Conrado Sol

- 29 Nis 2026
- 85 Mesaj
Aktiflik
Seviye
Deneyim
Bildiğiniz kavramlar olduğunu düşünsemde 1-2 cümlede özet geçelim.
0-day: Üreticinin veya satıcının haberinin olmadığı yamasının daha olmadığı, kurum ve kuruluş araştırmacılara pahalı nadir genel de hedefli zafiyetlerdir.
1-day: Yamanın çıktığı gün durumu buna T0 ile T1-2-3 zamanları diyebiliriz. Halka açık bir duyuru yayınlanmış lakin bir daha updatelerin bile alınmadığı zamanda oluşan zafiyet türüdür.
N-day: Zafiyet duyurulmuş üstünden isterse gün/ay/yıl geçmiş hala sömürebilen zafiyettir.
burada mesele bunları exploitini yazıp piyasaya salmaktır(ya da satmak).
Peki biz neyi nasıl yapıyoruz ? Şuan ihtiyaç oldukça önemli assetlere yapıyoruzda.
İlk önce hedefimizi seçmeliyiz
Diyelim biz wordpres site hacklemek istiyoruz
O zaman bizim atak yüzeyimizi belirlememiz gerekiyor
Wordpress siteler için
1-Wordpress Core
2-Wordpress Plugins
3-Wordpress Theme
4-Yapılandırma Hataları
5-Server
6-Hosting
7-User
Genel mantıkda hacklememiz için atak yüzeyimiz ve ilerleme sırasıda budur.
Yani benim saldıracağım ilk yer Wordpressin kendisidir kendisinde zafiyet var mı diye bende ilk önce wordpress core'a bakarım hedefim zafiyetli bir wp kullanıyor olabilir,
Bu konuyla alakalı doğrudan yakın zamanda gerçekleşen bir olay var o konu üzerinden anlatım sağlayacağım.
Kaynak olarak expdb, wordfence, patchstack db sini kullanabilirsiniz.
Geçen gün wordpress core üzerinde CVE-2026-87902 cve numarası atandı ve insanlar deli gibi zafiyete exploit yazmaya çalıştılar çünkü zafiyet unauthenticated yani kullanıcınız bir path traversal zafiyeti bu doğrudan komut çalıştırmamıza olanak sağlamaz ama bize bir başka senaryo ile chainlendiğinde rce verebilir.
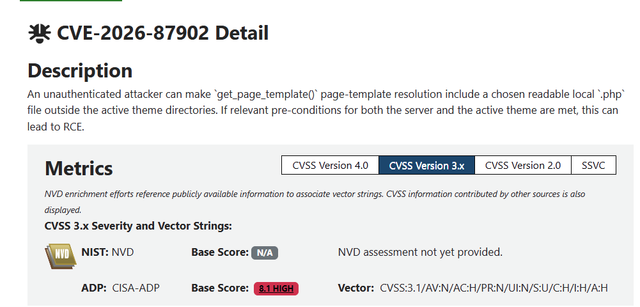
Buradan görüğümüz üzere zafiyetin tetiklendiği yer get_page_template() kısmındaki fonksiyonunda yer alıyormuş bi bize verilmeyebilirdi de o zaman ne yapacağız ?
ilk önce zafiyetli bir şeyi indirdim developer kısmından daha sonra
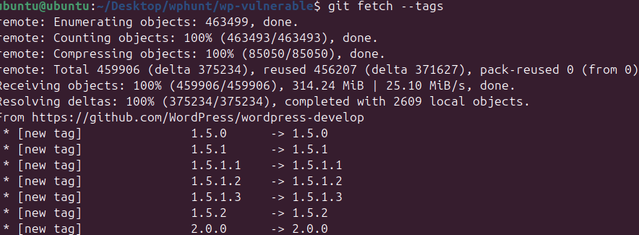
git fetch --tags yaptım böylece istediğim iki versiyonu kıyaslayabileceğim.
daha sonra git diff 7.0.5..7.0.6 yazarak 5 ile 6 arasındaki değişiklikleri okumaya başladım.
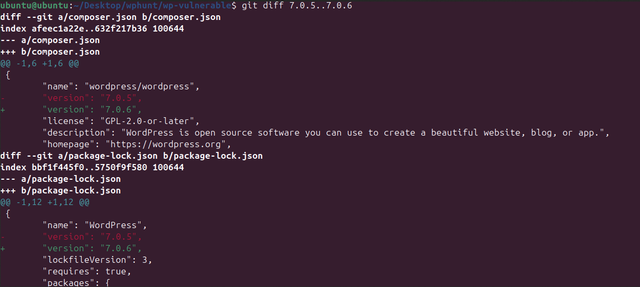
Çok kısa süre sonra tak diye ilgili yeri buldum.
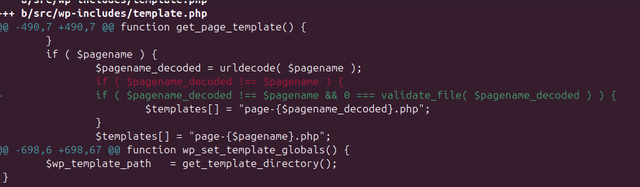
önceki hali ile template kısmına ekleniyormuş sorun bu kısımda
Daha sonradan backend de kullanılan diline göre $_REQUEST $_GET $_POST gibi source sink takibi yapıp zafiyetin atandığı değişkenin nereden tetiklendiğini bulabilirsiniz.
Gerisi zaten programlama becerilerinize kalmış.
Bunun ile ilgili konum zaten var autoexploit nasıl yazılır diye sabitte okumanızı şiddetle tavsiye ederim.
0-day: Üreticinin veya satıcının haberinin olmadığı yamasının daha olmadığı, kurum ve kuruluş araştırmacılara pahalı nadir genel de hedefli zafiyetlerdir.
1-day: Yamanın çıktığı gün durumu buna T0 ile T1-2-3 zamanları diyebiliriz. Halka açık bir duyuru yayınlanmış lakin bir daha updatelerin bile alınmadığı zamanda oluşan zafiyet türüdür.
N-day: Zafiyet duyurulmuş üstünden isterse gün/ay/yıl geçmiş hala sömürebilen zafiyettir.
burada mesele bunları exploitini yazıp piyasaya salmaktır(ya da satmak).
Peki biz neyi nasıl yapıyoruz ? Şuan ihtiyaç oldukça önemli assetlere yapıyoruzda.
İlk önce hedefimizi seçmeliyiz
Diyelim biz wordpres site hacklemek istiyoruz
O zaman bizim atak yüzeyimizi belirlememiz gerekiyor
Wordpress siteler için
1-Wordpress Core
2-Wordpress Plugins
3-Wordpress Theme
4-Yapılandırma Hataları
5-Server
6-Hosting
7-User
Genel mantıkda hacklememiz için atak yüzeyimiz ve ilerleme sırasıda budur.
Yani benim saldıracağım ilk yer Wordpressin kendisidir kendisinde zafiyet var mı diye bende ilk önce wordpress core'a bakarım hedefim zafiyetli bir wp kullanıyor olabilir,
Bu konuyla alakalı doğrudan yakın zamanda gerçekleşen bir olay var o konu üzerinden anlatım sağlayacağım.
Kaynak olarak expdb, wordfence, patchstack db sini kullanabilirsiniz.
Geçen gün wordpress core üzerinde CVE-2026-87902 cve numarası atandı ve insanlar deli gibi zafiyete exploit yazmaya çalıştılar çünkü zafiyet unauthenticated yani kullanıcınız bir path traversal zafiyeti bu doğrudan komut çalıştırmamıza olanak sağlamaz ama bize bir başka senaryo ile chainlendiğinde rce verebilir.
Buradan görüğümüz üzere zafiyetin tetiklendiği yer get_page_template() kısmındaki fonksiyonunda yer alıyormuş bi bize verilmeyebilirdi de o zaman ne yapacağız ?
ilk önce zafiyetli bir şeyi indirdim developer kısmından daha sonra
git fetch --tags yaptım böylece istediğim iki versiyonu kıyaslayabileceğim.
daha sonra git diff 7.0.5..7.0.6 yazarak 5 ile 6 arasındaki değişiklikleri okumaya başladım.
Çok kısa süre sonra tak diye ilgili yeri buldum.
önceki hali ile template kısmına ekleniyormuş sorun bu kısımda
Daha sonradan backend de kullanılan diline göre $_REQUEST $_GET $_POST gibi source sink takibi yapıp zafiyetin atandığı değişkenin nereden tetiklendiğini bulabilirsiniz.
Gerisi zaten programlama becerilerinize kalmış.
Bunun ile ilgili konum zaten var autoexploit nasıl yazılır diye sabitte okumanızı şiddetle tavsiye ederim.