ZahirCoder


- 25 Ağu 2017
- 5,384 Mesaj
- TIM Görevleri
- 1
Aktiflik
Seviye
Deneyim

AlmaLinux ekibinin 16 Ekim 2026'da yayınladığı duyuruya göre, kernelin IPv4 ağ'da Critical seviyede değerlendirilen bir güvenlik açığı tespit edildi. Red Hat ve Linux kernel CVE ekibi bu açığı Critical olarak sınıflandırdı. AlmaLinux 8, 9 ve 10'u (dolayısıyla RHEL/Rocky gibi aynı upstream’den beslenen tüm dağıtımları) kapsıyor.
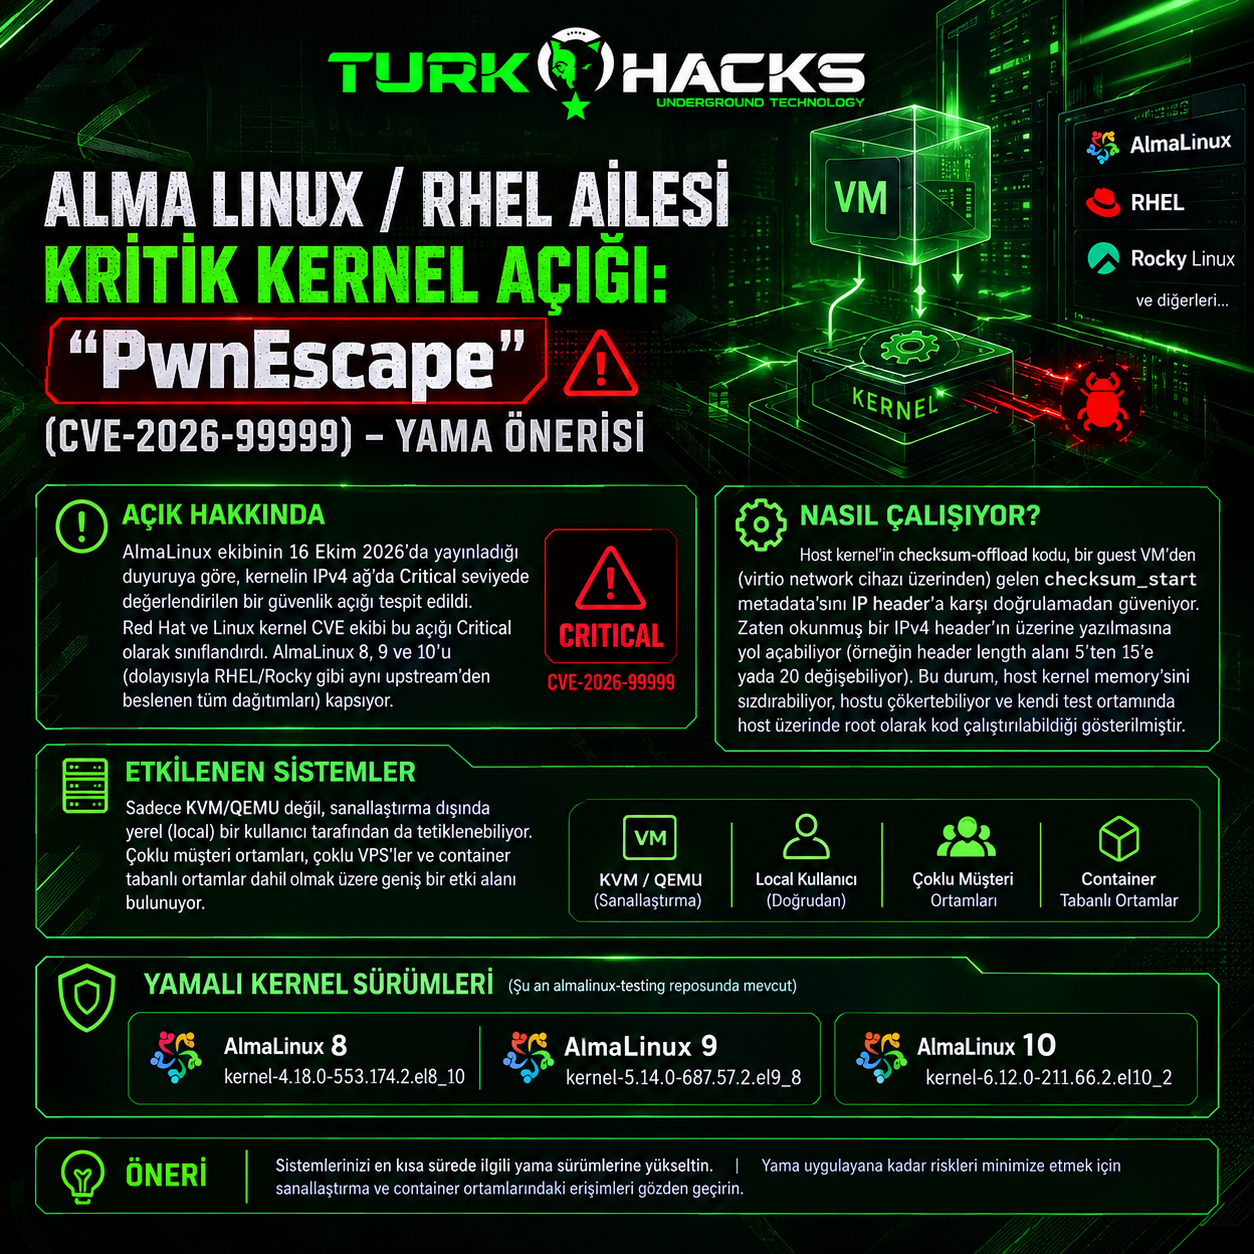
Red Hat ayrıca bunun sanallaştırma dışında, yerel (local) bir kullanıcı tarafından da tetiklenebileceğini de belirtiyor yani sadece KVM/QEMU değil çoklu müşteri ortamı yada çoklu vps ortamlarda (container tabanlar dahil) da dikkat edilmesi gereken bir konu.
Doğrulama sonrası (ve stabil repoya düşünce) testing reposunu kapatmanız önerilir:
Henüz resmi bir workaround yok yani hem araştırmacı hem Red Hat hem upstream çözümün yamalı kernel olduğunu belirtildi.
Açığın mekanizması şu şekilde:
Host kernel’inin checksum-offload kodu, bir guest VM’den (virtio network cihazı üzerinden) gelen checksum_start metadata’sını IP header’a karşı doğrulamadan güveniyor. Zaten okunmuş bir IPv4 header’ın üzerine yazılmasına yol açabiliyor (örneğin header length alanı 5'ten 15'e yada 20 değişebiliyor) bunun üzerinden host kernel memory’sini sızdırabildiğini, hostu çökertebildiğini ve kendi test ortamında host üzerinde root olarak kod çalıştırabildiğini göstermiştirRed Hat ayrıca bunun sanallaştırma dışında, yerel (local) bir kullanıcı tarafından da tetiklenebileceğini de belirtiyor yani sadece KVM/QEMU değil çoklu müşteri ortamı yada çoklu vps ortamlarda (container tabanlar dahil) da dikkat edilmesi gereken bir konu.
Yamalı kernel sürümleri (şu an almalinux-testing reposunda mevcut):
- AlmaLinux 8: kernel-4.18.0-553.174.2.el8_10
- AlmaLinux 9: kernel-5.14.0-687.57.2.el9_8
- AlmaLinux 10: kernel-6.12.0-211.66.2.el10_2
Kurulum:
Kod:
sudo dnf install -y almalinux-release-testing
sudo dnf update 'kernel*' --enablerepo=almalinux-testing
sudo reboot
Doğrulama sonrası (ve stabil repoya düşünce) testing reposunu kapatmanız önerilir:
Kod:
sudo dnf config-manager --disable almalinux-testingHenüz resmi bir workaround yok yani hem araştırmacı hem Red Hat hem upstream çözümün yamalı kernel olduğunu belirtildi.