
Sevgili Turkhacks okurları,
Yapay zekâ dünyasında rekabet her geçen gün biraz daha farklı bir boyuta taşınıyor. Bir tarafta daha hızlı cevap veren, daha iyi kod yazan ve karmaşık problemleri çözebilen modeller geliştirilirken diğer tarafta bu teknolojilerin siber güvenlik alanında nasıl kullanılabileceği üzerine ciddi çalışmalar yürütülüyor.
Özellikle son dönemde yapay zekâ sistemlerinin yazılım açıklarını tespit edebilmesi, güvenlik hatalarını analiz edebilmesi ve hatta bu açıkları giderecek kodları hazırlayabilmesi teknoloji dünyasının en önemli gündemlerinden biri haline geldi.
Google da bu alanda önemli bir adım atarak 28 Ekim 2026 tarihinde Gemini 4 Carbon modelini duyurdu.
Google DeepMind tarafından geliştirilen Carbon, şirketin açıklamasına göre bugüne kadarki en güçlü modellerinden biri. Ancak bu modelin asıl dikkat çekici tarafı yalnızca genel yapay zekâ performansı değil. Özellikle siber güvenlik, güvenli yazılım geliştirme ve uzun süreli mühendislik görevlerinde gösterdiği başarı.
Google'ın yayımladığı ilk test sonuçları oldukça iddialı. Gemini 4 Carbon, bazı güvenlik testlerinde önceki Gemini 4 Argon modelini ve rakip yapay zekâ sistemlerini geride bırakmayı başarmış durumda.
Peki Gemini 4 Carbon tam olarak nedir? Hangi güvenlik sorunlarını çözebiliyor? GPT-6 ve diğer güçlü yapay zekâ modelleriyle karşılaştırıldığında nasıl bir performans sergiliyor? Daha da önemlisi, bu kadar güçlü bir yapay zekâ modelinin kötü niyetli kişilerin eline geçmesi ne gibi riskler oluşturabilir?
Gelin kardeşim, Google'ın yeni modelini teknik açıdan birlikte inceleyelim.
Model, Gemini 4 Argon'un ardından geliştirildi ve özellikle siber güvenlik, yazılım mühendisliği ve uzun süreli görevlerde daha yüksek performans sunmak amacıyla eğitildi.
Carbon'u diğer yapay zekâ modellerinden ayıran temel özellik, güvenlik süreçlerinin farklı aşamalarında kullanılabilecek yeteneklere sahip olması.
Örneğin geleneksel bir güvenlik tarama aracı, belirli kurallara ve imza tabanlı kontrollerine göre bilinen açıkları tespit edebilir. Ancak büyük yazılım projelerinde bazı güvenlik sorunları çok daha karmaşık olabilir. Birden fazla dosyanın, fonksiyonun veya bileşenin birlikte değerlendirilmesi gerekebilir.
Gemini 4 Carbon bu noktada devreye giriyor.
Modelin hedeflediği başlıca kullanım alanları şunlar:
Bir yazılım sisteminin güvenliğini sağlamak için yalnızca açıkları tespit etmek yeterli değildir. Güvenlik ekiplerinin buldukları sorunların gerçekten kullanılabilir olup olmadığını değerlendirmesi ve sonrasında doğru düzeltmeyi uygulaması gerekir.
Bu süreci üç temel aşamada düşünebiliriz.
1. Güvenlik açığını tespit etme
İlk aşamada yazılımın kaynak kodları ve çalışma mantığı incelenir. Model, güvenlik açısından risk oluşturabilecek noktaları belirlemeye çalışır.
Örneğin bir uygulamada kullanıcıdan gelen verilerin yeterince kontrol edilmediğini, yetkilendirme mekanizmasında hata bulunduğunu veya bellek yönetiminde güvenlik problemi oluşabileceğini tespit edebilir.
2. Açığın gerçekten risk oluşturduğunu doğrulama
Her güvenlik uyarısı gerçek bir açık anlamına gelmez. Bazı tarama araçları yanlış pozitif sonuçlar üretebilir.
Bu nedenle bulunan sorunun gerçekten istismar edilebilir olup olmadığının kontrollü biçimde değerlendirilmesi gerekir.
Gemini 4 Carbon'un ExploitGym testindeki başarısı da bu alandaki yeteneklerini ölçmek için kullanılıyor. Buradaki amaç, güvenlik ekiplerinin tespit ettikleri risklerin önceliğini daha doğru belirleyebilmesine yardımcı olmak.
3. Güvenlik açığını giderme
Son aşamada sorunun temel nedeni belirlenir ve güvenli bir düzeltme hazırlanır.
Örneğin hatalı bir veri doğrulama mekanizması yeniden düzenlenebilir, erişim kontrolleri güçlendirilebilir veya bellek güvenliği açısından sorun oluşturan kod bölümleri değiştirilebilir. Carbon'un asıl iddiası, bu üç aşamayı birbirinden kopuk işlemler olarak değil, bütünleşik bir güvenlik süreci olarak ele alabilmesi.
Google, Gemini 4 Carbon'un tanıtımıyla birlikte farklı siber güvenlik testlerinden elde ettiği sonuçları da paylaştı.
Bu testler özellikle gerçek yazılım projelerinde güvenlik açığı bulma, riskleri doğrulama ve hatalı kodları düzeltme yeteneklerini ölçüyor.
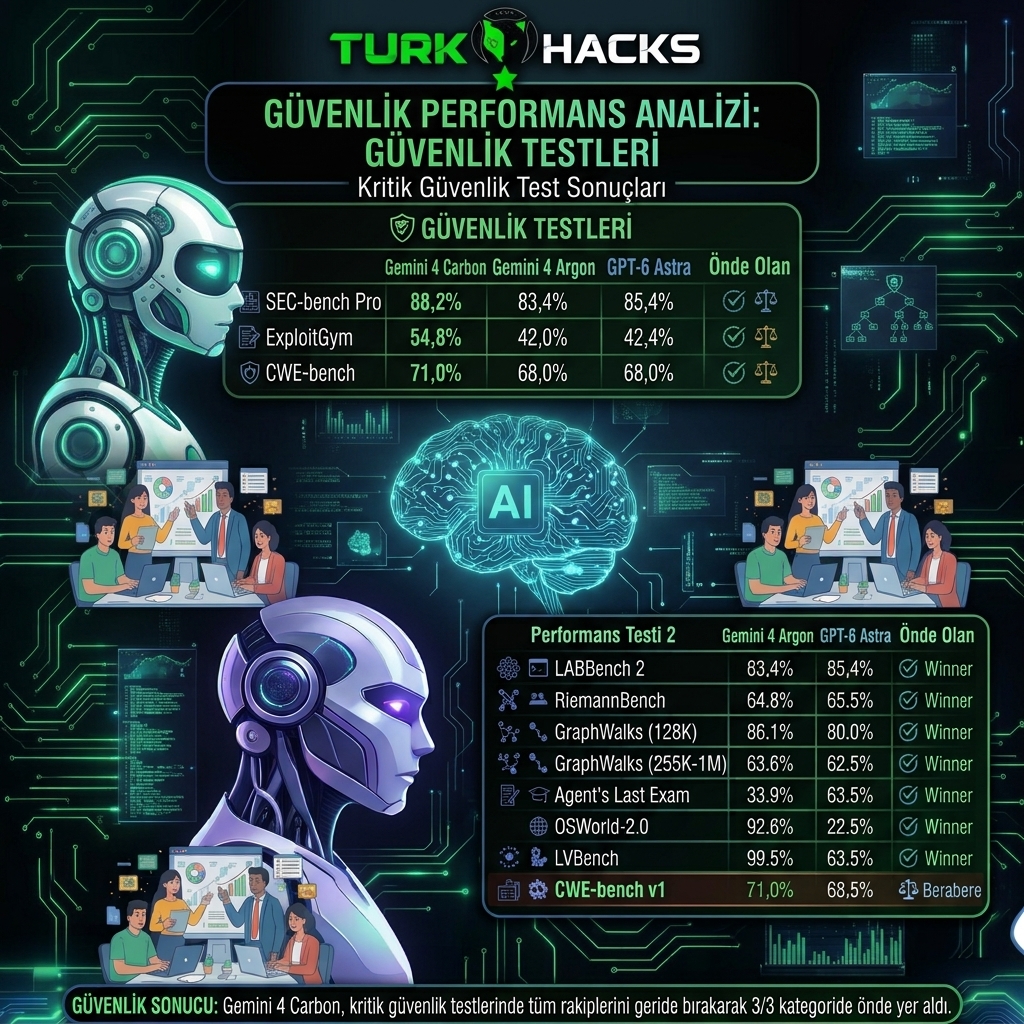
Kaynak: Google DeepMind'ın 28 Ekim 2026 tarihli Gemini 4 Carbon duyurusu. Sonuçlar şirket tarafından yayımlanan karşılaştırmalı değerlendirmelerdir.
Tabloya baktığımızda Carbon'un üç testte de Argon modelinin üzerine çıktığını görüyoruz.
Özellikle ExploitGym testinde %54,8 başarı elde etmesi dikkat çekici. Bu sonuç, önceki Argon modelinin %42 seviyesindeki performansına göre önemli bir ilerleme anlamına geliyor. SEC-bench Pro testinde de %88,2 gibi yüksek bir sonuç açıklanmış durumda.
Ancak bu rakamları değerlendirirken bir noktayı unutmamak gerekiyor: Test sonuçları modelin bütün siber güvenlik görevlerinde aynı başarıyı göstereceği anlamına gelmiyor. Ayrıca bu değerlendirmelerin önemli bir bölümü Google tarafından açıklanan benchmark sonuçlarına dayanıyor. Bağımsız ve farklı ortamlarda yapılacak testler de gerçek kullanım performansını anlamak açısından önemli olacak.
Yapay zekâ dünyasında OpenAI, Anthropic ve Google arasında ciddi bir rekabet bulunuyor.
OpenAI'ın GPT-6 Astra modeli genel amaçlı akıl yürütme, yazılım geliştirme ve karmaşık görevlerde güçlü bir rakip olarak öne çıkarken Anthropic'in Claude modelleri de özellikle kodlama ve yazılım mühendisliği alanında önemli bir yere sahip.
Google'ın Carbon modeli ise rekabeti özellikle siber güvenlik tarafında kızıştırıyor.
Google'ın yayımladığı karşılaştırmalarda Carbon, SEC-bench Pro ve ExploitGym gibi güvenlik testlerinde GPT-6 Astra'nın önünde yer alıyor. CWE-bench testinde ise Claude Opus 5.5 dahil karşılaştırılan modellerin üzerinde bir sonuç açıklanmış durumda.
Bununla birlikte genel yapay zekâ performansını değerlendirmek için yalnızca siber güvenlik testlerine bakmak doğru değil.
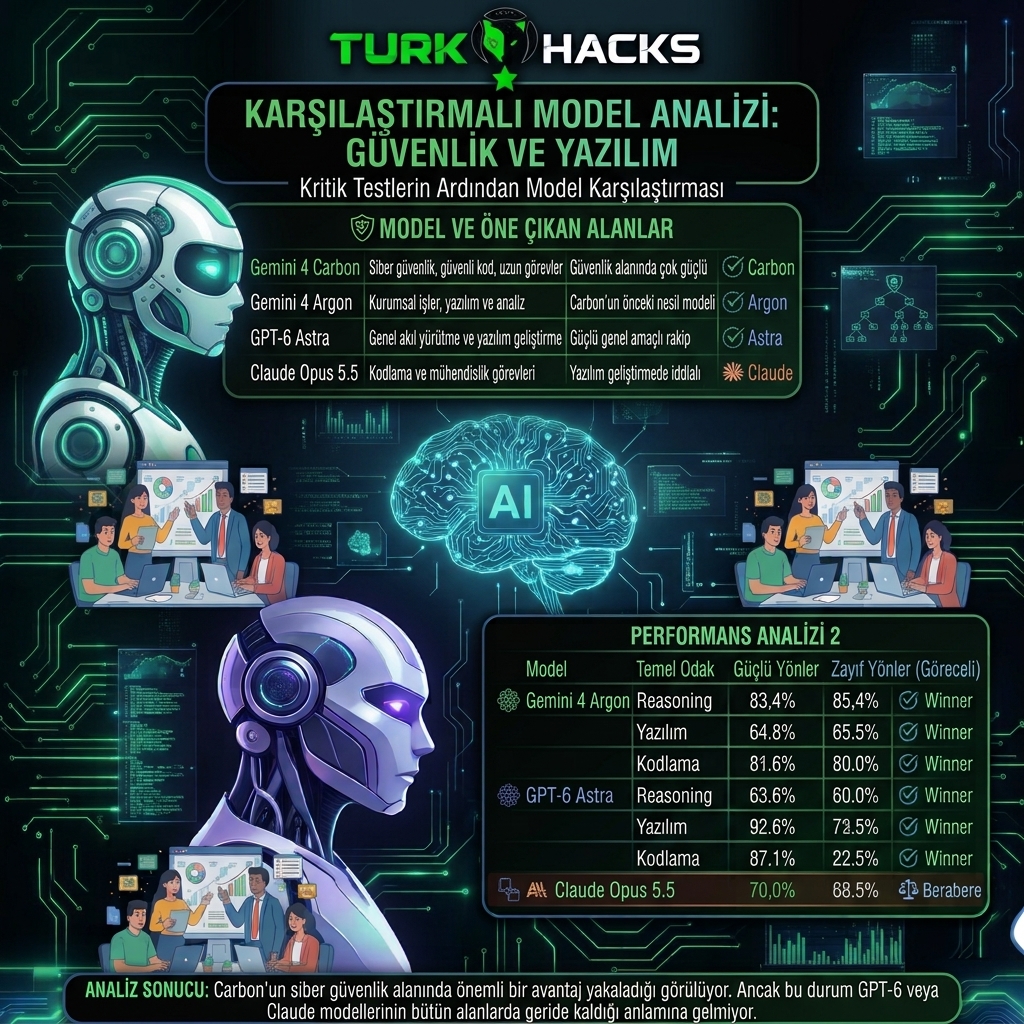
Buradan çıkaracağımız sonuç şu: Carbon'un siber güvenlik alanında önemli bir avantaj yakaladığı görülüyor. Ancak bu durum GPT-6 veya Claude modellerinin bütün alanlarda geride kaldığı anlamına gelmiyor. Her modelin güçlü olduğu farklı kullanım alanları bulunuyor.
Yazılım geliştiriciler için yapay zekâ kullanmanın en büyük sorunlarından biri, üretilen kodun çalışmasına rağmen güvenlik açısından hatalar içerebilmesi.
Örneğin bir yapay zekâ uygulamanın istediğimiz özelliğini geliştirebilir. Ancak kullanıcı yetkilendirmesini eksik bırakabilir, verileri yanlış işleyebilir veya güvenlik açısından riskli bir yöntem kullanabilir.
Google, kendi iç değerlendirmelerinde Carbon'un güvenli kod üretiminde Argon'a kıyasla 2 katın üzerinde başarı artışı sağladığını açıklıyor.
Şirketin verdiği bir başka örnek ise Chrome ekibinin çalışmaları.
Google'ın açıklamasına göre Carbon, yüksek kaliteli güvenlik düzeltmeleri üretme konusunda başka bir yapay zekâ laboratuvarının büyük ölçekli modeline kıyasla 10 kattan fazla performans artışı gösterdi.
Burada söz konusu rakamların Google'ın kendi iç değerlendirmelerinden geldiğini belirtmek gerekiyor. Farklı şirketlerin aynı test koşullarında yapacağı bağımsız karşılaştırmalar, bu iddiaların gerçek dünyadaki karşılığını daha net ortaya koyacaktır.
Yine de güvenli kod üretimine bu kadar fazla odaklanılması, yazılım geliştirme dünyası açısından oldukça önemli.
Bugünkü yapay zekâ araçlarının çoğunda belirli bir görev verilir ve model kısa süre içerisinde cevap üretir. Ancak büyük yazılım projelerinde işler bu kadar basit değildir.
Bazen bir hatanın kaynağını bulmak için yüzlerce dosyanın incelenmesi, farklı bileşenlerin karşılaştırılması ve birçok testin gerçekleştirilmesi gerekir.
Google, Carbon'un şirket içindeki bazı mühendislik çalışmalarında günler boyunca devam eden görevleri sürdürebildiğini belirtiyor.
Bu tür görevlerde modelin karşılaştığı sorunları analiz etmesi, başarısız denemelerden sonra farklı yollar denemesi ve çalışmayı tamamlayana kadar önceki adımları takip etmesi gerekiyor. Örneğin büyük bir yazılım projesinde uzun süredir çözülemeyen bir hatanın nedenini araştırmasını istediğinizi düşünelim.
Carbon önce ilgili kod bölümlerini inceleyebilir, sorunun hangi bileşenlerden kaynaklanabileceğini belirleyebilir, testler gerçekleştirebilir ve olası düzeltmeleri hazırlayabilir.
Bu yaklaşım, özellikle büyük yazılım ekiplerinin hata ayıklama ve bakım süreçlerinde ciddi zaman kazandırma potansiyeline sahip.
Bu saldırı türünde kötü niyetli kişiler, yapay zekânın okuduğu bir belgeye, web sayfasına veya başka bir içeriğe gizli talimatlar yerleştirebilir.
Amaç, yapay zekânın asıl görevini bırakıp saldırganın hazırladığı talimatları uygulamasını sağlamaktır.
Örneğin bir yapay zekâ ajanından web sitelerini incelemesi istenmiş olsun. İncelediği sayfalardan birinde sisteme yönelik yanıltıcı talimatlar bulunabilir.
Eğer model bu talimatları güvenilir komutlar gibi değerlendirirse beklenmeyen davranışlar ortaya çıkabilir.
Google, Gemini 4 Carbon'un bu tür dolaylı prompt injection saldırılarına karşı daha güçlü hale getirildiğini açıklıyor.
Gray Swan'ın Indirect Prompt Injection testinde Carbon için %0 saldırı başarısı oranı bildirildi. Bu, test edilen saldırı girişimlerinin hiçbirinin başarılı olamadığı anlamına geliyor. Ancak burada önemli bir ayrıntı var: %0 sonucu, modelin dünyadaki bütün prompt injection saldırılarına karşı tamamen korunduğu anlamına gelmiyor. Yalnızca kullanılan test senaryolarında elde edilen sonucu ifade ediyor. Yapay zekâ güvenliği sürekli gelişen bir alan. Bu nedenle en güçlü modellerde bile katmanlı güvenlik önlemleri ve insan denetimi önemini koruyor.
Google, modeli duyurduktan hemen sonra bütün kullanıcılara açmak yerine kontrollü bir dağıtım süreci başlatacağını açıkladı.
İlk aşamada belirli siber güvenlik uzmanları ve savunma ekipleri Fairwind Programı üzerinden modele erişebilecek.
Google ayrıca modelin geliştiricilere, işletmelere ve bireysel kullanıcılara sunulmadan önce güvenlik önlemlerini geliştirmeye devam edeceğini belirtiyor.
Bunun temel nedeni oldukça açık.
Bir yapay zekâ modeli güvenlik açıklarını tespit etmekte ve doğrulamakta ne kadar başarılıysa, kötü niyetli kişilerin elinde oluşturabileceği risk de o kadar büyüyebilir.
Google bu nedenle Carbon'un güçlü siber güvenlik yeteneklerini öncelikle savunma amaçlı kullanım alanlarında değerlendirmeyi hedefliyor.
Bu yaklaşım, yapay zekâ şirketlerinin gelecekte daha fazla uygulayabileceği kontrollü erişim modellerinin de önemli bir örneği.
Önbelleğe alınmış giriş token'larında ise giriş fiyatına göre %95 indirim uygulanacağı belirtiliyor.
Bu fiyatlar API kullanımı için geçerli. Bireysel Gemini abonelikleri veya diğer Google hizmetlerinin ücretleriyle karıştırılmamalı.
Ayrıca Google'ın açıklamasına göre Carbon'un başlangıç dönemindeki fiyat avantajı sona erdiğinde standart fiyatlandırmaya geçilecek.
Avantajları:
Gemini 4 Carbon, Google'ın yapay zekâ alanındaki rekabeti yalnızca daha iyi sohbet edebilen modeller geliştirmek üzerinden yürütmediğini açıkça gösteriyor.
Özellikle siber güvenlik alanında elde ettiği sonuçlar dikkat çekici. Güvenlik açıklarını bulabilmesi, riskleri değerlendirebilmesi ve bu sorunları gidermeye yönelik kodlar hazırlayabilmesi, gelecekte yazılım güvenliği çalışmalarının nasıl değişebileceğine dair önemli ipuçları veriyor. Bence burada asıl önemli konu, yapay zekânın güvenlik uzmanlarının yerini alması değil, onların daha büyük ve karmaşık sistemleri daha hızlı inceleyebilmesine yardımcı olması.
Elbette bu kadar güçlü araçların kontrolsüz biçimde kullanılması yeni riskler oluşturabilir. Google'ın Carbon'u ilk aşamada sınırlı bir kullanıcı grubuna sunması da bu konunun ne kadar hassas olduğunu gösteriyor. Önümüzdeki dönemde OpenAI, Google ve Anthropic arasındaki rekabetin özellikle siber güvenlik ve yazılım mühendisliği alanında daha da kızışacağını düşünüyorum. Yapay zekâ artık yalnızca bilgisayarımıza komut verdiğimiz bir yardımcı olmaktan çıkıyor. Yazılımlarımızı inceleyen, hataları bulan, güvenlik açıklarını değerlendiren ve çözüm üreten bir çalışma arkadaşına dönüşüyor.
Turkhacks Donanım ve yazılım ekibi olarak bu gelişmeleri yakından takip etmeye devam edeceğiz. Çünkü geleceğin teknolojisini anlamak kadar, onu güvenli kullanmayı öğrenmek de büyük önem taşıyor.
Bir dahaki makalemizde görüşene kadar mavi ekransız ve sorunsuz sistemlerle çalışmanız dileği ile hoşça kalın.

Yapay zekâ dünyasında rekabet her geçen gün biraz daha farklı bir boyuta taşınıyor. Bir tarafta daha hızlı cevap veren, daha iyi kod yazan ve karmaşık problemleri çözebilen modeller geliştirilirken diğer tarafta bu teknolojilerin siber güvenlik alanında nasıl kullanılabileceği üzerine ciddi çalışmalar yürütülüyor.
Özellikle son dönemde yapay zekâ sistemlerinin yazılım açıklarını tespit edebilmesi, güvenlik hatalarını analiz edebilmesi ve hatta bu açıkları giderecek kodları hazırlayabilmesi teknoloji dünyasının en önemli gündemlerinden biri haline geldi.
Google da bu alanda önemli bir adım atarak 28 Ekim 2026 tarihinde Gemini 4 Carbon modelini duyurdu.
Google DeepMind tarafından geliştirilen Carbon, şirketin açıklamasına göre bugüne kadarki en güçlü modellerinden biri. Ancak bu modelin asıl dikkat çekici tarafı yalnızca genel yapay zekâ performansı değil. Özellikle siber güvenlik, güvenli yazılım geliştirme ve uzun süreli mühendislik görevlerinde gösterdiği başarı.
Google'ın yayımladığı ilk test sonuçları oldukça iddialı. Gemini 4 Carbon, bazı güvenlik testlerinde önceki Gemini 4 Argon modelini ve rakip yapay zekâ sistemlerini geride bırakmayı başarmış durumda.
Peki Gemini 4 Carbon tam olarak nedir? Hangi güvenlik sorunlarını çözebiliyor? GPT-6 ve diğer güçlü yapay zekâ modelleriyle karşılaştırıldığında nasıl bir performans sergiliyor? Daha da önemlisi, bu kadar güçlü bir yapay zekâ modelinin kötü niyetli kişilerin eline geçmesi ne gibi riskler oluşturabilir?
Gelin kardeşim, Google'ın yeni modelini teknik açıdan birlikte inceleyelim.
Gemini 4 Carbon Nedir?
Gemini 4 Carbon, Google DeepMind'ın Gemini 4 ailesine eklediği yeni nesil bir yapay zekâ modelidir.Model, Gemini 4 Argon'un ardından geliştirildi ve özellikle siber güvenlik, yazılım mühendisliği ve uzun süreli görevlerde daha yüksek performans sunmak amacıyla eğitildi.
Carbon'u diğer yapay zekâ modellerinden ayıran temel özellik, güvenlik süreçlerinin farklı aşamalarında kullanılabilecek yeteneklere sahip olması.
Örneğin geleneksel bir güvenlik tarama aracı, belirli kurallara ve imza tabanlı kontrollerine göre bilinen açıkları tespit edebilir. Ancak büyük yazılım projelerinde bazı güvenlik sorunları çok daha karmaşık olabilir. Birden fazla dosyanın, fonksiyonun veya bileşenin birlikte değerlendirilmesi gerekebilir.
Gemini 4 Carbon bu noktada devreye giriyor.
Modelin hedeflediği başlıca kullanım alanları şunlar:
- Büyük yazılım projelerinde güvenlik açıklarını tespit etmek.
- Bulunan açıkların gerçekten risk oluşturup oluşturmadığını değerlendirmek.
- Güvenlik sorunlarının temel nedenlerini analiz etmek.
- Hatalı kodları düzeltmek için güvenli çözüm önerileri hazırlamak.
- Yazılım geliştirme süreçlerinde güvenli kod üretimine yardımcı olmak.
- Uzun süreli ve çok aşamalı mühendislik görevlerini yürütmek.
- Savunma amaçlı siber güvenlik araştırmalarını desteklemek.
Gemini 4 Carbon'un En Güçlü Özelliği: Siber Güvenlik
Google'ın Carbon tanıtımında en fazla üzerinde durduğu konu siber güvenlik performansı.Bir yazılım sisteminin güvenliğini sağlamak için yalnızca açıkları tespit etmek yeterli değildir. Güvenlik ekiplerinin buldukları sorunların gerçekten kullanılabilir olup olmadığını değerlendirmesi ve sonrasında doğru düzeltmeyi uygulaması gerekir.
Bu süreci üç temel aşamada düşünebiliriz.
1. Güvenlik açığını tespit etme
İlk aşamada yazılımın kaynak kodları ve çalışma mantığı incelenir. Model, güvenlik açısından risk oluşturabilecek noktaları belirlemeye çalışır.
Örneğin bir uygulamada kullanıcıdan gelen verilerin yeterince kontrol edilmediğini, yetkilendirme mekanizmasında hata bulunduğunu veya bellek yönetiminde güvenlik problemi oluşabileceğini tespit edebilir.
2. Açığın gerçekten risk oluşturduğunu doğrulama
Her güvenlik uyarısı gerçek bir açık anlamına gelmez. Bazı tarama araçları yanlış pozitif sonuçlar üretebilir.
Bu nedenle bulunan sorunun gerçekten istismar edilebilir olup olmadığının kontrollü biçimde değerlendirilmesi gerekir.
Gemini 4 Carbon'un ExploitGym testindeki başarısı da bu alandaki yeteneklerini ölçmek için kullanılıyor. Buradaki amaç, güvenlik ekiplerinin tespit ettikleri risklerin önceliğini daha doğru belirleyebilmesine yardımcı olmak.
3. Güvenlik açığını giderme
Son aşamada sorunun temel nedeni belirlenir ve güvenli bir düzeltme hazırlanır.
Örneğin hatalı bir veri doğrulama mekanizması yeniden düzenlenebilir, erişim kontrolleri güçlendirilebilir veya bellek güvenliği açısından sorun oluşturan kod bölümleri değiştirilebilir. Carbon'un asıl iddiası, bu üç aşamayı birbirinden kopuk işlemler olarak değil, bütünleşik bir güvenlik süreci olarak ele alabilmesi.
Gemini 4 Carbon Güvenlik Testlerinde Ne Kadar Başarılı?
Gelelim modelin en çok dikkat çeken tarafına.Google, Gemini 4 Carbon'un tanıtımıyla birlikte farklı siber güvenlik testlerinden elde ettiği sonuçları da paylaştı.
Bu testler özellikle gerçek yazılım projelerinde güvenlik açığı bulma, riskleri doğrulama ve hatalı kodları düzeltme yeteneklerini ölçüyor.
Kaynak: Google DeepMind'ın 28 Ekim 2026 tarihli Gemini 4 Carbon duyurusu. Sonuçlar şirket tarafından yayımlanan karşılaştırmalı değerlendirmelerdir.
Tabloya baktığımızda Carbon'un üç testte de Argon modelinin üzerine çıktığını görüyoruz.
Özellikle ExploitGym testinde %54,8 başarı elde etmesi dikkat çekici. Bu sonuç, önceki Argon modelinin %42 seviyesindeki performansına göre önemli bir ilerleme anlamına geliyor. SEC-bench Pro testinde de %88,2 gibi yüksek bir sonuç açıklanmış durumda.
Ancak bu rakamları değerlendirirken bir noktayı unutmamak gerekiyor: Test sonuçları modelin bütün siber güvenlik görevlerinde aynı başarıyı göstereceği anlamına gelmiyor. Ayrıca bu değerlendirmelerin önemli bir bölümü Google tarafından açıklanan benchmark sonuçlarına dayanıyor. Bağımsız ve farklı ortamlarda yapılacak testler de gerçek kullanım performansını anlamak açısından önemli olacak.
Gemini 4 Carbon, GPT-6 ve Claude Modellerini Geride Bırakabilecek mi?
Google'ın yeni modeliyle ilgili en merak edilen konulardan biri de rakipleriyle arasındaki performans farkı.Yapay zekâ dünyasında OpenAI, Anthropic ve Google arasında ciddi bir rekabet bulunuyor.
OpenAI'ın GPT-6 Astra modeli genel amaçlı akıl yürütme, yazılım geliştirme ve karmaşık görevlerde güçlü bir rakip olarak öne çıkarken Anthropic'in Claude modelleri de özellikle kodlama ve yazılım mühendisliği alanında önemli bir yere sahip.
Google'ın Carbon modeli ise rekabeti özellikle siber güvenlik tarafında kızıştırıyor.
Google'ın yayımladığı karşılaştırmalarda Carbon, SEC-bench Pro ve ExploitGym gibi güvenlik testlerinde GPT-6 Astra'nın önünde yer alıyor. CWE-bench testinde ise Claude Opus 5.5 dahil karşılaştırılan modellerin üzerinde bir sonuç açıklanmış durumda.
Bununla birlikte genel yapay zekâ performansını değerlendirmek için yalnızca siber güvenlik testlerine bakmak doğru değil.
Buradan çıkaracağımız sonuç şu: Carbon'un siber güvenlik alanında önemli bir avantaj yakaladığı görülüyor. Ancak bu durum GPT-6 veya Claude modellerinin bütün alanlarda geride kaldığı anlamına gelmiyor. Her modelin güçlü olduğu farklı kullanım alanları bulunuyor.
Google'ın Açıklamasına Göre Güvenli Kod Üretiminde 2 Katın Üzerinde İyileşme
Gemini 4 Carbon'un dikkat çeken bir başka özelliği de güvenli kod üretimi.Yazılım geliştiriciler için yapay zekâ kullanmanın en büyük sorunlarından biri, üretilen kodun çalışmasına rağmen güvenlik açısından hatalar içerebilmesi.
Örneğin bir yapay zekâ uygulamanın istediğimiz özelliğini geliştirebilir. Ancak kullanıcı yetkilendirmesini eksik bırakabilir, verileri yanlış işleyebilir veya güvenlik açısından riskli bir yöntem kullanabilir.
Google, kendi iç değerlendirmelerinde Carbon'un güvenli kod üretiminde Argon'a kıyasla 2 katın üzerinde başarı artışı sağladığını açıklıyor.
Şirketin verdiği bir başka örnek ise Chrome ekibinin çalışmaları.
Google'ın açıklamasına göre Carbon, yüksek kaliteli güvenlik düzeltmeleri üretme konusunda başka bir yapay zekâ laboratuvarının büyük ölçekli modeline kıyasla 10 kattan fazla performans artışı gösterdi.
Burada söz konusu rakamların Google'ın kendi iç değerlendirmelerinden geldiğini belirtmek gerekiyor. Farklı şirketlerin aynı test koşullarında yapacağı bağımsız karşılaştırmalar, bu iddiaların gerçek dünyadaki karşılığını daha net ortaya koyacaktır.
Yine de güvenli kod üretimine bu kadar fazla odaklanılması, yazılım geliştirme dünyası açısından oldukça önemli.
Günlerce Çalışabilen Yapay Zekâ: Uzun Süreli Görevler
Gemini 4 Carbon'un yalnızca güvenlik alanında değil, uzun süreli mühendislik görevlerinde de geliştirilmesi hedeflenmiş.Bugünkü yapay zekâ araçlarının çoğunda belirli bir görev verilir ve model kısa süre içerisinde cevap üretir. Ancak büyük yazılım projelerinde işler bu kadar basit değildir.
Bazen bir hatanın kaynağını bulmak için yüzlerce dosyanın incelenmesi, farklı bileşenlerin karşılaştırılması ve birçok testin gerçekleştirilmesi gerekir.
Google, Carbon'un şirket içindeki bazı mühendislik çalışmalarında günler boyunca devam eden görevleri sürdürebildiğini belirtiyor.
Bu tür görevlerde modelin karşılaştığı sorunları analiz etmesi, başarısız denemelerden sonra farklı yollar denemesi ve çalışmayı tamamlayana kadar önceki adımları takip etmesi gerekiyor. Örneğin büyük bir yazılım projesinde uzun süredir çözülemeyen bir hatanın nedenini araştırmasını istediğinizi düşünelim.
Carbon önce ilgili kod bölümlerini inceleyebilir, sorunun hangi bileşenlerden kaynaklanabileceğini belirleyebilir, testler gerçekleştirebilir ve olası düzeltmeleri hazırlayabilir.
Bu yaklaşım, özellikle büyük yazılım ekiplerinin hata ayıklama ve bakım süreçlerinde ciddi zaman kazandırma potansiyeline sahip.
Prompt Injection Saldırılarına Karşı Daha Güçlü Koruma
Siber güvenlik alanında yapay zekâ sistemlerinin karşılaştığı önemli tehditlerden biri de Prompt Injection olarak bilinen saldırı türü.Bu saldırı türünde kötü niyetli kişiler, yapay zekânın okuduğu bir belgeye, web sayfasına veya başka bir içeriğe gizli talimatlar yerleştirebilir.
Amaç, yapay zekânın asıl görevini bırakıp saldırganın hazırladığı talimatları uygulamasını sağlamaktır.
Örneğin bir yapay zekâ ajanından web sitelerini incelemesi istenmiş olsun. İncelediği sayfalardan birinde sisteme yönelik yanıltıcı talimatlar bulunabilir.
Eğer model bu talimatları güvenilir komutlar gibi değerlendirirse beklenmeyen davranışlar ortaya çıkabilir.
Google, Gemini 4 Carbon'un bu tür dolaylı prompt injection saldırılarına karşı daha güçlü hale getirildiğini açıklıyor.
Gray Swan'ın Indirect Prompt Injection testinde Carbon için %0 saldırı başarısı oranı bildirildi. Bu, test edilen saldırı girişimlerinin hiçbirinin başarılı olamadığı anlamına geliyor. Ancak burada önemli bir ayrıntı var: %0 sonucu, modelin dünyadaki bütün prompt injection saldırılarına karşı tamamen korunduğu anlamına gelmiyor. Yalnızca kullanılan test senaryolarında elde edilen sonucu ifade ediyor. Yapay zekâ güvenliği sürekli gelişen bir alan. Bu nedenle en güçlü modellerde bile katmanlı güvenlik önlemleri ve insan denetimi önemini koruyor.
Google Neden Gemini 4 Carbon'u Herkese Açmıyor?
Carbon'un tanıtımında dikkat çeken konulardan biri de erişim politikası.Google, modeli duyurduktan hemen sonra bütün kullanıcılara açmak yerine kontrollü bir dağıtım süreci başlatacağını açıkladı.
İlk aşamada belirli siber güvenlik uzmanları ve savunma ekipleri Fairwind Programı üzerinden modele erişebilecek.
Google ayrıca modelin geliştiricilere, işletmelere ve bireysel kullanıcılara sunulmadan önce güvenlik önlemlerini geliştirmeye devam edeceğini belirtiyor.
Bunun temel nedeni oldukça açık.
Bir yapay zekâ modeli güvenlik açıklarını tespit etmekte ve doğrulamakta ne kadar başarılıysa, kötü niyetli kişilerin elinde oluşturabileceği risk de o kadar büyüyebilir.
Google bu nedenle Carbon'un güçlü siber güvenlik yeteneklerini öncelikle savunma amaçlı kullanım alanlarında değerlendirmeyi hedefliyor.
Bu yaklaşım, yapay zekâ şirketlerinin gelecekte daha fazla uygulayabileceği kontrollü erişim modellerinin de önemli bir örneği.
Gemini 4 Carbon Fiyatı Ne Kadar?
Google, Gemini 4 Carbon için başlangıçta Argon modeliyle aynı API fiyatlandırmasını uygulayacağını açıkladı.| Kullanım | Tanıtım Fiyatı | Tanıtım Sonrası Fiyat |
|---|---|---|
| 1 milyon giriş token'ı | 2 dolar | 4 dolar |
| 1 milyon çıkış token'ı | 10 dolar | 20 dolar |
Bu fiyatlar API kullanımı için geçerli. Bireysel Gemini abonelikleri veya diğer Google hizmetlerinin ücretleriyle karıştırılmamalı.
Ayrıca Google'ın açıklamasına göre Carbon'un başlangıç dönemindeki fiyat avantajı sona erdiğinde standart fiyatlandırmaya geçilecek.
Gemini 4 Carbon'un Avantajları ve Dezavantajları
Yeni modeli genel olarak değerlendirdiğimizde öne çıkan noktaları şöyle sıralayabiliriz:Avantajları:
- Güvenlik açığı tespitinde yüksek başarı oranları.
- Bulunan açıkların doğrulanmasına yardımcı olabilmesi.
- Güvenli kod üretiminde önemli gelişme.
- Büyük ve karmaşık yazılım projelerinde çalışabilmesi.
- Uzun süreli mühendislik görevlerini sürdürebilmesi.
- Prompt injection saldırılarına karşı geliştirilmiş korumalar.
- Google'ın geniş yazılım ve bulut altyapısıyla desteklenmesi.
- İlk aşamada sınırlı kullanıcı grubuna sunulması.
- Gelişmiş siber güvenlik yeteneklerinin kötüye kullanılma ihtimali.
- Google tarafından açıklanan test sonuçlarının bağımsız değerlendirmelerle desteklenmeye ihtiyaç duyması.
- Modelin ürettiği güvenlik düzeltmelerinin insan incelemesinden geçirilmesi gerekliliği.
- Yüksek token kullanımında API maliyetlerinin artabilmesi.
Tukhacks Görüşü: Siber Güvenlikte Yapay Zekâ Dönemi Yeni Bir Aşamaya Geçiyor
Sevgili Turkhacks okurları,Gemini 4 Carbon, Google'ın yapay zekâ alanındaki rekabeti yalnızca daha iyi sohbet edebilen modeller geliştirmek üzerinden yürütmediğini açıkça gösteriyor.
Özellikle siber güvenlik alanında elde ettiği sonuçlar dikkat çekici. Güvenlik açıklarını bulabilmesi, riskleri değerlendirebilmesi ve bu sorunları gidermeye yönelik kodlar hazırlayabilmesi, gelecekte yazılım güvenliği çalışmalarının nasıl değişebileceğine dair önemli ipuçları veriyor. Bence burada asıl önemli konu, yapay zekânın güvenlik uzmanlarının yerini alması değil, onların daha büyük ve karmaşık sistemleri daha hızlı inceleyebilmesine yardımcı olması.
Elbette bu kadar güçlü araçların kontrolsüz biçimde kullanılması yeni riskler oluşturabilir. Google'ın Carbon'u ilk aşamada sınırlı bir kullanıcı grubuna sunması da bu konunun ne kadar hassas olduğunu gösteriyor. Önümüzdeki dönemde OpenAI, Google ve Anthropic arasındaki rekabetin özellikle siber güvenlik ve yazılım mühendisliği alanında daha da kızışacağını düşünüyorum. Yapay zekâ artık yalnızca bilgisayarımıza komut verdiğimiz bir yardımcı olmaktan çıkıyor. Yazılımlarımızı inceleyen, hataları bulan, güvenlik açıklarını değerlendiren ve çözüm üreten bir çalışma arkadaşına dönüşüyor.
Turkhacks Donanım ve yazılım ekibi olarak bu gelişmeleri yakından takip etmeye devam edeceğiz. Çünkü geleceğin teknolojisini anlamak kadar, onu güvenli kullanmayı öğrenmek de büyük önem taşıyor.
Bir dahaki makalemizde görüşene kadar mavi ekransız ve sorunsuz sistemlerle çalışmanız dileği ile hoşça kalın.