yunusemresivri
- 9 Ara 2017
- 719 Mesaj
Aktiflik
Seviye
Deneyim
sağol

|
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
Aktiflik
Seviye
Deneyim
thanks for this, very usefulAssalamu alaikum friends, in this article, I will give you detailed information about vulnerability scanner program reviews.
Lets start.
vulnerability scanner,
is a software application that evaluates vulnerabilities in networks or the host system and produces a series of scan results. This software is frequently used by both administrators and attackers to fix or exploit systems. Administrators must run a scan and fix the issues before an attacker can run the same scan and exploit any vulnerabilities found.
Here are some advantages of vulnerability scanners:
Allows early detection and handling of known security issues
Can help identify foreign machines
Helps verify inventory of all devices on the network
Generally, vulnerability scanners consist of four main modules: Scan Engine, Scan Database, Report Module and User Interface.
Main Effect
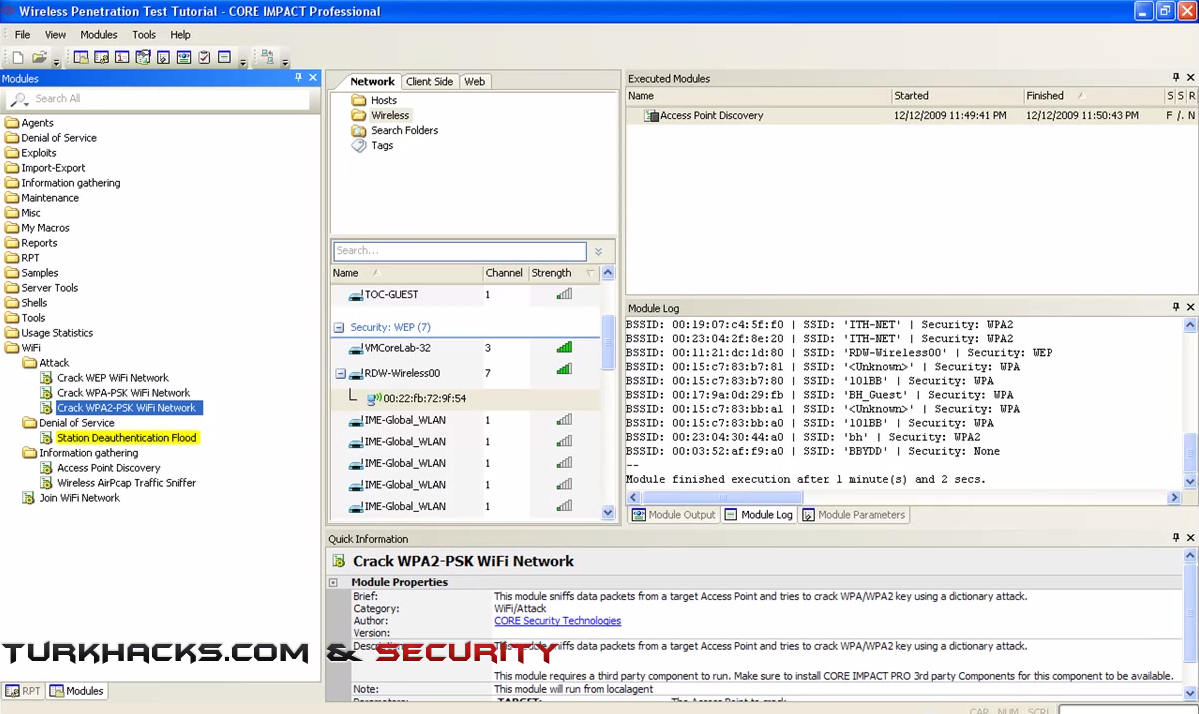
Core Impact is the most powerful penetration testing and vulnerability scanning available with many automation options. While it's not cheap ($40,000 indefinite license), the price is more than the 1-year subscription of the Next Generation Firewall F800 ($34,896). It is good software in a large enterprise network with time constraints, but it is not suitable in Small and Medium businesses.
Core Impact enables a variety of vulnerability assessments, including:
1) Endpoint penetration testing
2) End user security awareness testing
3)Mobile device penetration testing
4)Network device penetration testing
5)Network penetration test
6) Password and identity cracking
7)Web application penetration testing
8) Wireless network penetration testing
9) Testing the effectiveness of IDS/IPS, firewalls and other defense systems
10) Verifying vulnerabilities identified by browsers
11) Scada security test
Screenshot
QualysGuard
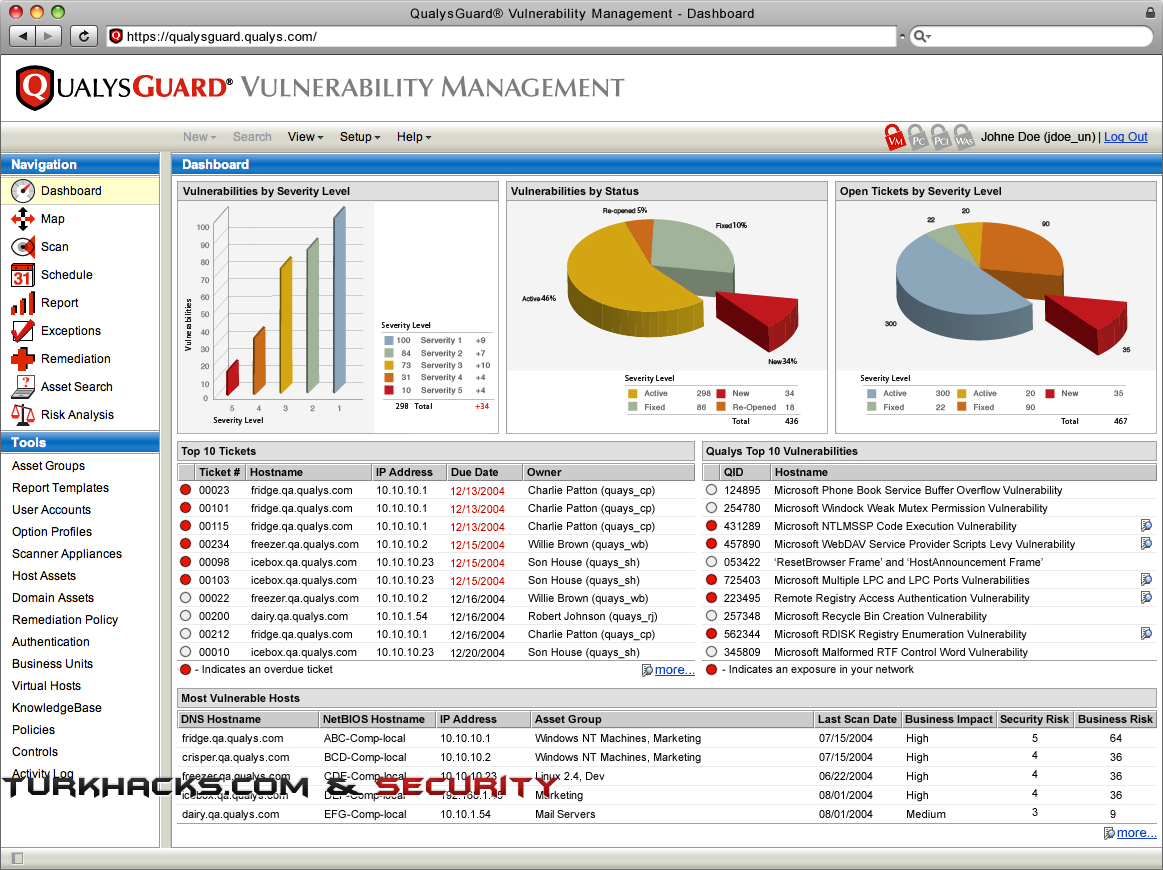
QualysGuard is cloud-based software that uses a software-as-a-service (SaaS) model to deliver vulnerability and compliance management services to customers. Web-based UI offers network discovery and asset prioritization, identifies and fixes vulnerabilities, remediation and reporting.
QualysGuard is available in three separate editions, including Express Lite ($795 per year), Express ($2,495 per year), Enterprise ($5,995) edition.
Screenshot
Nessus
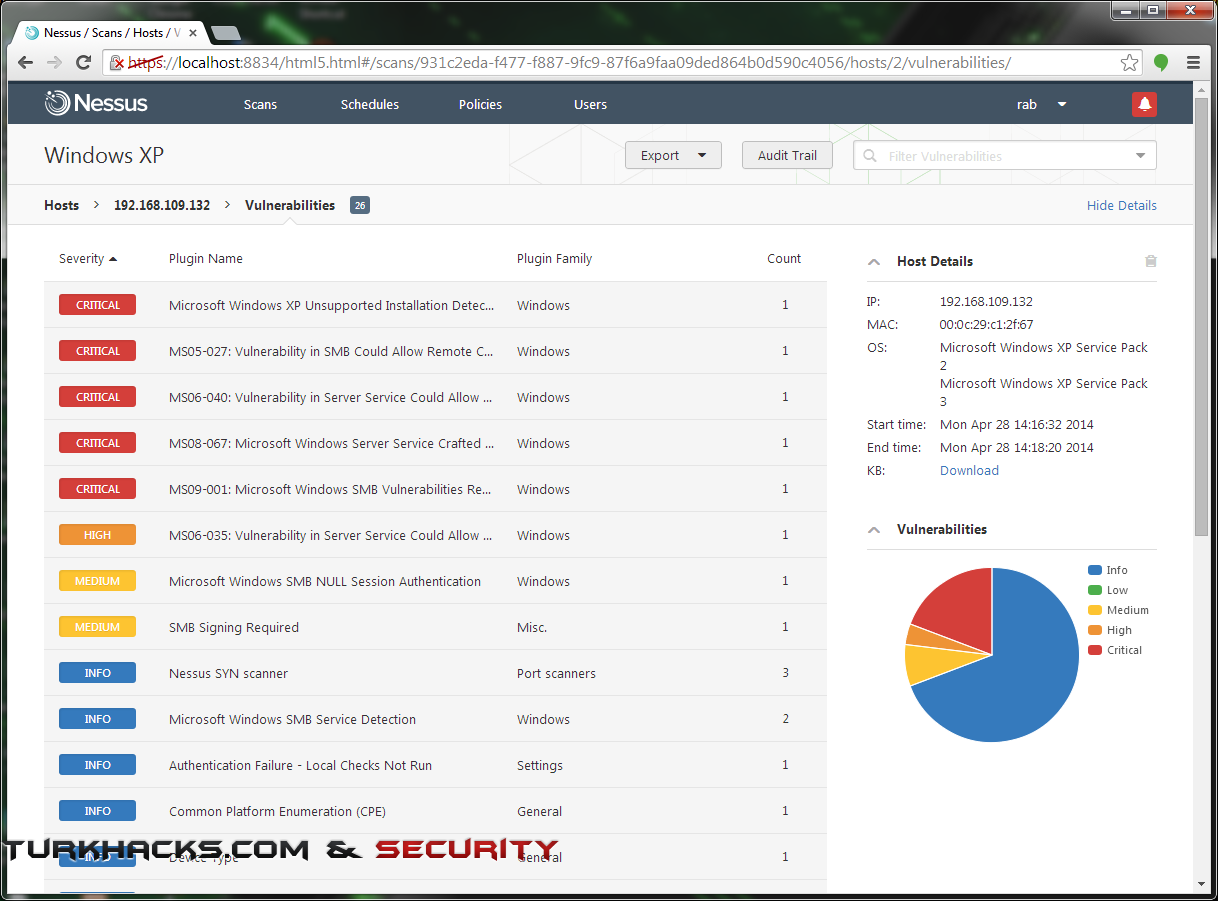
Nessus was the most popular vulnerability scanner, especially on open source and UNIX. However, in October 2005, they changed their product to closed source and removed the free "Saved Feed". Compared to the competition, the price is $1,500 cheaper per scanner per year. The trial version is available for 7 days, just register your profile and you will receive the activation code by email. Nessus is constantly updated with over 60,000 vulnerability and configuration checks (plugins).
Key features include asset discovery, compatibility checking, configuration checking, patch checking, control systems inspection, sensitive content inspection, mobile device inspection, vulnerability scanning (network devices, virtual hosts, operating systems, databases, web applications, compromise detection , IPv4/IPv6/networks), credential scanning detects local vulnerabilities and conditions, unidentified network-based scanning finds new shelters and vulnerabilities.
Screenshot
OpenVAS
Open Vulnerability Assessment System (OpenVAS) is an open source and free vulnerability scanner software. Taken from the last free version of Nessus, which was released in 2005.
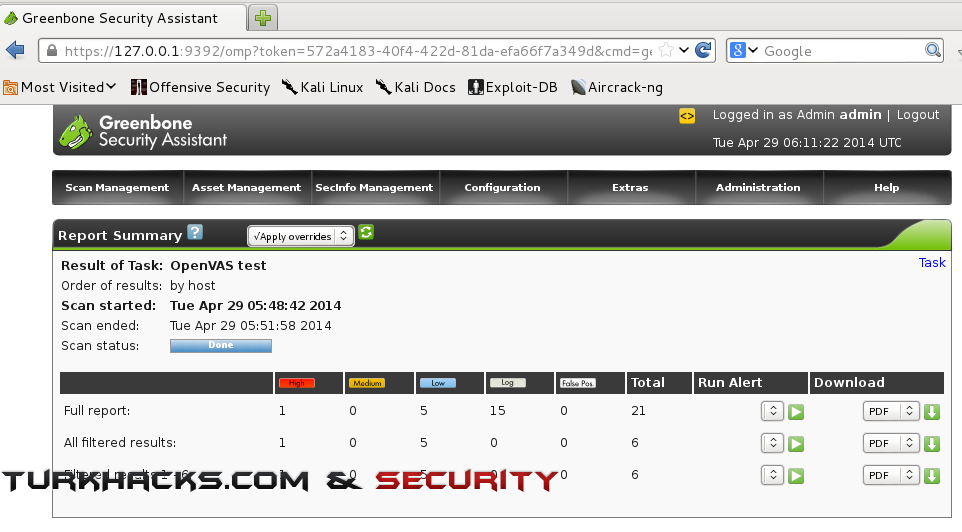
OpenVAS has updated a total of more than 35,000 network vulnerability test (NVT) logs. NVTs are used by OpenVAS to check for existing security issues in sites and systems written in Nessus Attack Scripting Language (NASL).
Key features include remote and local (authenticated) security checks, a client/server architecture with a web-based interface, result outputs in various formats (pdf, html, txt, xml, etc.).
Screenshot
NeXpose
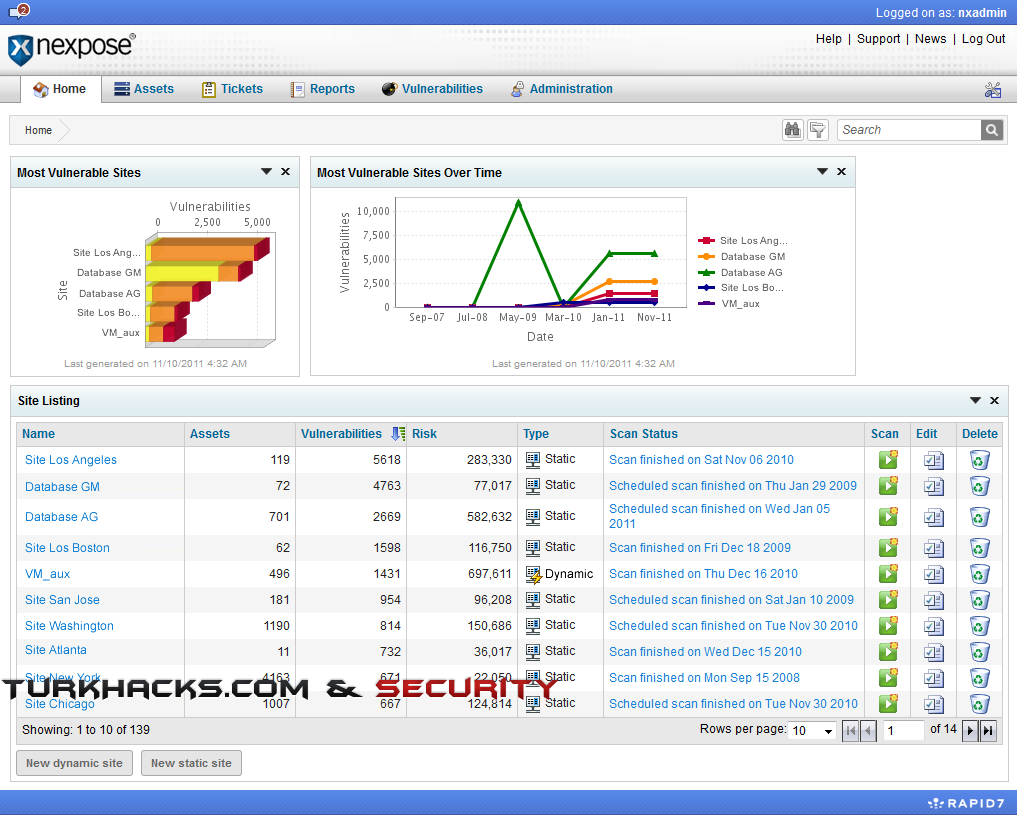
Rapid7 Nexpose is a vulnerability scanner that aims to support the vulnerability management lifecycle including discovery, detection, verification, risk classification, impact analysis, reporting and mitigation. Integrates with Rapid7's Metasploit for open defense exploitation. It is sold as standalone software, an appliance, a virtual machine, or as a managed service or private cloud deployment. User interaction is done through a web browser.
Nexpose is available in the community edition to scan 32 IPs and Express ($2,000 per year), Advisor ($3,000 per user per year), and Enterprise ($22,500 starts with a perpetual license) editions.
Screenshot
Retina
Retina works similarly to Nessus, scanning all servers on a network and reporting any vulnerabilities found. Price starts at $8,000 for 256 IP addresses.
*** Hidden text: cannot be quoted. ***
Çok sağolSelamun aleykum arkadaşlar bu makalemde sizlere Güvenlik açiği tarayici program incelemeleri hakkında ince bilgiler vereceğim..
Başlayalım.
Güvenlik açığı tarayıcı,
ağlardaki veya ana sistemdeki güvenlik açıklarını değerlendiren ve bir dizi tarama sonucu üreten yazılım uygulamasıdır . Bu yazılım, sistemlerin düzeltilmesi veya kullanılması için hem yöneticiler hem de saldırganlar tarafından sıklıkla kullanılır. Yöneticiler, bir saldırganın aynı taramayı yapabilmesi ve bulunan tüm güvenlik açıklarından yararlanabilmesi için bir tarama gerçekleştirmesi ve sorunları düzeltmesi gerekir.
Güvenlik açığı tarayıcılarının bazı avantajları şunlardır:
Bilinen güvenlik sorunlarının erken tespit edilmesine ve işlenmesine izin verir
Yabanci makinelerin belirlenmesine yardımcı olabilir
Ağdaki tüm cihazların envanterini doğrulamaya yardımcı olur
Genel olarak güvenlik açığı tarayıcıları, Tarama Motoru, Tarama Veritabanı, Rapor Modülü ve Kullanıcı Arabirimi olmak üzere dört ana modülden oluşur.
Temel Etki
Çekirdek Etki, bir çok otomasyon seçeneği ile mevcut en güçlü penetrasyon testi ve güvenlik açığı taramasıdır. Ucuz değildir (40.000 $ süresiz lisans), fiyat Yeni Nesil Güvenlik Duvarı F800'ün 1 yıllık aboneliği ($ 34,896) daha fazladır. Zaman kısıtlamaları ile büyük bir girişim ağında iyi bir yazılımdır, ancak Küçük ve Orta ölçekli işletmelerde uygun değildir.
Çekirdek Etki aşağıdakileri de içeren bir çok güvenlik açığı değerlendirmesi yapmayı mümkün kılmaktadır:
1) Son nokta penetrasyon testi
2) Son kullanıcı güvenlik bilinci testi
3)Mobil cihaz penetrasyon testi
4)Ağ cihazı penetrasyon testi
5)Ağ penetrasyon testi
6)Şifre ve kimlik kırılması
7)Web uygulaması penetrasyon testi
8) Kablosuz ağ penetrasyon testi
9) IDS / IPS, güvenlik duvarları ve diğer savunma sistemlerinin etkinliğini test etme
10) Tarayıcılar tarafından tanımlanan güvenlik açıklarını doğrulama
11) Scada güvenlik testi
Ekran görüntüsü
QualysGuard
QualysGuard, müşterilere güvenlik açığı ve uyumluluk yönetimi hizmetleri sunmak için hizmet olarak yazılım (SaaS) modeli kullanan bulut tabanlı bir yazılımdır. Web tabanlı UI, ağ bulma ve varlık önceliğini sunar, güvenlik açıklarını, iyileştirmeyi ve raporlamayı tanımlar ve düzeltir.
QualysGuard, Express Lite (yılda 795 $), Express (yılda 2.495 $), Enterprise ($ 5.995) baskısı dahil olmak üzere üç ayrı sürümde mevcuttur.
Ekran görüntüsü
Nessus
Nessus özellikle açık kaynak ve UNIX'de en popüler güvenlik açığı tarayıcıydı. Ancak Ekim 2005'te ürünlerini kapalı kaynak olarak değiştirdiler ve ücretsiz "Kayıtlı Besleme" sini kaldırdılar. Rakiple karşılaştırıldığında fiyat her yıl tarayıcı başına 1.500 dolar daha ucuzdur. Deneme sürümü 7 gün boyunca kullanılabilir, sadece profilinizi kaydettirin ve etkinleştirme kodunu e-postayla alırsınız. Nessus 60.000'den fazla güvenlik açığı ve yapılandırma denetimi (eklenti) ile sürekli olarak güncellenmektedir.
Anahtar özellikler, varlık keşfetme, uyumluluk denetimi, yapılandırma denetimi, düzeltme eki denetimi, denetim sistemleri denetimi, hassas içerik denetimi, mobil aygıt denetimi, güvenlik açığı taraması (ağ aygıtları, sanal ana makineler, işletim sistemleri, veritabanları, web uygulamaları, ödün vermeme algılama, IPv4 / IPv6 / ağlar), kimlik bilgisi tarama yerel güvenlik açıklarını ve koşullarını tespit eder, kimliği belirsiz ağ tabanlı tarama yeni barınakları ve güvenlik açıklarını bulur.
Ekran görüntüsü
OpenVAS
Açık Güvenlik Açığı Değerlendirme Sistemi (OpenVAS) açık kaynak kodlu ve özgür güvenlik açığı bulunan bir tarayıcı yazılımdır. 2005'te mülkiyet hakkı olan Nessus'un son ücretsiz sürümünden Alinmiştir.
OpenVAS, toplam 35.000'den fazla ağ güvenlik açığı testi (NVT) günlüğünü güncelledi. Nessus Attack Scripting Language (NASL) 'de yazılmış olan sitelerdeki ve sistemlerde varolan güvenlik sorunlarını kontrol etmek için OpenVAS tarafından kullanılan NVT'lerdir
Anahtar özellikler arasında, uzaktan ve yerel (kimliği doğrulanmış) güvenlik kontrolleri, web tabanlı bir arayüze sahip bir istemci / sunucu mimarisi, çeşitli formatlardaki (pdf, html, txt, xml, vb.) Sonuç çıktıları bulunur.
Ekran görüntüsü
NeXpose
Rapid7 Nexpose, güvenlik açığı yönetim yaşam döngüsünü keşfetme, algılama, doğrulama, risk sınıflandırması, etki analizi, raporlama ve azaltma da dahil olmak üzere desteklemeyi amaçlayan bir güvenlik açığı tarayıcıdır. Açık savunma istismarı için Rapid7'nin Metasploit'iyle bütünleşir. Tek başına bir yazılım, bir cihaz, sanal makine veya yönetilen bir servis veya özel bulut dağıtımı olarak satılmaktadır. Kullanıcı etkileşimi bir web tarayıcısı üzerinden yapılır.
Nexpose, 32 IP'yi ve Express'i (yılda 2.000 ABD Doları), Danışmanı (yılda kullanıcı başına 3.000 ABD doları) ve Enterprise'ı (22.500 ABD doları süresiz lisans ile başlar) sürümleri taramak için topluluk sürümünde kullanılabilir.
Ekran görüntüsü
Retina
Retina, Nessus'a benzer şekilde çalışır, bir ağdaki tüm sunucuları tarar ve bulunan tüm güvenlik açıklarını bildirir. 256 IP adresi için fiyat 8.000 $ 'dan başlar.
*** Gizli metin: alıntı yapılamaz. ***