Selamun aleykum arkadaşlar bu makalemde sizlere Güvenlik açiği tarayici program incelemeleri hakkında ince bilgiler vereceğim..
Başlayalım.
Güvenlik açığı tarayıcı,
ağlardaki veya ana sistemdeki güvenlik açıklarını değerlendiren ve bir dizi tarama sonucu üreten yazılım uygulamasıdır . Bu yazılım, sistemlerin düzeltilmesi veya kullanılması için hem yöneticiler hem de saldırganlar tarafından sıklıkla kullanılır. Yöneticiler, bir saldırganın aynı taramayı yapabilmesi ve bulunan tüm güvenlik açıklarından yararlanabilmesi için bir tarama gerçekleştirmesi ve sorunları düzeltmesi gerekir.
Güvenlik açığı tarayıcılarının bazı avantajları şunlardır:
Bilinen güvenlik sorunlarının erken tespit edilmesine ve işlenmesine izin verir
Yabanci makinelerin belirlenmesine yardımcı olabilir
Ağdaki tüm cihazların envanterini doğrulamaya yardımcı olur
Genel olarak güvenlik açığı tarayıcıları, Tarama Motoru, Tarama Veritabanı, Rapor Modülü ve Kullanıcı Arabirimi olmak üzere dört ana modülden oluşur.
Temel Etki
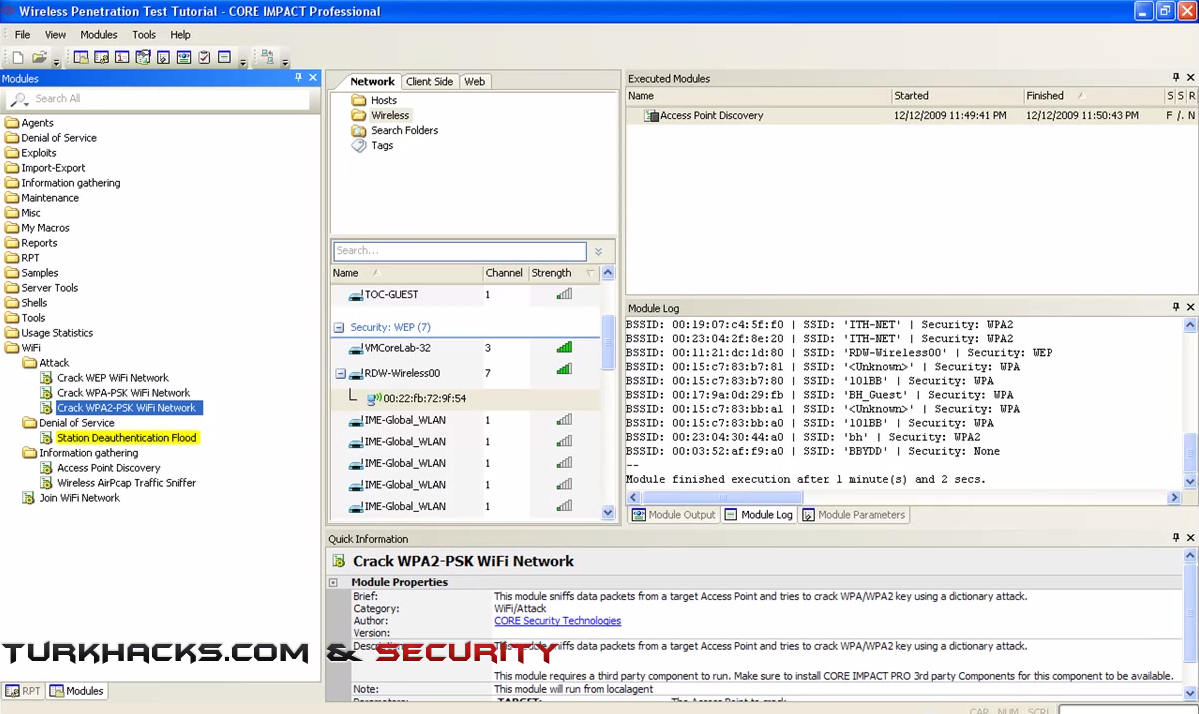
Çekirdek Etki, bir çok otomasyon seçeneği ile mevcut en güçlü penetrasyon testi ve güvenlik açığı taramasıdır. Ucuz değildir (40.000 $ süresiz lisans), fiyat Yeni Nesil Güvenlik Duvarı F800'ün 1 yıllık aboneliği ($ 34,896) daha fazladır. Zaman kısıtlamaları ile büyük bir girişim ağında iyi bir yazılımdır, ancak Küçük ve Orta ölçekli işletmelerde uygun değildir.
Çekirdek Etki aşağıdakileri de içeren bir çok güvenlik açığı değerlendirmesi yapmayı mümkün kılmaktadır:
1) Son nokta penetrasyon testi
2) Son kullanıcı güvenlik bilinci testi
3)Mobil cihaz penetrasyon testi
4)Ağ cihazı penetrasyon testi
5)Ağ penetrasyon testi
6)Şifre ve kimlik kırılması
7)Web uygulaması penetrasyon testi
8) Kablosuz ağ penetrasyon testi
9) IDS / IPS, güvenlik duvarları ve diğer savunma sistemlerinin etkinliğini test etme
10) Tarayıcılar tarafından tanımlanan güvenlik açıklarını doğrulama
11) Scada güvenlik testi
Ekran görüntüsü
QualysGuard
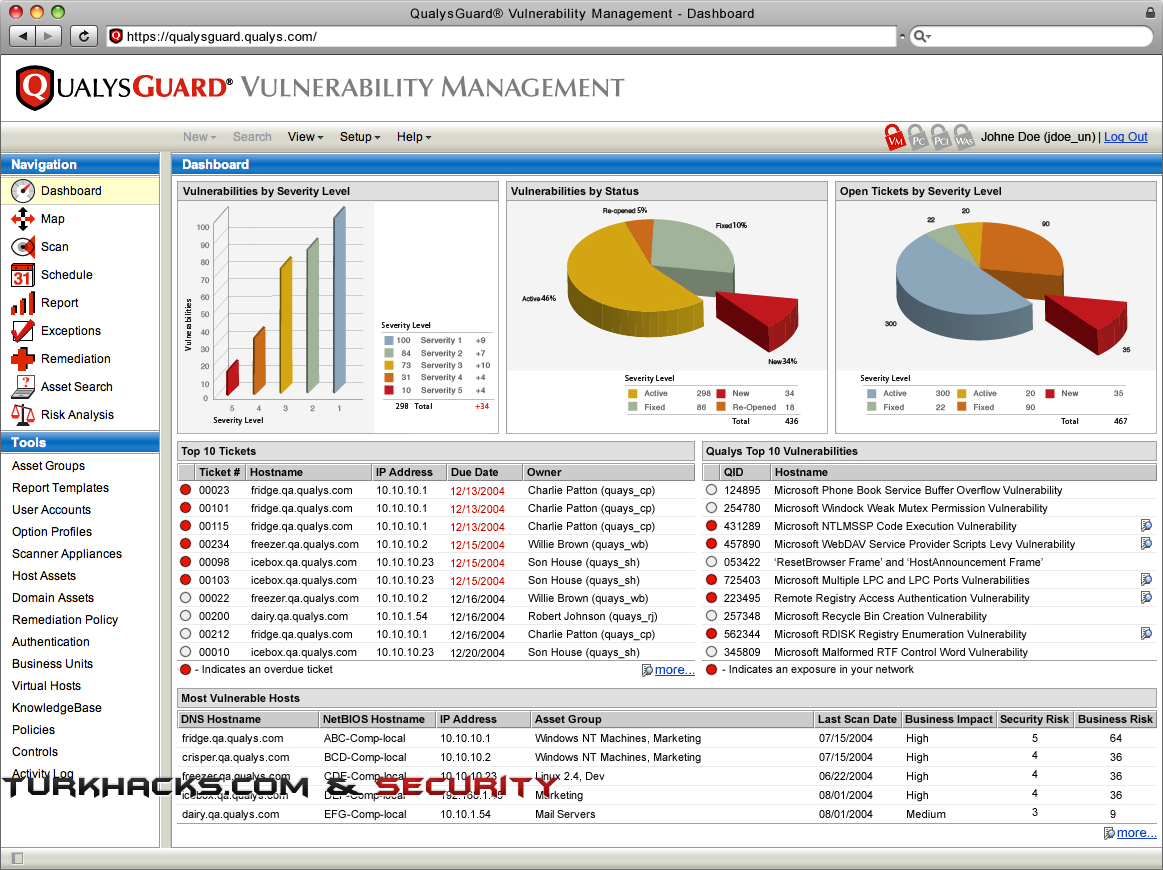
QualysGuard, müşterilere güvenlik açığı ve uyumluluk yönetimi hizmetleri sunmak için hizmet olarak yazılım (SaaS) modeli kullanan bulut tabanlı bir yazılımdır. Web tabanlı UI, ağ bulma ve varlık önceliğini sunar, güvenlik açıklarını, iyileştirmeyi ve raporlamayı tanımlar ve düzeltir.
QualysGuard, Express Lite (yılda 795 $), Express (yılda 2.495 $), Enterprise ($ 5.995) baskısı dahil olmak üzere üç ayrı sürümde mevcuttur.
Ekran görüntüsü
Nessus
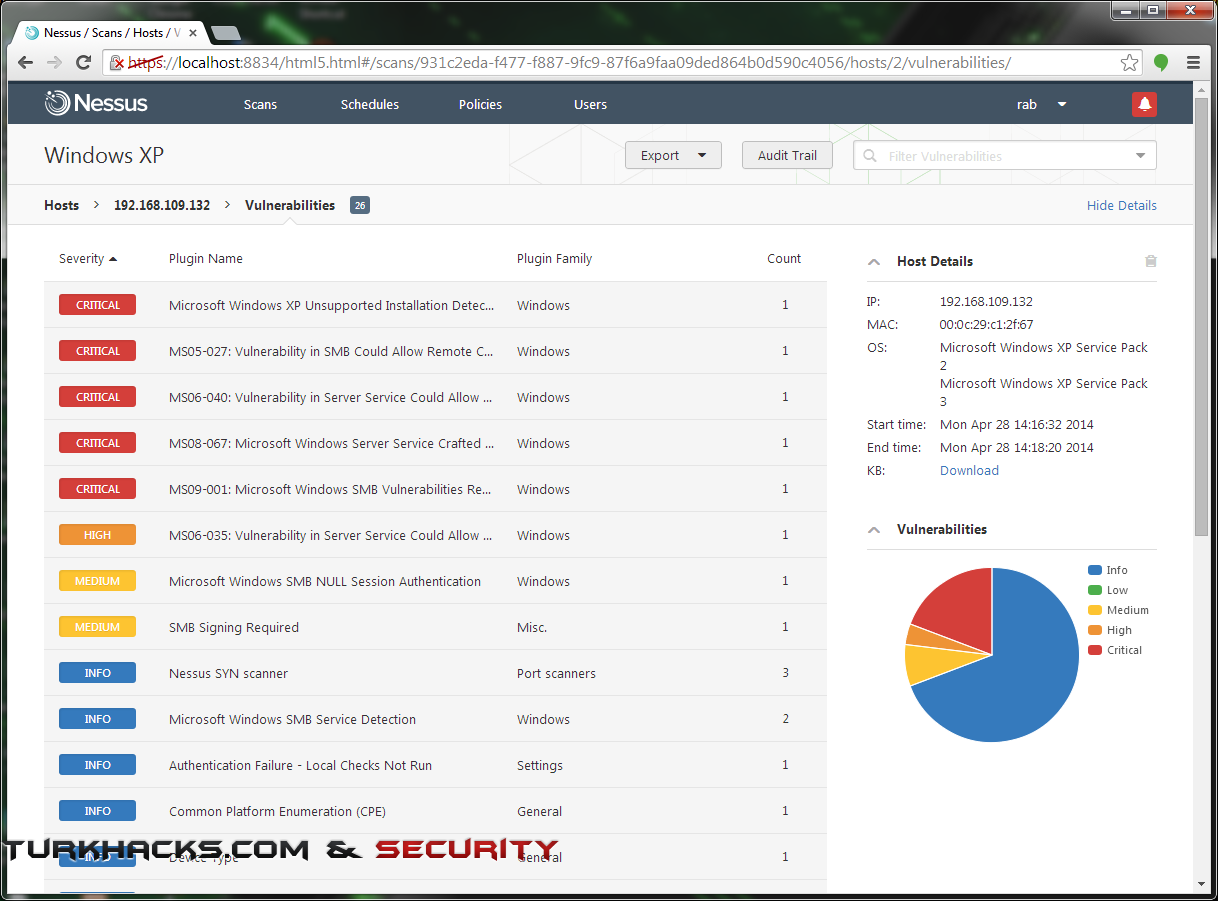
Nessus özellikle açık kaynak ve UNIX'de en popüler güvenlik açığı tarayıcıydı. Ancak Ekim 2005'te ürünlerini kapalı kaynak olarak değiştirdiler ve ücretsiz "Kayıtlı Besleme" sini kaldırdılar. Rakiple karşılaştırıldığında fiyat her yıl tarayıcı başına 1.500 dolar daha ucuzdur. Deneme sürümü 7 gün boyunca kullanılabilir, sadece profilinizi kaydettirin ve etkinleştirme kodunu e-postayla alırsınız. Nessus 60.000'den fazla güvenlik açığı ve yapılandırma denetimi (eklenti) ile sürekli olarak güncellenmektedir.
Anahtar özellikler, varlık keşfetme, uyumluluk denetimi, yapılandırma denetimi, düzeltme eki denetimi, denetim sistemleri denetimi, hassas içerik denetimi, mobil aygıt denetimi, güvenlik açığı taraması (ağ aygıtları, sanal ana makineler, işletim sistemleri, veritabanları, web uygulamaları, ödün vermeme algılama, IPv4 / IPv6 / ağlar), kimlik bilgisi tarama yerel güvenlik açıklarını ve koşullarını tespit eder, kimliği belirsiz ağ tabanlı tarama yeni barınakları ve güvenlik açıklarını bulur.
Ekran görüntüsü
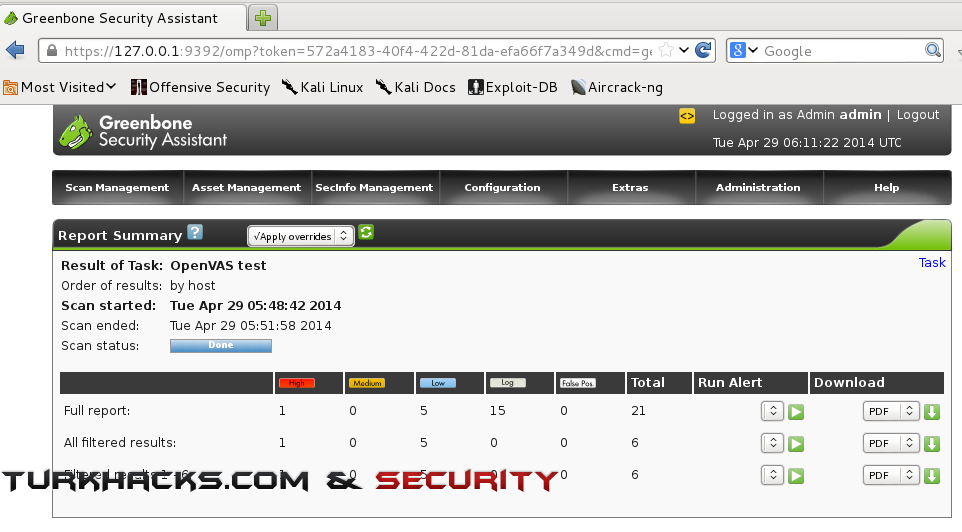
OpenVAS
Açık Güvenlik Açığı Değerlendirme Sistemi (OpenVAS) açık kaynak kodlu ve özgür güvenlik açığı bulunan bir tarayıcı yazılımdır. 2005'te mülkiyet hakkı olan Nessus'un son ücretsiz sürümünden Alinmiştir.
OpenVAS, toplam 35.000'den fazla ağ güvenlik açığı testi (NVT) günlüğünü güncelledi. Nessus Attack Scripting Language (NASL) 'de yazılmış olan sitelerdeki ve sistemlerde varolan güvenlik sorunlarını kontrol etmek için OpenVAS tarafından kullanılan NVT'lerdir
Anahtar özellikler arasında, uzaktan ve yerel (kimliği doğrulanmış) güvenlik kontrolleri, web tabanlı bir arayüze sahip bir istemci / sunucu mimarisi, çeşitli formatlardaki (pdf, html, txt, xml, vb.) Sonuç çıktıları bulunur.
Ekran görüntüsü
NeXpose
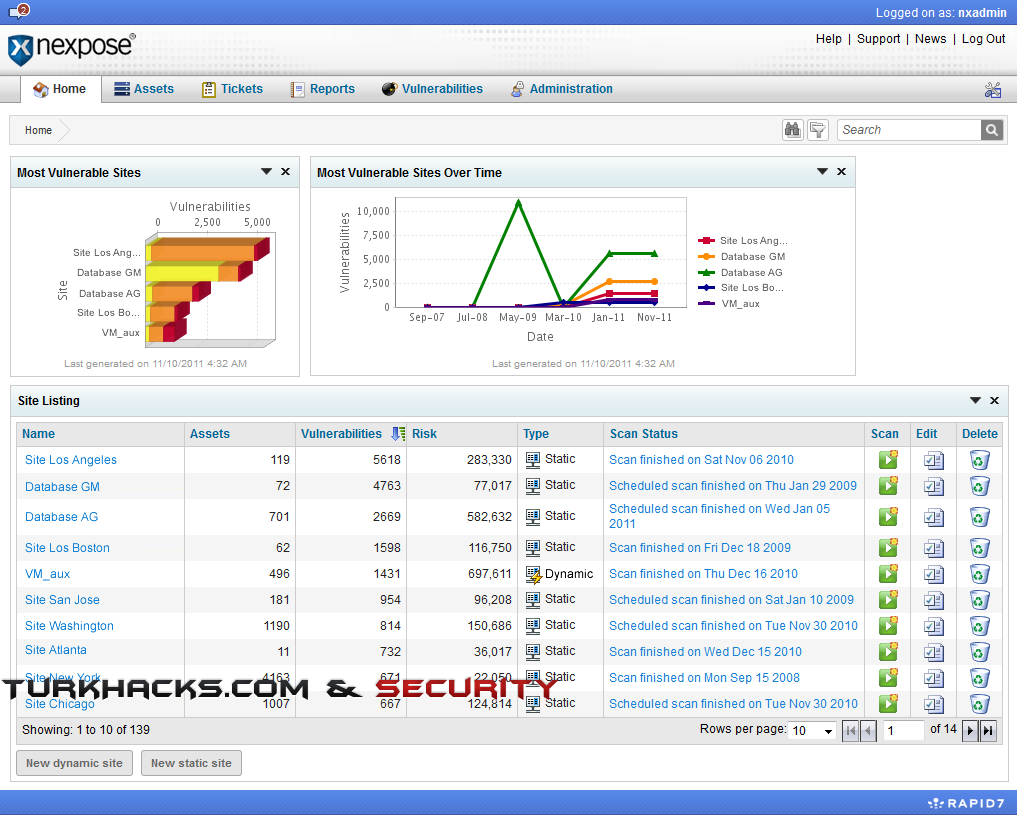
Rapid7 Nexpose, güvenlik açığı yönetim yaşam döngüsünü keşfetme, algılama, doğrulama, risk sınıflandırması, etki analizi, raporlama ve azaltma da dahil olmak üzere desteklemeyi amaçlayan bir güvenlik açığı tarayıcıdır. Açık savunma istismarı için Rapid7'nin Metasploit'iyle bütünleşir. Tek başına bir yazılım, bir cihaz, sanal makine veya yönetilen bir servis veya özel bulut dağıtımı olarak satılmaktadır. Kullanıcı etkileşimi bir web tarayıcısı üzerinden yapılır.
Nexpose, 32 IP'yi ve Express'i (yılda 2.000 ABD Doları), Danışmanı (yılda kullanıcı başına 3.000 ABD doları) ve Enterprise'ı (22.500 ABD doları süresiz lisans ile başlar) sürümleri taramak için topluluk sürümünde kullanılabilir.
Ekran görüntüsü
Retina
Retina, Nessus'a benzer şekilde çalışır, bir ağdaki tüm sunucuları tarar ve bulunan tüm güvenlik açıklarını bildirir. 256 IP adresi için fiyat 8.000 $ 'dan başlar.
Başlayalım.
Güvenlik açığı tarayıcı,
ağlardaki veya ana sistemdeki güvenlik açıklarını değerlendiren ve bir dizi tarama sonucu üreten yazılım uygulamasıdır . Bu yazılım, sistemlerin düzeltilmesi veya kullanılması için hem yöneticiler hem de saldırganlar tarafından sıklıkla kullanılır. Yöneticiler, bir saldırganın aynı taramayı yapabilmesi ve bulunan tüm güvenlik açıklarından yararlanabilmesi için bir tarama gerçekleştirmesi ve sorunları düzeltmesi gerekir.
Güvenlik açığı tarayıcılarının bazı avantajları şunlardır:
Bilinen güvenlik sorunlarının erken tespit edilmesine ve işlenmesine izin verir
Yabanci makinelerin belirlenmesine yardımcı olabilir
Ağdaki tüm cihazların envanterini doğrulamaya yardımcı olur
Genel olarak güvenlik açığı tarayıcıları, Tarama Motoru, Tarama Veritabanı, Rapor Modülü ve Kullanıcı Arabirimi olmak üzere dört ana modülden oluşur.
Temel Etki
Çekirdek Etki, bir çok otomasyon seçeneği ile mevcut en güçlü penetrasyon testi ve güvenlik açığı taramasıdır. Ucuz değildir (40.000 $ süresiz lisans), fiyat Yeni Nesil Güvenlik Duvarı F800'ün 1 yıllık aboneliği ($ 34,896) daha fazladır. Zaman kısıtlamaları ile büyük bir girişim ağında iyi bir yazılımdır, ancak Küçük ve Orta ölçekli işletmelerde uygun değildir.
Çekirdek Etki aşağıdakileri de içeren bir çok güvenlik açığı değerlendirmesi yapmayı mümkün kılmaktadır:
1) Son nokta penetrasyon testi
2) Son kullanıcı güvenlik bilinci testi
3)Mobil cihaz penetrasyon testi
4)Ağ cihazı penetrasyon testi
5)Ağ penetrasyon testi
6)Şifre ve kimlik kırılması
7)Web uygulaması penetrasyon testi
8) Kablosuz ağ penetrasyon testi
9) IDS / IPS, güvenlik duvarları ve diğer savunma sistemlerinin etkinliğini test etme
10) Tarayıcılar tarafından tanımlanan güvenlik açıklarını doğrulama
11) Scada güvenlik testi
Ekran görüntüsü
QualysGuard
QualysGuard, müşterilere güvenlik açığı ve uyumluluk yönetimi hizmetleri sunmak için hizmet olarak yazılım (SaaS) modeli kullanan bulut tabanlı bir yazılımdır. Web tabanlı UI, ağ bulma ve varlık önceliğini sunar, güvenlik açıklarını, iyileştirmeyi ve raporlamayı tanımlar ve düzeltir.
QualysGuard, Express Lite (yılda 795 $), Express (yılda 2.495 $), Enterprise ($ 5.995) baskısı dahil olmak üzere üç ayrı sürümde mevcuttur.
Ekran görüntüsü
Nessus
Nessus özellikle açık kaynak ve UNIX'de en popüler güvenlik açığı tarayıcıydı. Ancak Ekim 2005'te ürünlerini kapalı kaynak olarak değiştirdiler ve ücretsiz "Kayıtlı Besleme" sini kaldırdılar. Rakiple karşılaştırıldığında fiyat her yıl tarayıcı başına 1.500 dolar daha ucuzdur. Deneme sürümü 7 gün boyunca kullanılabilir, sadece profilinizi kaydettirin ve etkinleştirme kodunu e-postayla alırsınız. Nessus 60.000'den fazla güvenlik açığı ve yapılandırma denetimi (eklenti) ile sürekli olarak güncellenmektedir.
Anahtar özellikler, varlık keşfetme, uyumluluk denetimi, yapılandırma denetimi, düzeltme eki denetimi, denetim sistemleri denetimi, hassas içerik denetimi, mobil aygıt denetimi, güvenlik açığı taraması (ağ aygıtları, sanal ana makineler, işletim sistemleri, veritabanları, web uygulamaları, ödün vermeme algılama, IPv4 / IPv6 / ağlar), kimlik bilgisi tarama yerel güvenlik açıklarını ve koşullarını tespit eder, kimliği belirsiz ağ tabanlı tarama yeni barınakları ve güvenlik açıklarını bulur.
Ekran görüntüsü
OpenVAS
Açık Güvenlik Açığı Değerlendirme Sistemi (OpenVAS) açık kaynak kodlu ve özgür güvenlik açığı bulunan bir tarayıcı yazılımdır. 2005'te mülkiyet hakkı olan Nessus'un son ücretsiz sürümünden Alinmiştir.
OpenVAS, toplam 35.000'den fazla ağ güvenlik açığı testi (NVT) günlüğünü güncelledi. Nessus Attack Scripting Language (NASL) 'de yazılmış olan sitelerdeki ve sistemlerde varolan güvenlik sorunlarını kontrol etmek için OpenVAS tarafından kullanılan NVT'lerdir
Anahtar özellikler arasında, uzaktan ve yerel (kimliği doğrulanmış) güvenlik kontrolleri, web tabanlı bir arayüze sahip bir istemci / sunucu mimarisi, çeşitli formatlardaki (pdf, html, txt, xml, vb.) Sonuç çıktıları bulunur.
Ekran görüntüsü
NeXpose
Rapid7 Nexpose, güvenlik açığı yönetim yaşam döngüsünü keşfetme, algılama, doğrulama, risk sınıflandırması, etki analizi, raporlama ve azaltma da dahil olmak üzere desteklemeyi amaçlayan bir güvenlik açığı tarayıcıdır. Açık savunma istismarı için Rapid7'nin Metasploit'iyle bütünleşir. Tek başına bir yazılım, bir cihaz, sanal makine veya yönetilen bir servis veya özel bulut dağıtımı olarak satılmaktadır. Kullanıcı etkileşimi bir web tarayıcısı üzerinden yapılır.
Nexpose, 32 IP'yi ve Express'i (yılda 2.000 ABD Doları), Danışmanı (yılda kullanıcı başına 3.000 ABD doları) ve Enterprise'ı (22.500 ABD doları süresiz lisans ile başlar) sürümleri taramak için topluluk sürümünde kullanılabilir.
Ekran görüntüsü
Retina
Retina, Nessus'a benzer şekilde çalışır, bir ağdaki tüm sunucuları tarar ve bulunan tüm güvenlik açıklarını bildirir. 256 IP adresi için fiyat 8.000 $ 'dan başlar.
İçeriği görüntülemek için Giriş yapın veya Kayıt olun.
Moderatör tarafında düzenlendi: