


Conrado Sol

- 29 Nis 2026
- 70 Mesaj
Aktiflik
Seviye
Deneyim
Öncelikle herkesin konuştuğu husus olan anonimlik konusuna değinmek istedim, biz buna kısaca kimliğin tespit edilememesi tarzında bir yanıt verelim.
O zaman siber güvenlikte, pentest ile uğraşanların, etik veya etik dışı faaliyetlerinin iz bırakmaması, kimliklerini ifşa etmemesi demektir.
Çok katman kavramına değinelim hemen, Ağ, sistemler ve uygulama katmanında iz bırakmamak demektir.
Öncelikle VirtualBox, VWware gibi sanal makineler bizlerin izlerini azaltacaktır fakat asıl yapılması gereken sanal makine ayarlarından Shared Folders, Usb, Dragon Drop özelliklerini kapatmamızdır.
Hardware Fingerpriting ve VM Escape saldırılarına karşıda temkinli olacağız.
İlk olarak değinmek istediğim MAC Spoofing'tir. OSİ Modeli kimlik tanımlama, MAC adresi ile yapılır. Ağ loglarında iz bırakırsın böylelikle, bu yüzden her bağlantı öncesi MAC adresi değiştirilmeli.
Yeni nesil ağlarda ise Port Security, Mac Filtering'e dikkat edilmesi gerekmektedir.
Terminal ekranımıza sudo apt install -y macchanger yazalım.
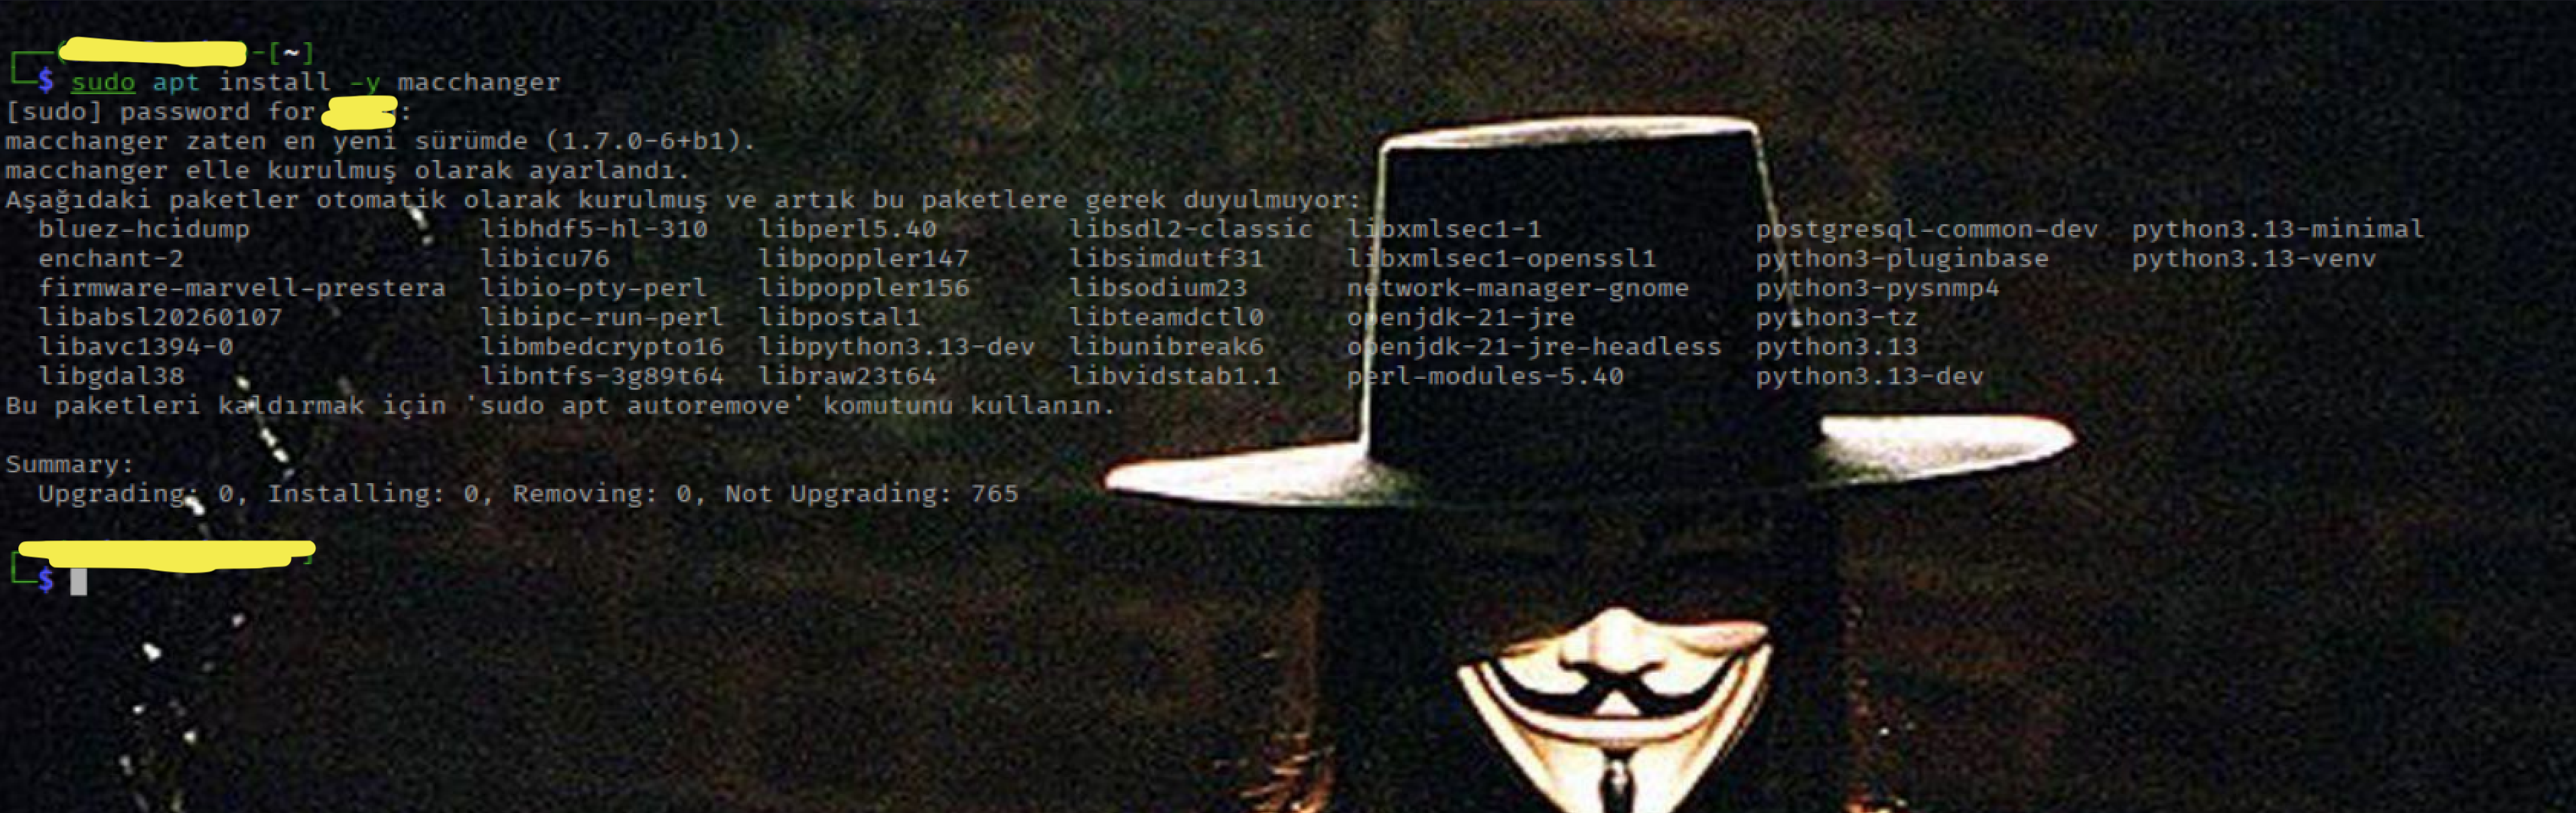
İp a parametresi ile ağ arayüzünü bulacağız yani ETH0, WLAN.
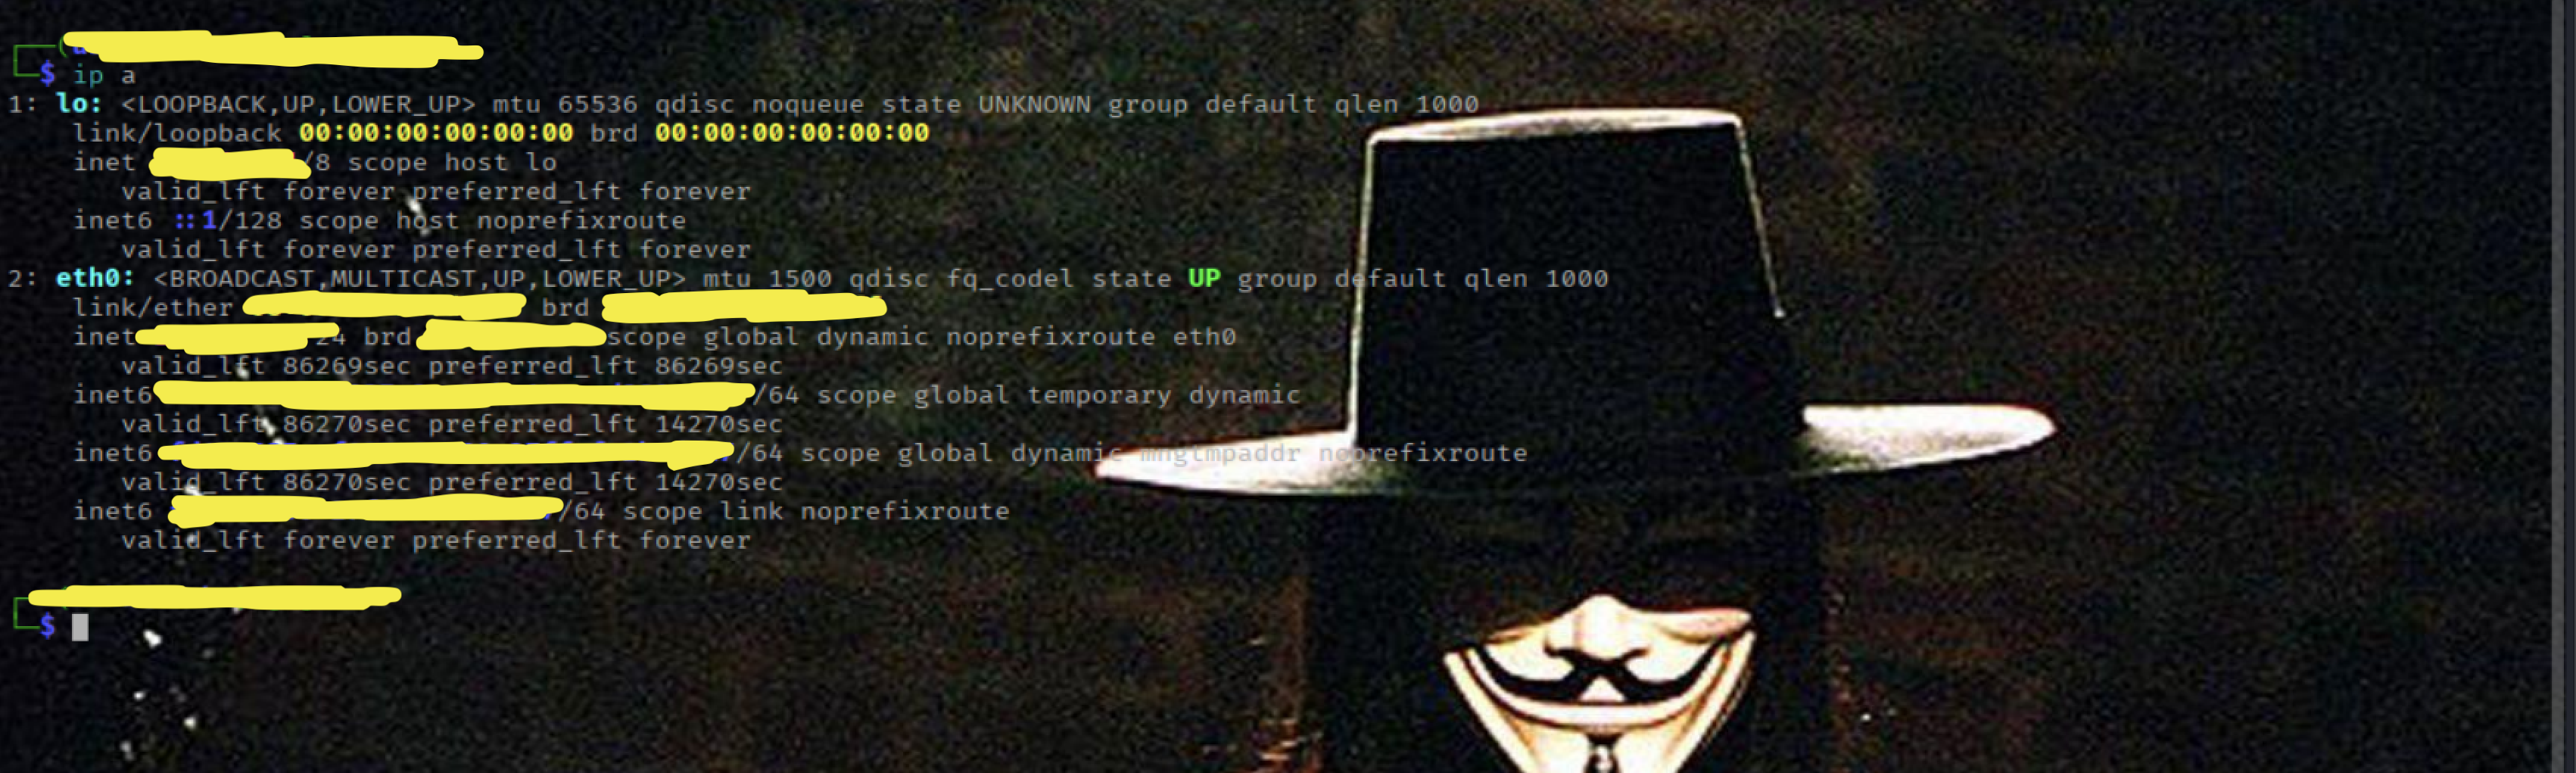
sudo ifconfig eth0 down (internet gidecektir)
sudo macchanger -A eth0 (Vendor'a uygun MAC üretilecek) bu parametreleri sırası ile yazalım.
sudo ifconfig eth0 up (internet bağlantısı gelecektir)
macchanger -s eth0 (sonucu gösterir)
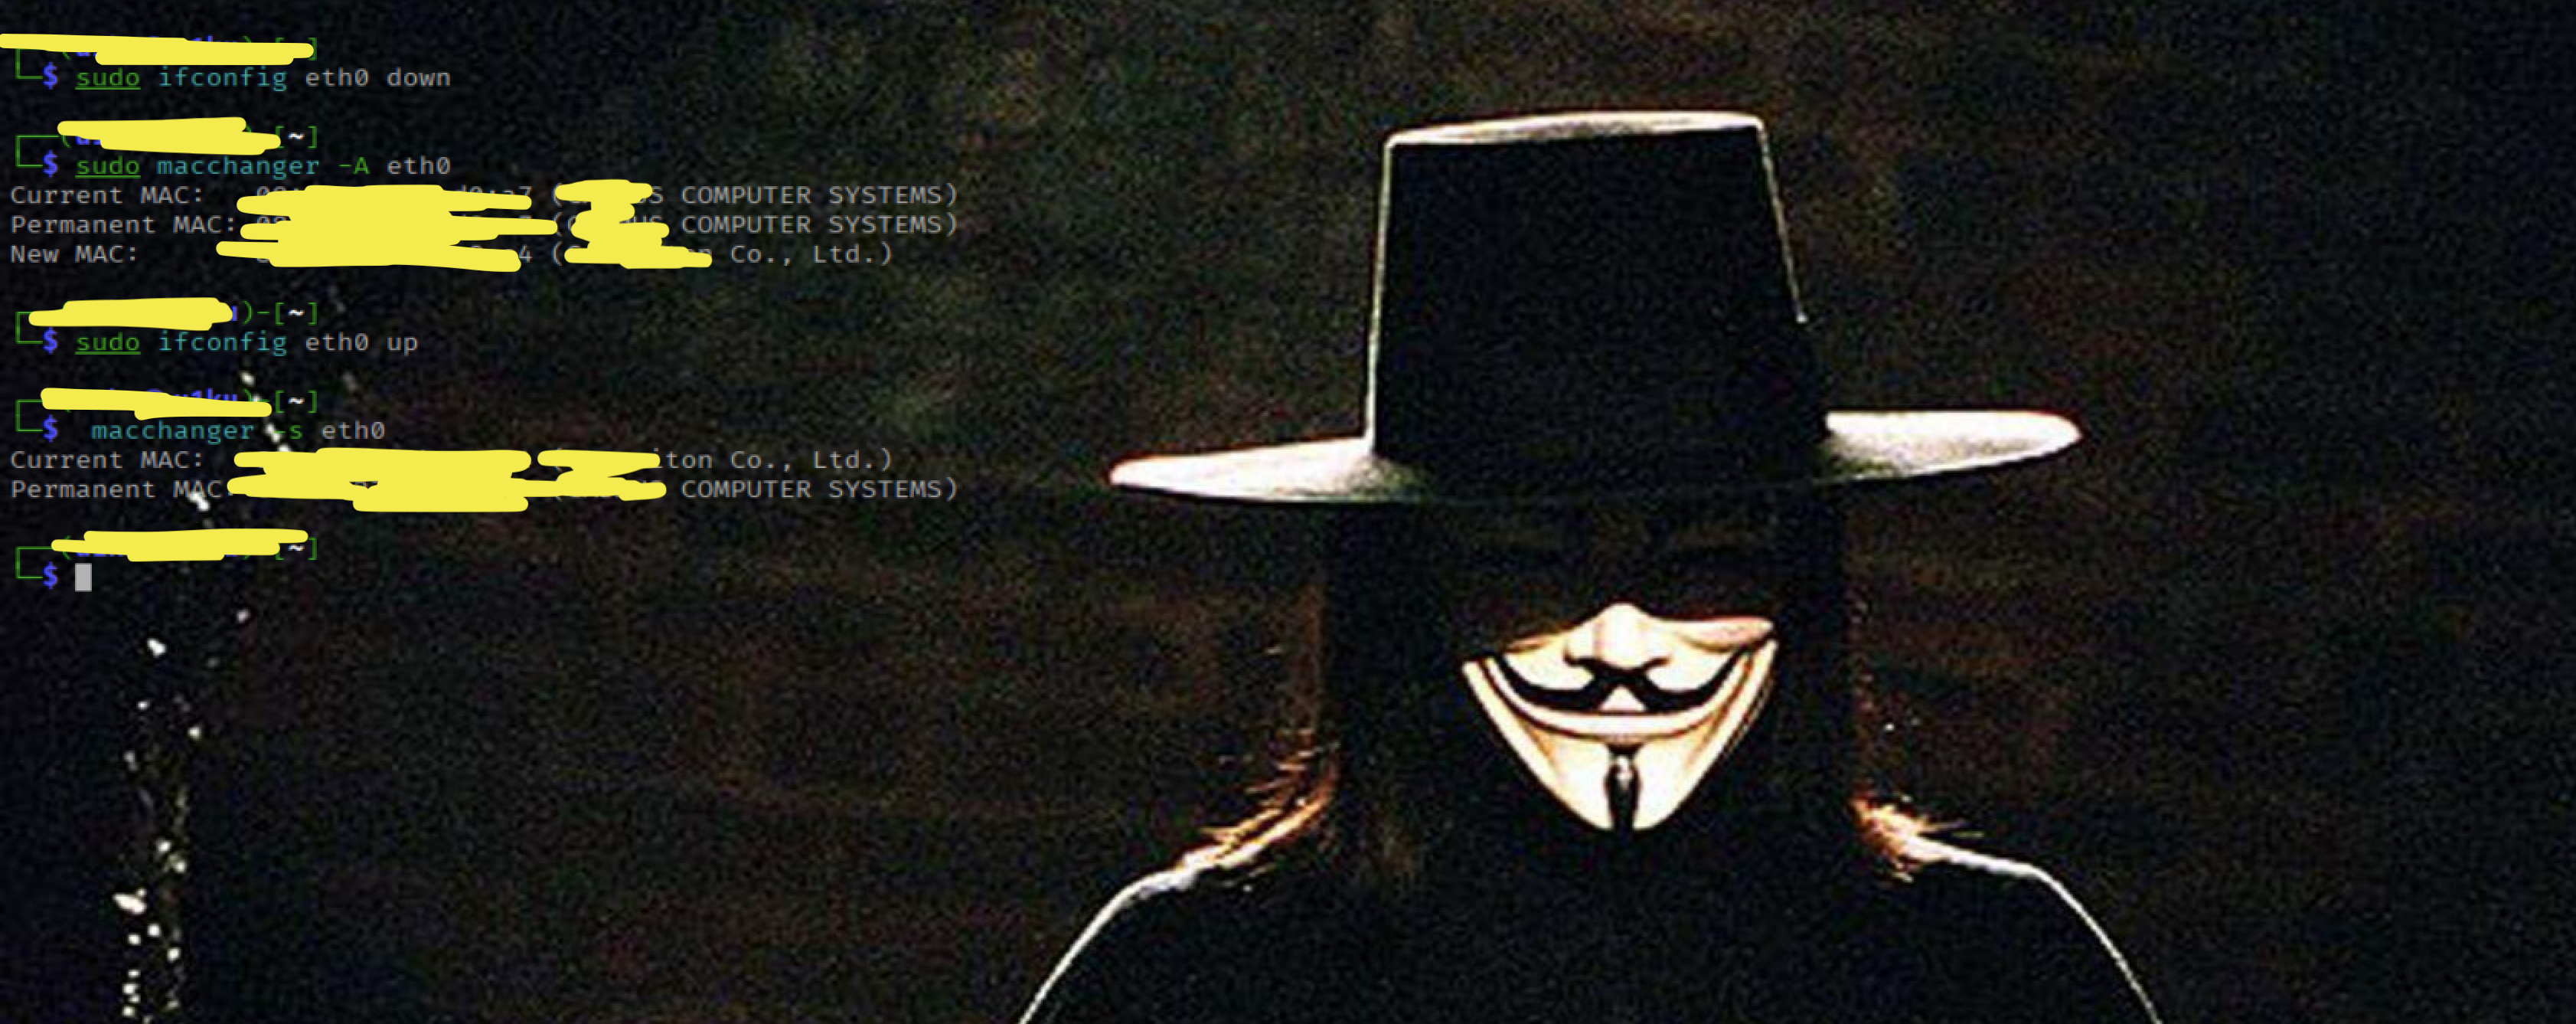
Bu işlemden önce MAC ile ilgili 3 adet cihaz görüntüleyebilirken, Lan'a bağlı artık 2 adet cihaz görüyorum.
Yaptığımız işlem ile cihazımıza rastgele MAC üretildi.
Yine çok konuşulan vpn konusuna değinmek istiyorum hemen kabininde proxy ve tor'a değineceğim.
Öncelikle ücretsiz vpn'lerin sizi koruduğunu söylüyorsanız yanılıyorsunuz, VPN konusuna değinmişken Mullvad VPN'i sizler için öneriyorum arkadaşlar.
Konu ile anlatımı bozmamak için OpenVPN üzerinden göstereceğim.
Aslında şu hususları ele alırsak konu anlatımımız daha iyi olabilir;
İp adresi internet ortamında bizlerin kimliğidir arkadaşlar, VPN ise trafiği şifreleyip, başka sunucuya gönderir bunu İngilizce kaynaklı siber güvenlik kitaplarında single hop olarak görebilirsiniz. Proxy ise HTTP/HTTPS kimlik gizler. Şifreleme yapılmazsa potansiyel açık var yani.
Örnek bir VPN kurulumu yapacağım.
OpenVPN domainine gidelim.
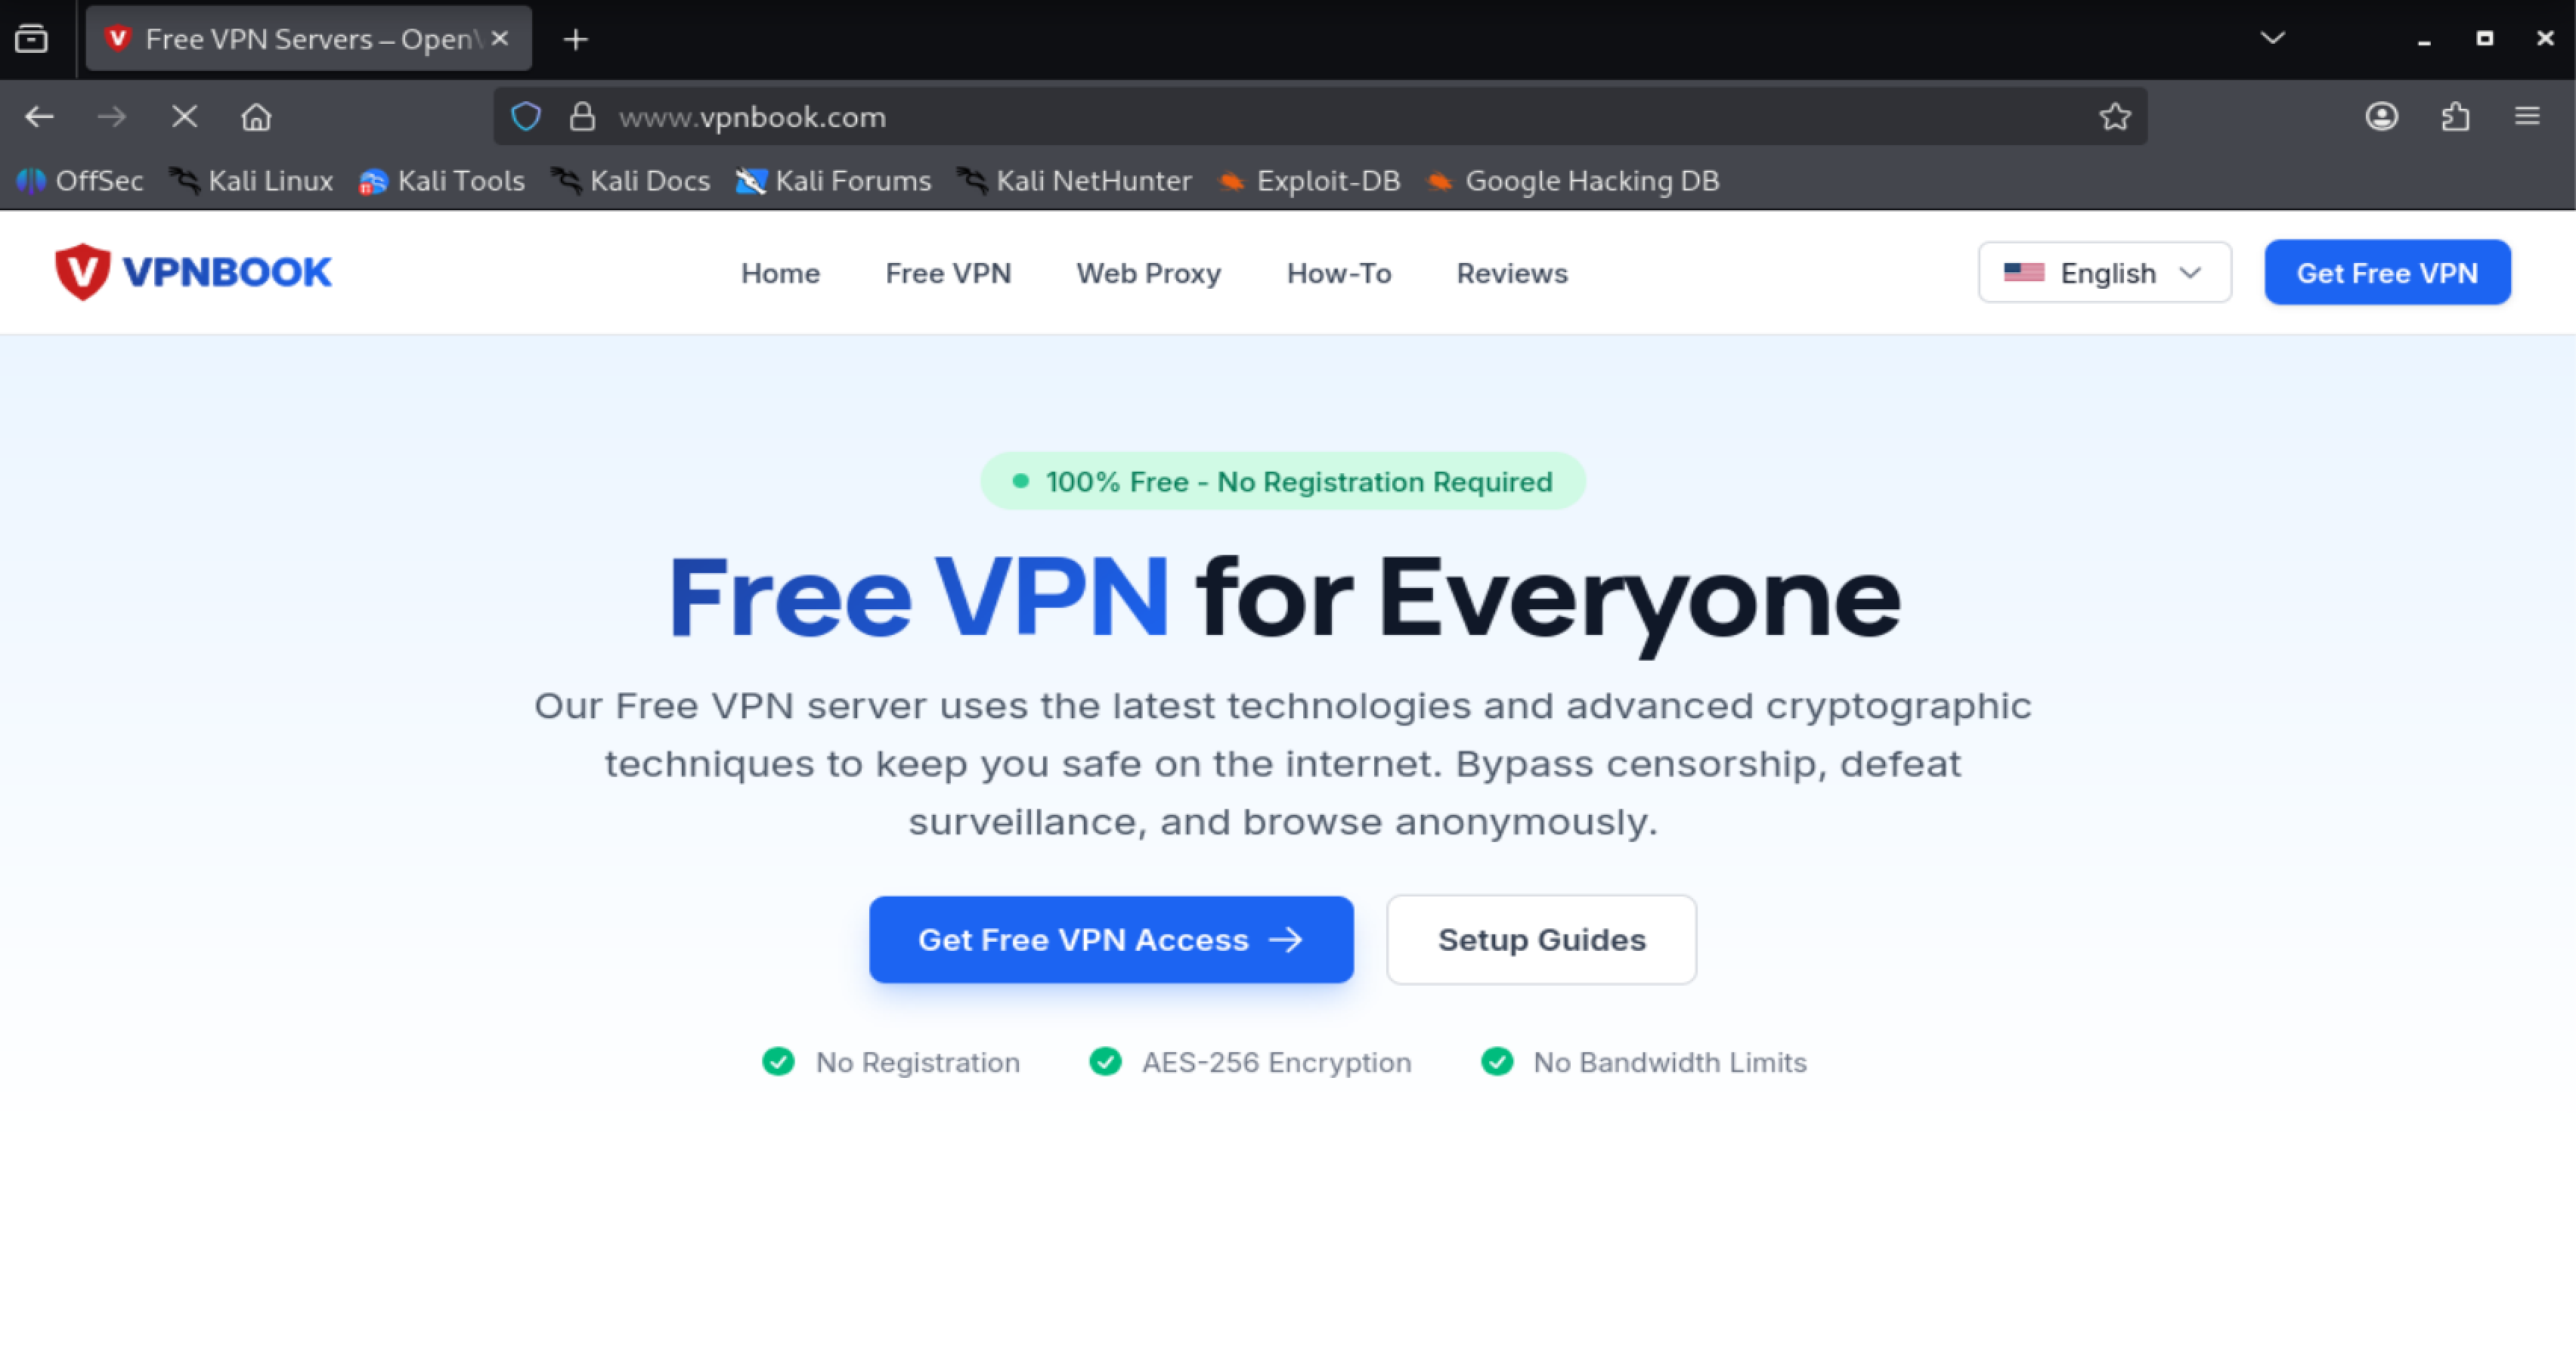
Free VPN'e tıklayalım, OPENVPN kısmından istediğimiz ülkenin serverini indirelim.
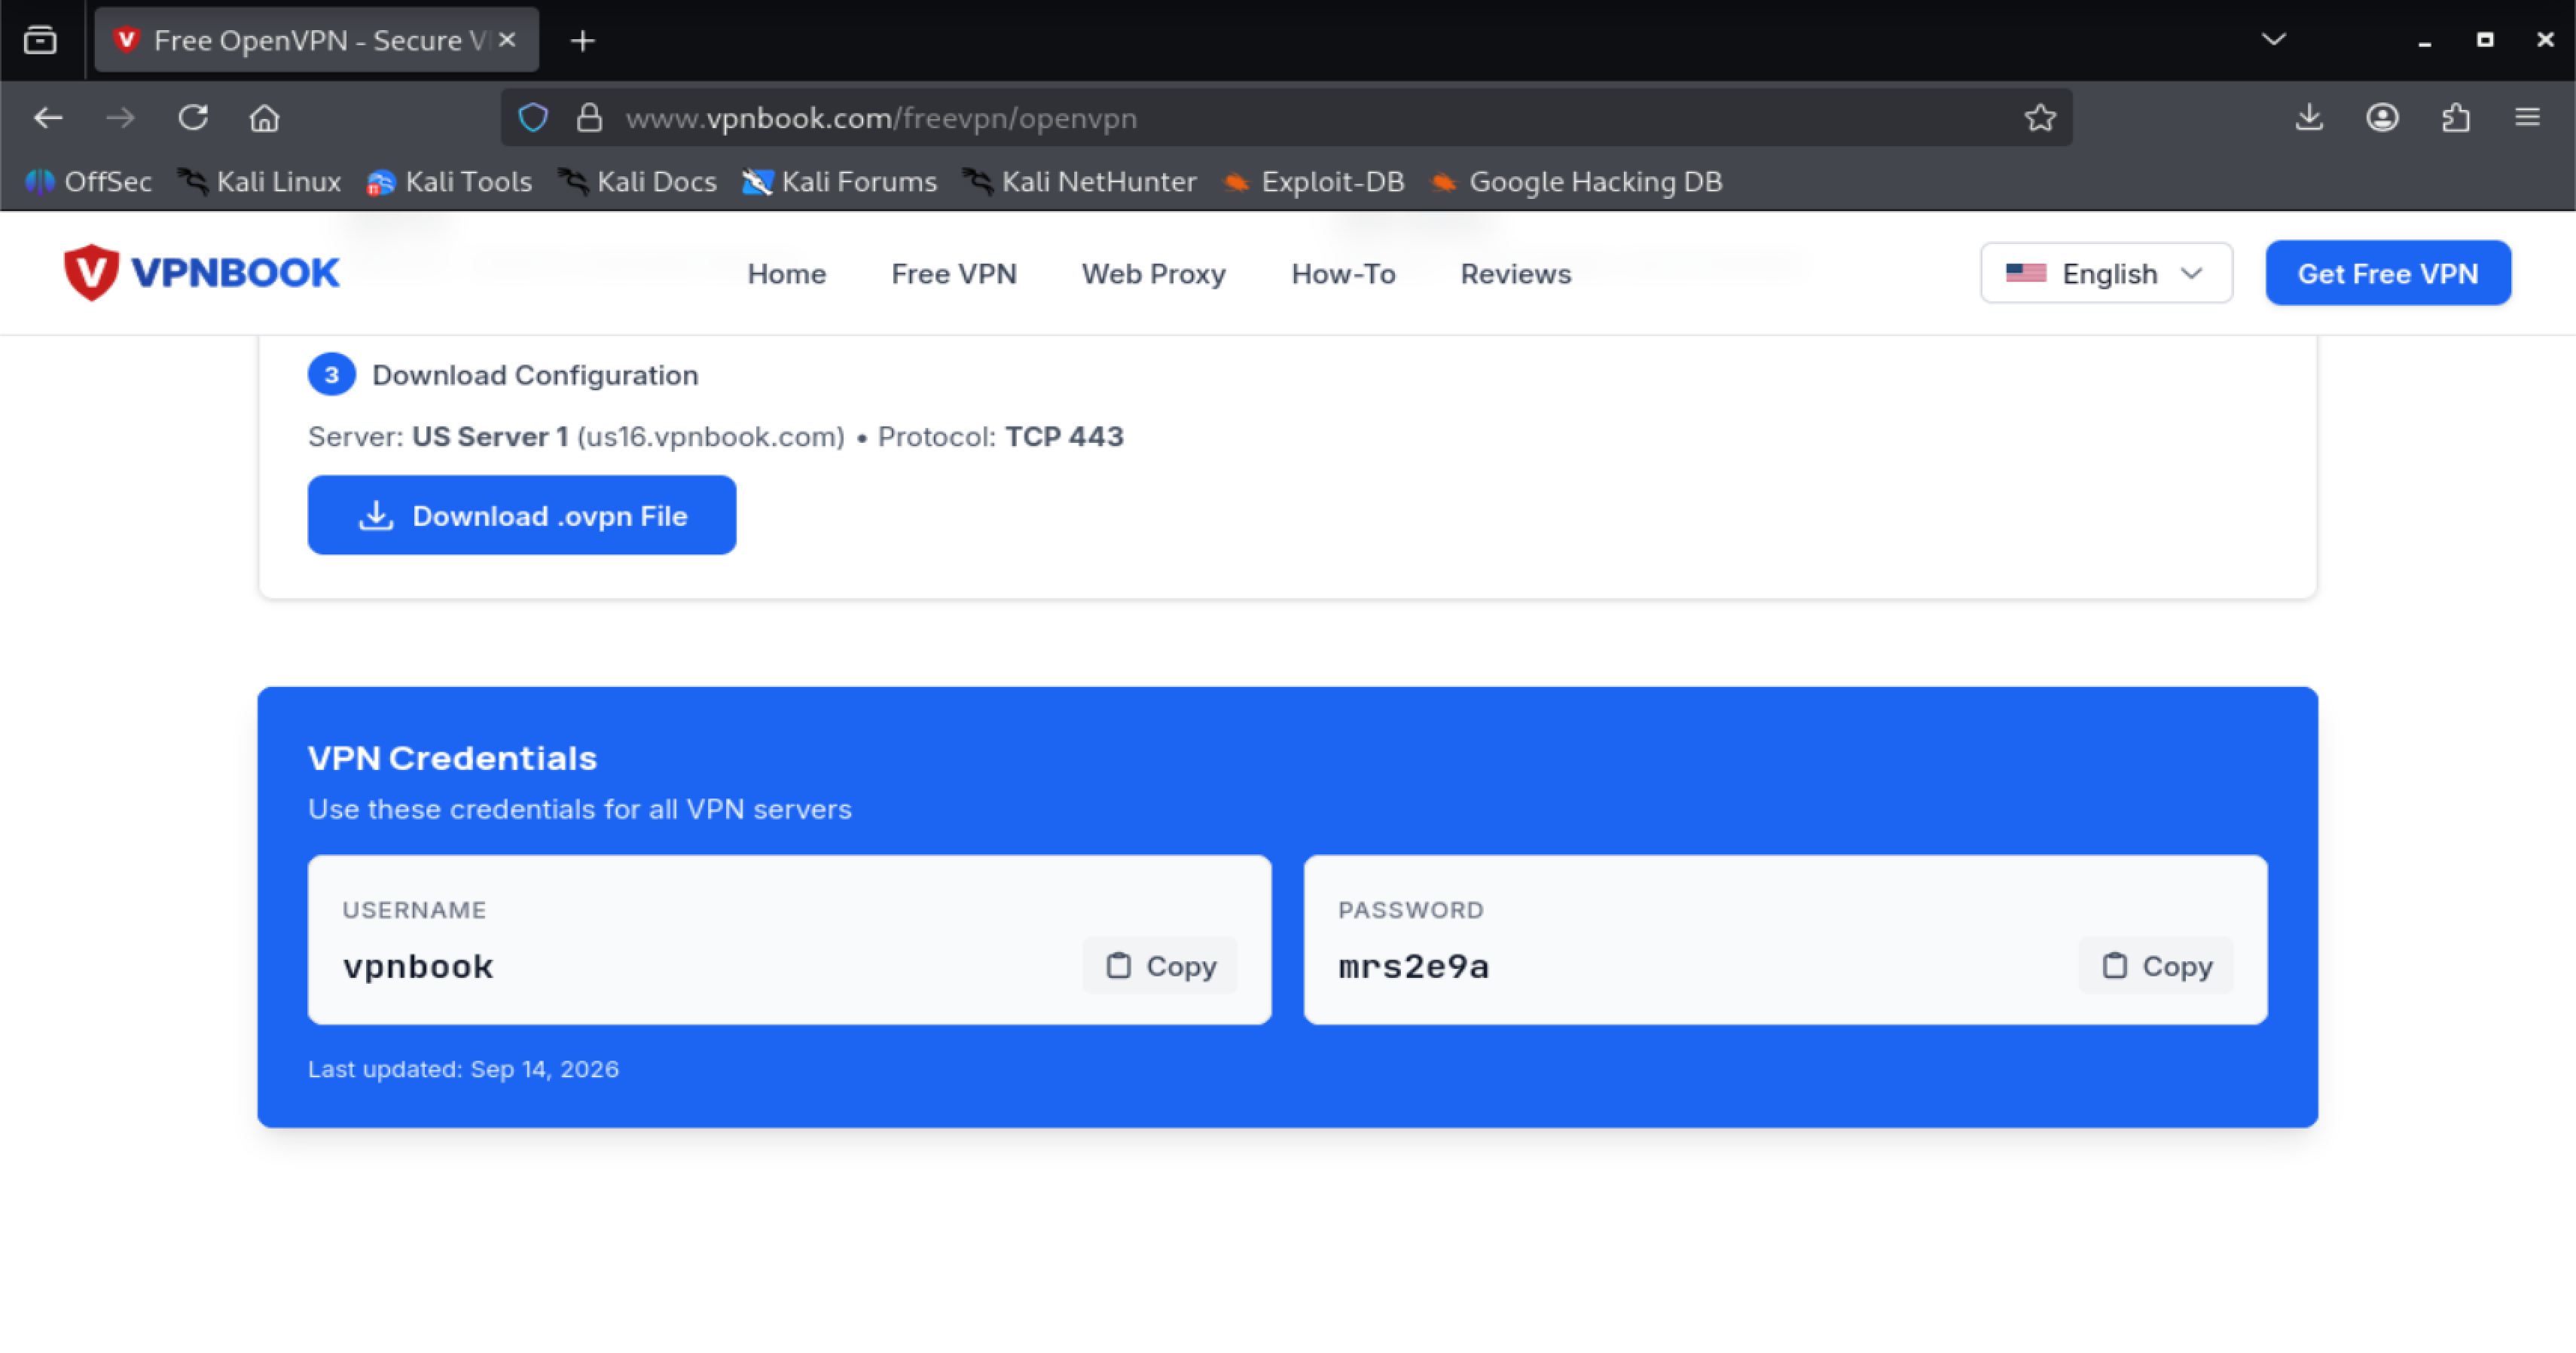
Daha sonra zip dosyamızı ayıkladıktan sonra terminal ekranımıza dönelim
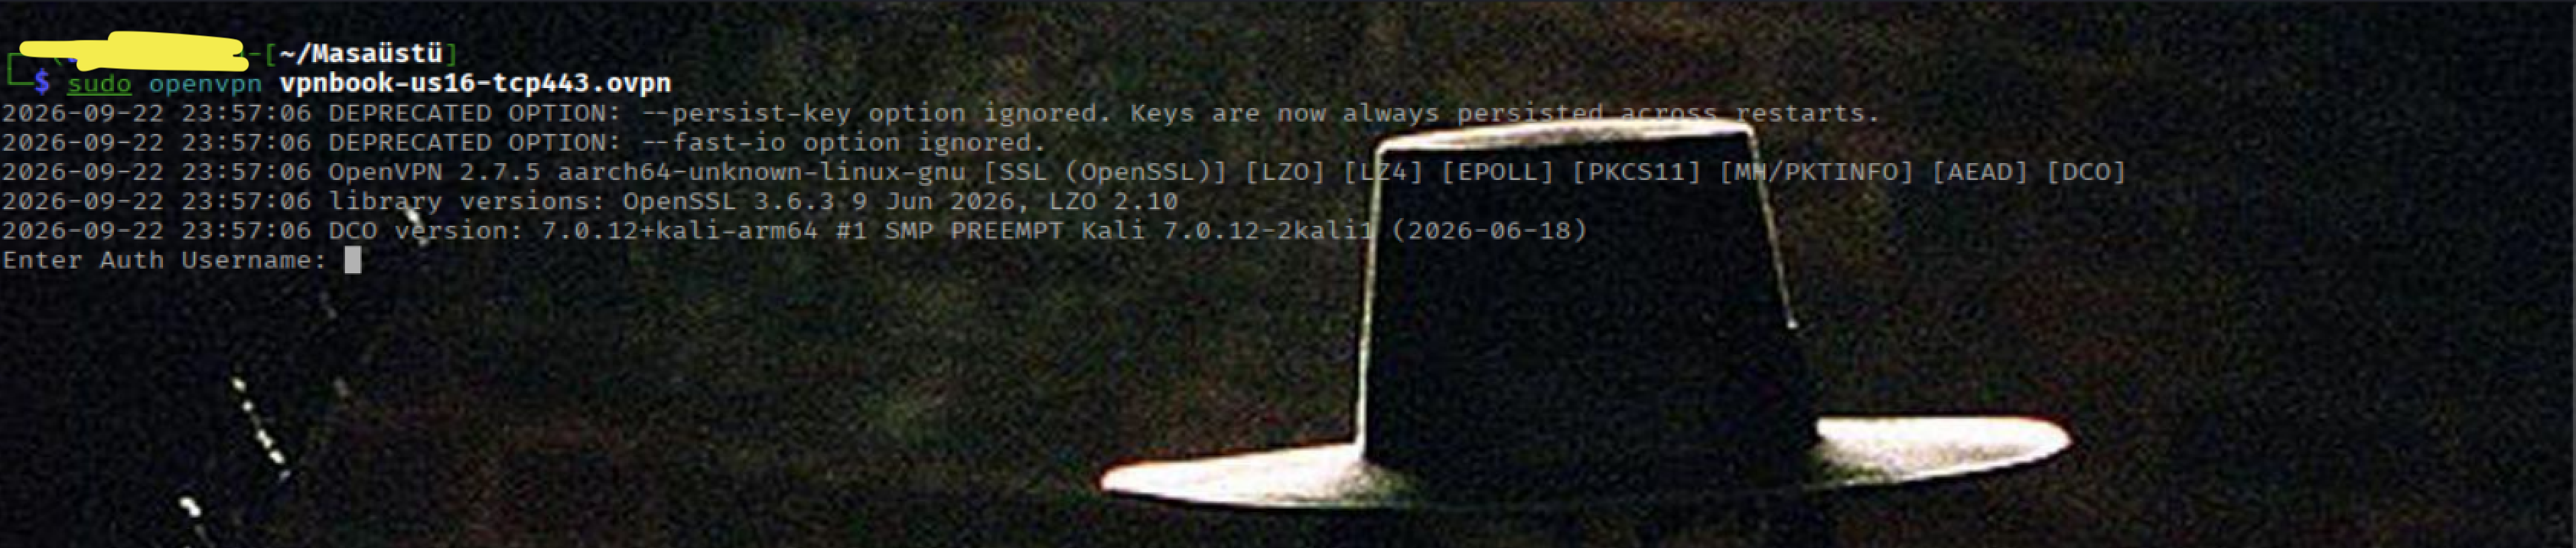
VPN dosya dizininin içine gidelim ve listeleme yaptıktan sonra .ovpn çeşitlerini görüp istediğimizi çalıştıralım.
Username - Password isteyecektir.
VPN sitesine geri dönelim ve Username, Password kısımlarını kopyalayalım.
İşlemimiz bu kadardı.
Arkadaşlar Tor'un mantığı tüm internet trafiğini Tor ağına yönlendirmek ve kimliği gizlemektir.
sudo systemctl enable tor ve sudo systemctl start tor ile servisi başlatıyorum.
Yüklü değilse
sudo apt install -y tor torsocks parametresini girelim
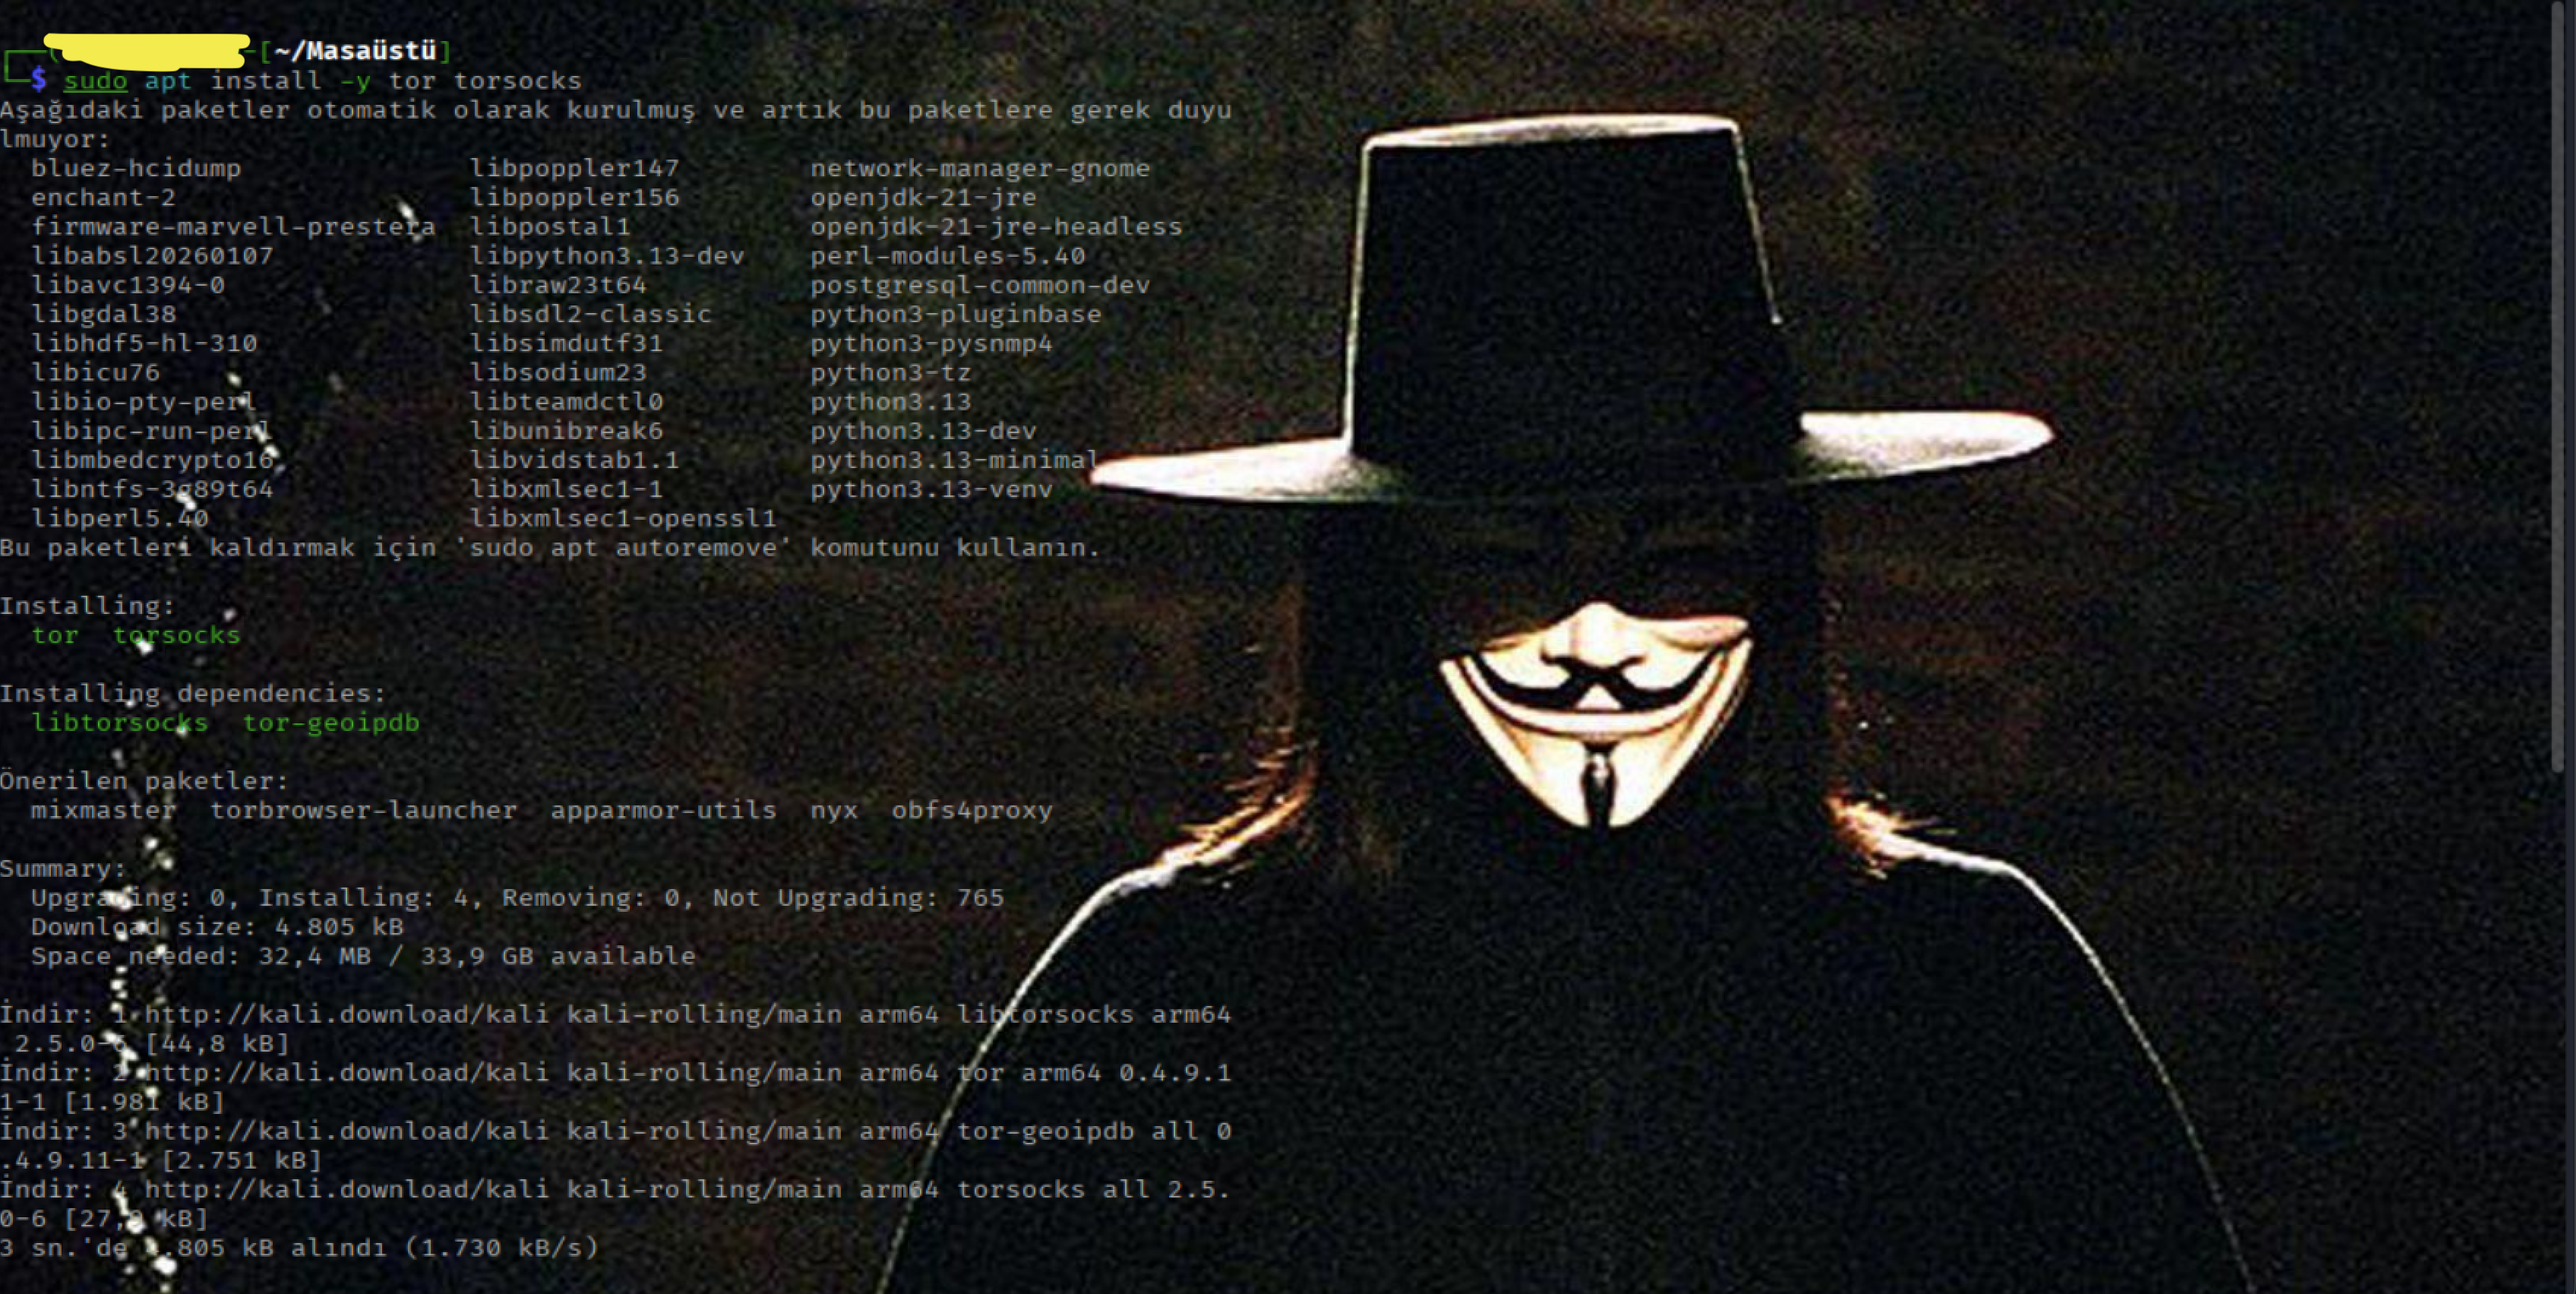
Eğer sorun çıkarsa sudo systemctl status tor parametresi ile tor aktifliğini kontrol edelim.

torbrowser-launcher parametresi ile tor'u başlatabiliriz arkadaşlar.
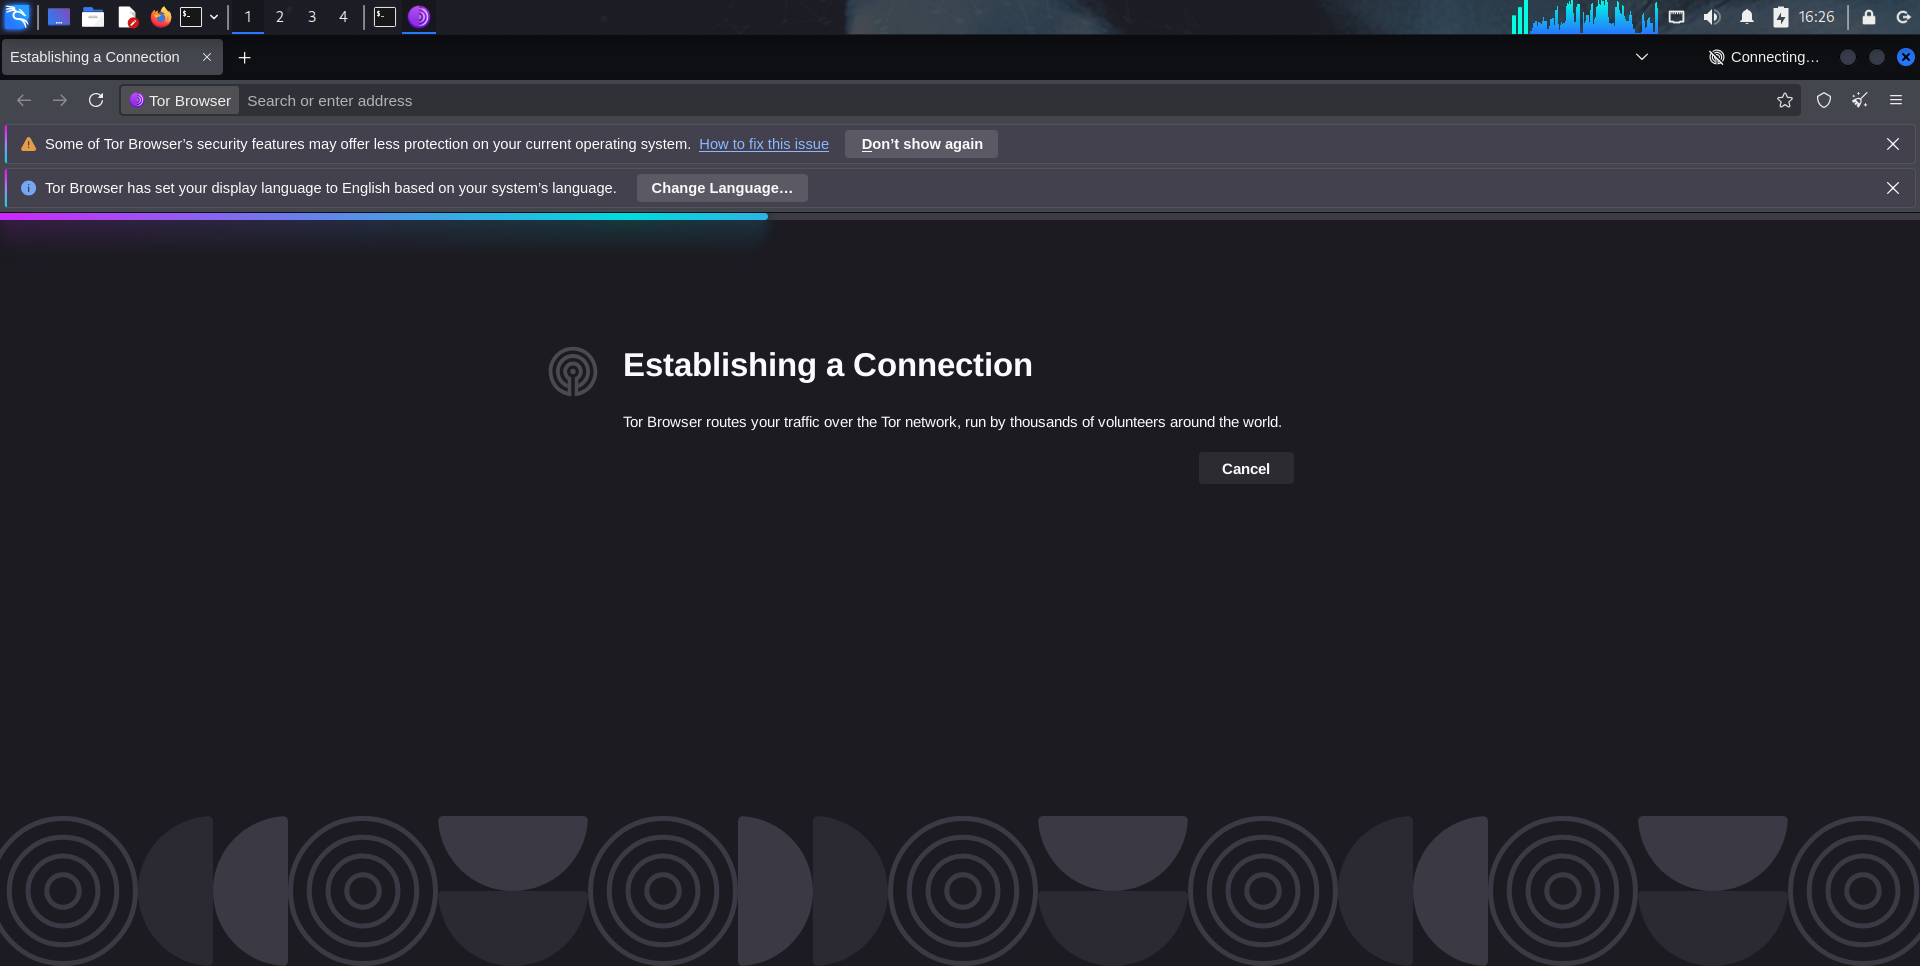
DNS sızıntıları ve güvenliği elimize almaya değinmek istiyorum
VPN/Tor kullanırken bile Domain Name Server trafiğiyle kimlik açığa çıkabilir.
DNS leak testleri ile kontrol etmeliyiz, bunlar için modern standartlar kullanacağız.
sudo nano /etc/resolv.conf parametresi ile yapılandırma dosyasına bir gideyim.
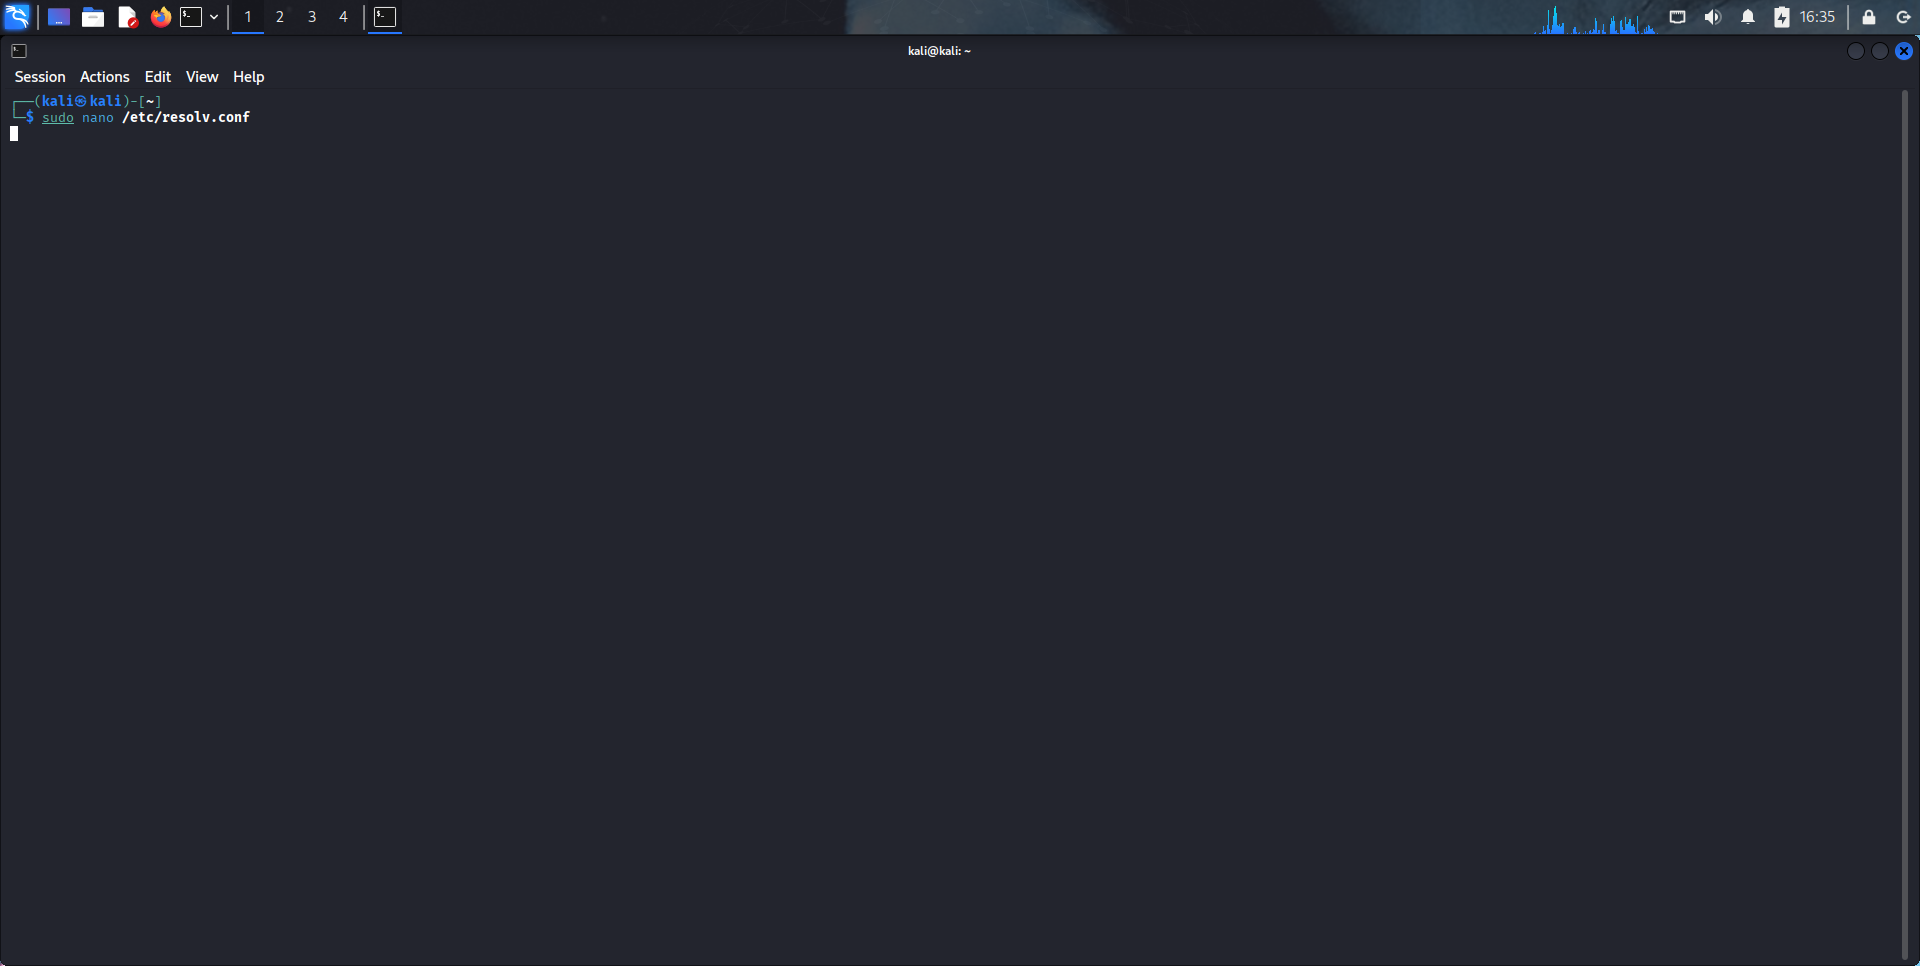
nameserver 1.1.1.1
nameserver 9.9.9.9 olarak değiştirip, kapatıyorum.
Data Leak Test yapmak isteyenlere önerim, IP/DNS Detect kullanabilirsiniz.
Arkadaşlar tarayıcıda çerez, fingerprint, User-Agent vs. izleyici mekanizmalar var, Tor Browser'ı o sebeple kullanıyoruz.
NoScpirt vs. eklentiler yükleniyor çünkü.
sudo apt install -y torbrowser-launcher parametresi ile kurulmalı, torbrowser-launcher ile çalıştıralım.
Bu özelliklerini test etmek amaçlı mesela fingerprint kontrolü yapmak isterseniz;
Sistem logları, dijital izlerin temizlenmesi konularına girelim.
Kali Linux'ta /var/log dizininde tüm sistem hareketlerimiz kayıt edilir.
Shell history, bash logs, system journal vs. iz bırakır.
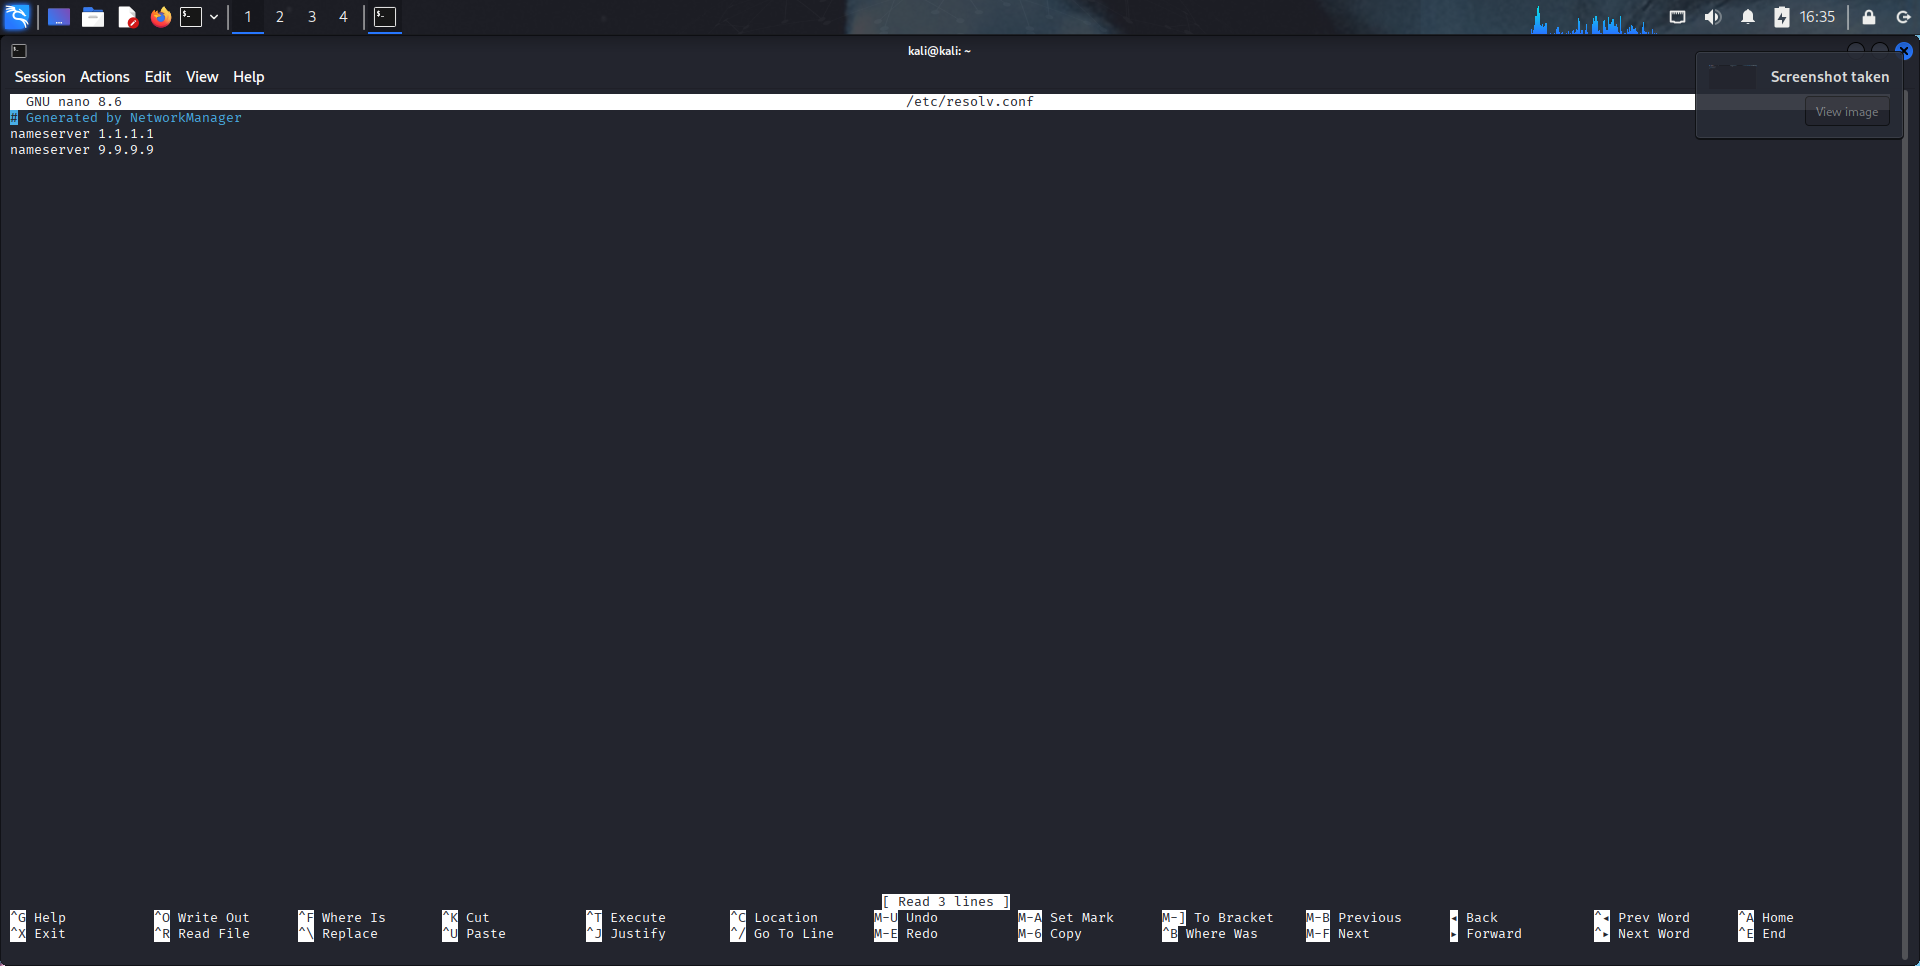
Şu parametreleri çalıştıralım
sudo sh -c 'cat /dev/null > /var/log/syslog'
sudo sh -c 'cat /dev/null > /var/log/auth.log'
sudo sh -c 'cat /dev/null > /var/log/wtmp'
sudo sh -c 'cat /dev/null > /var/log/btmp
Shell history temizliği yapalım.
cat /dev/null > ~/.zsh_history
ogvudorr.png
system journal loglarını da temizleyelim;
sudo journalctl --rotate
sudo journalctl --vacuum-time=1s
Metadata ve ip bulunabiliyor normal dosya ve resim, mesaj gönderimlerinde,
OnionShare, Magic Wormhole, ZeroNet, I2P gibi araçlar anonim transfer yapar.
Değinmek istediğim husus bizlerin dosya ve mesaj gönderimlerinde anonim takılmasıdır. Metadata ve ip bulunabiliyor normal dosya ve resim, mesaj gönderimlerinde. OnionShare, Magic Wormhole, ZeroNet, I2P gibi araçlar anonim transfer sağlar.
sudo apt install -y onionshare magic-wormhole
onionshare --help
Arkadaşlar tool kullanımı için -- help parametresinden görülen, wormhole send dosya.txt yazmamız uygundur.
Anonsurf gibi anonimlik sağlayan araçlarada değinelim. Anonsurf Kali'deki tüm trafiği Tor'a yönlendirir.
DNS, IP, MAC gibi tüm katmanları topluca gizler. Sistem servislerini otomatik olarak anonimleştirir.
Terminal ekranımıza girelim arkadaşlar.
Github'dan anonsurf indirelim.
Uygulamamızı çalıştıralım. Toolumuzu çalıştırdıktan sonra belli başlı komutlar;
sudo anonsurf start
sudo anonsurf status
sudo anonsurf stop
curl ifconfig.me
Arkadaşlar anonim e-posta ve kimlik kısmına girelim, Gmail, Outlook gibi mail servisleri kimlik istiyor fakat ProtonMail ve Tutanota servisleri anonimdir.
Disponsable mail, burner phone, temp sms gibi servis sağlayıcılarını da kullanabilirsiniz.
Kaliyi kapatmadan önce RAM'ı temizlemek isterseniz,
RAM'ın sıfırlanması için gerekli parametre sudo swapoff -a ve sudo swapon -a
Arkadaşlar shell ve komut geçmişini tamamen kapatmak istiyorsanız sırasıyla;
export HISTSIZE=0
export HISTFILE=/dev/null
unset HISTFILE
artık Shell'in geçmişi yazılmayacaktır
Denedik ve artık Kali'de logsuz çalışabilirsiniz
O zaman siber güvenlikte, pentest ile uğraşanların, etik veya etik dışı faaliyetlerinin iz bırakmaması, kimliklerini ifşa etmemesi demektir.
Çok katman kavramına değinelim hemen, Ağ, sistemler ve uygulama katmanında iz bırakmamak demektir.
Öncelikle VirtualBox, VWware gibi sanal makineler bizlerin izlerini azaltacaktır fakat asıl yapılması gereken sanal makine ayarlarından Shared Folders, Usb, Dragon Drop özelliklerini kapatmamızdır.
Hardware Fingerpriting ve VM Escape saldırılarına karşıda temkinli olacağız.
İlk olarak değinmek istediğim MAC Spoofing'tir. OSİ Modeli kimlik tanımlama, MAC adresi ile yapılır. Ağ loglarında iz bırakırsın böylelikle, bu yüzden her bağlantı öncesi MAC adresi değiştirilmeli.
Yeni nesil ağlarda ise Port Security, Mac Filtering'e dikkat edilmesi gerekmektedir.
Terminal ekranımıza sudo apt install -y macchanger yazalım.
İp a parametresi ile ağ arayüzünü bulacağız yani ETH0, WLAN.
sudo ifconfig eth0 down (internet gidecektir)
sudo macchanger -A eth0 (Vendor'a uygun MAC üretilecek) bu parametreleri sırası ile yazalım.
sudo ifconfig eth0 up (internet bağlantısı gelecektir)
macchanger -s eth0 (sonucu gösterir)
Bu işlemden önce MAC ile ilgili 3 adet cihaz görüntüleyebilirken, Lan'a bağlı artık 2 adet cihaz görüyorum.
Yaptığımız işlem ile cihazımıza rastgele MAC üretildi.
Yine çok konuşulan vpn konusuna değinmek istiyorum hemen kabininde proxy ve tor'a değineceğim.
Öncelikle ücretsiz vpn'lerin sizi koruduğunu söylüyorsanız yanılıyorsunuz, VPN konusuna değinmişken Mullvad VPN'i sizler için öneriyorum arkadaşlar.
Konu ile anlatımı bozmamak için OpenVPN üzerinden göstereceğim.
Aslında şu hususları ele alırsak konu anlatımımız daha iyi olabilir;
İp adresi internet ortamında bizlerin kimliğidir arkadaşlar, VPN ise trafiği şifreleyip, başka sunucuya gönderir bunu İngilizce kaynaklı siber güvenlik kitaplarında single hop olarak görebilirsiniz. Proxy ise HTTP/HTTPS kimlik gizler. Şifreleme yapılmazsa potansiyel açık var yani.
Örnek bir VPN kurulumu yapacağım.
OpenVPN domainine gidelim.
Free VPN'e tıklayalım, OPENVPN kısmından istediğimiz ülkenin serverini indirelim.
Daha sonra zip dosyamızı ayıkladıktan sonra terminal ekranımıza dönelim
VPN dosya dizininin içine gidelim ve listeleme yaptıktan sonra .ovpn çeşitlerini görüp istediğimizi çalıştıralım.
Username - Password isteyecektir.
VPN sitesine geri dönelim ve Username, Password kısımlarını kopyalayalım.
İşlemimiz bu kadardı.
Arkadaşlar Tor'un mantığı tüm internet trafiğini Tor ağına yönlendirmek ve kimliği gizlemektir.
sudo systemctl enable tor ve sudo systemctl start tor ile servisi başlatıyorum.
Yüklü değilse
sudo apt install -y tor torsocks parametresini girelim
Eğer sorun çıkarsa sudo systemctl status tor parametresi ile tor aktifliğini kontrol edelim.
torbrowser-launcher parametresi ile tor'u başlatabiliriz arkadaşlar.
DNS sızıntıları ve güvenliği elimize almaya değinmek istiyorum
VPN/Tor kullanırken bile Domain Name Server trafiğiyle kimlik açığa çıkabilir.
DNS leak testleri ile kontrol etmeliyiz, bunlar için modern standartlar kullanacağız.
sudo nano /etc/resolv.conf parametresi ile yapılandırma dosyasına bir gideyim.
nameserver 1.1.1.1
nameserver 9.9.9.9 olarak değiştirip, kapatıyorum.
Data Leak Test yapmak isteyenlere önerim, IP/DNS Detect kullanabilirsiniz.
Arkadaşlar tarayıcıda çerez, fingerprint, User-Agent vs. izleyici mekanizmalar var, Tor Browser'ı o sebeple kullanıyoruz.
NoScpirt vs. eklentiler yükleniyor çünkü.
sudo apt install -y torbrowser-launcher parametresi ile kurulmalı, torbrowser-launcher ile çalıştıralım.
Bu özelliklerini test etmek amaçlı mesela fingerprint kontrolü yapmak isterseniz;
Sistem logları, dijital izlerin temizlenmesi konularına girelim.
Kali Linux'ta /var/log dizininde tüm sistem hareketlerimiz kayıt edilir.
Shell history, bash logs, system journal vs. iz bırakır.
Şu parametreleri çalıştıralım
sudo sh -c 'cat /dev/null > /var/log/syslog'
sudo sh -c 'cat /dev/null > /var/log/auth.log'
sudo sh -c 'cat /dev/null > /var/log/wtmp'
sudo sh -c 'cat /dev/null > /var/log/btmp
Shell history temizliği yapalım.
cat /dev/null > ~/.zsh_history
ogvudorr.png
system journal loglarını da temizleyelim;
sudo journalctl --rotate
sudo journalctl --vacuum-time=1s
Metadata ve ip bulunabiliyor normal dosya ve resim, mesaj gönderimlerinde,
OnionShare, Magic Wormhole, ZeroNet, I2P gibi araçlar anonim transfer yapar.
Değinmek istediğim husus bizlerin dosya ve mesaj gönderimlerinde anonim takılmasıdır. Metadata ve ip bulunabiliyor normal dosya ve resim, mesaj gönderimlerinde. OnionShare, Magic Wormhole, ZeroNet, I2P gibi araçlar anonim transfer sağlar.
sudo apt install -y onionshare magic-wormhole
onionshare --help
Arkadaşlar tool kullanımı için -- help parametresinden görülen, wormhole send dosya.txt yazmamız uygundur.
Anonsurf gibi anonimlik sağlayan araçlarada değinelim. Anonsurf Kali'deki tüm trafiği Tor'a yönlendirir.
DNS, IP, MAC gibi tüm katmanları topluca gizler. Sistem servislerini otomatik olarak anonimleştirir.
Terminal ekranımıza girelim arkadaşlar.
Github'dan anonsurf indirelim.
Uygulamamızı çalıştıralım. Toolumuzu çalıştırdıktan sonra belli başlı komutlar;
sudo anonsurf start
sudo anonsurf status
sudo anonsurf stop
curl ifconfig.me
Arkadaşlar anonim e-posta ve kimlik kısmına girelim, Gmail, Outlook gibi mail servisleri kimlik istiyor fakat ProtonMail ve Tutanota servisleri anonimdir.
Disponsable mail, burner phone, temp sms gibi servis sağlayıcılarını da kullanabilirsiniz.
Kaliyi kapatmadan önce RAM'ı temizlemek isterseniz,
RAM'ın sıfırlanması için gerekli parametre sudo swapoff -a ve sudo swapon -a
Arkadaşlar shell ve komut geçmişini tamamen kapatmak istiyorsanız sırasıyla;
export HISTSIZE=0
export HISTFILE=/dev/null
unset HISTFILE
artık Shell'in geçmişi yazılmayacaktır
Denedik ve artık Kali'de logsuz çalışabilirsiniz