


Conrado Sol

- 29 Nis 2026
- 126 Mesaj
Aktiflik
Seviye
Deneyim
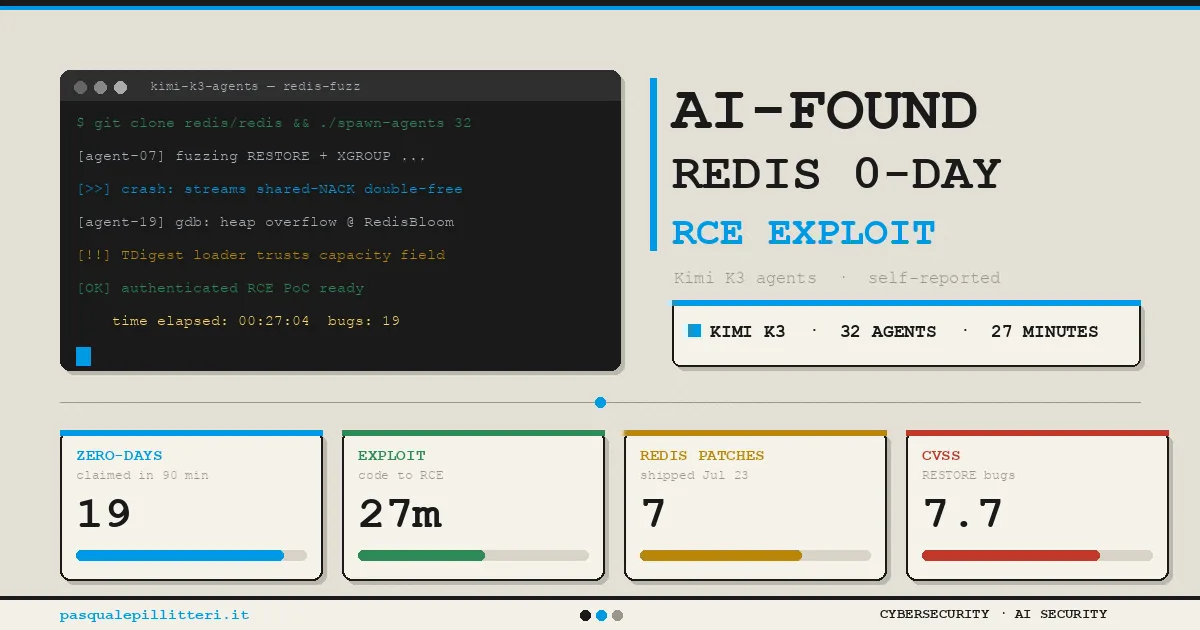
2026 yılı ortalarında, Redis 6.2.22, 7.4.9, 8.6.4 ve 8.8.0 sürümleri için kimlik doğrulamalı RCE (uzaktan kod yürütme) PoC saldırıları olduğunu açıkladılar. Araştırmalar, bu saldırı zincirlerinin tümünde Redis’in RESTORE komutunun kullanıldığını ve özellikle Streams veri yapısıyla ilişkilendirilen zincirlerin ek olarak EVAL ve XGROUP komutlarına ihtiyaç duyulup; 8.8.0 zincirinin ise EVAL komutu ve gömülü RedisBloom modülüne dayandığını gösteriyor. Redis yetkilileri, açıklanan güvenlik açıklarının altında bellek bozulmalarının (memory corruption) bulunduğunu ve bunların potansiyel olarak uzaktan kod yürütülmesine yol açabileceğini belirtiyor. Bu bulgular üzerine Redis, 23 Temmuz 2026 tarihinde tüm ana sürüm dallarında yedi güvenlik güncellemesi yayımladı.
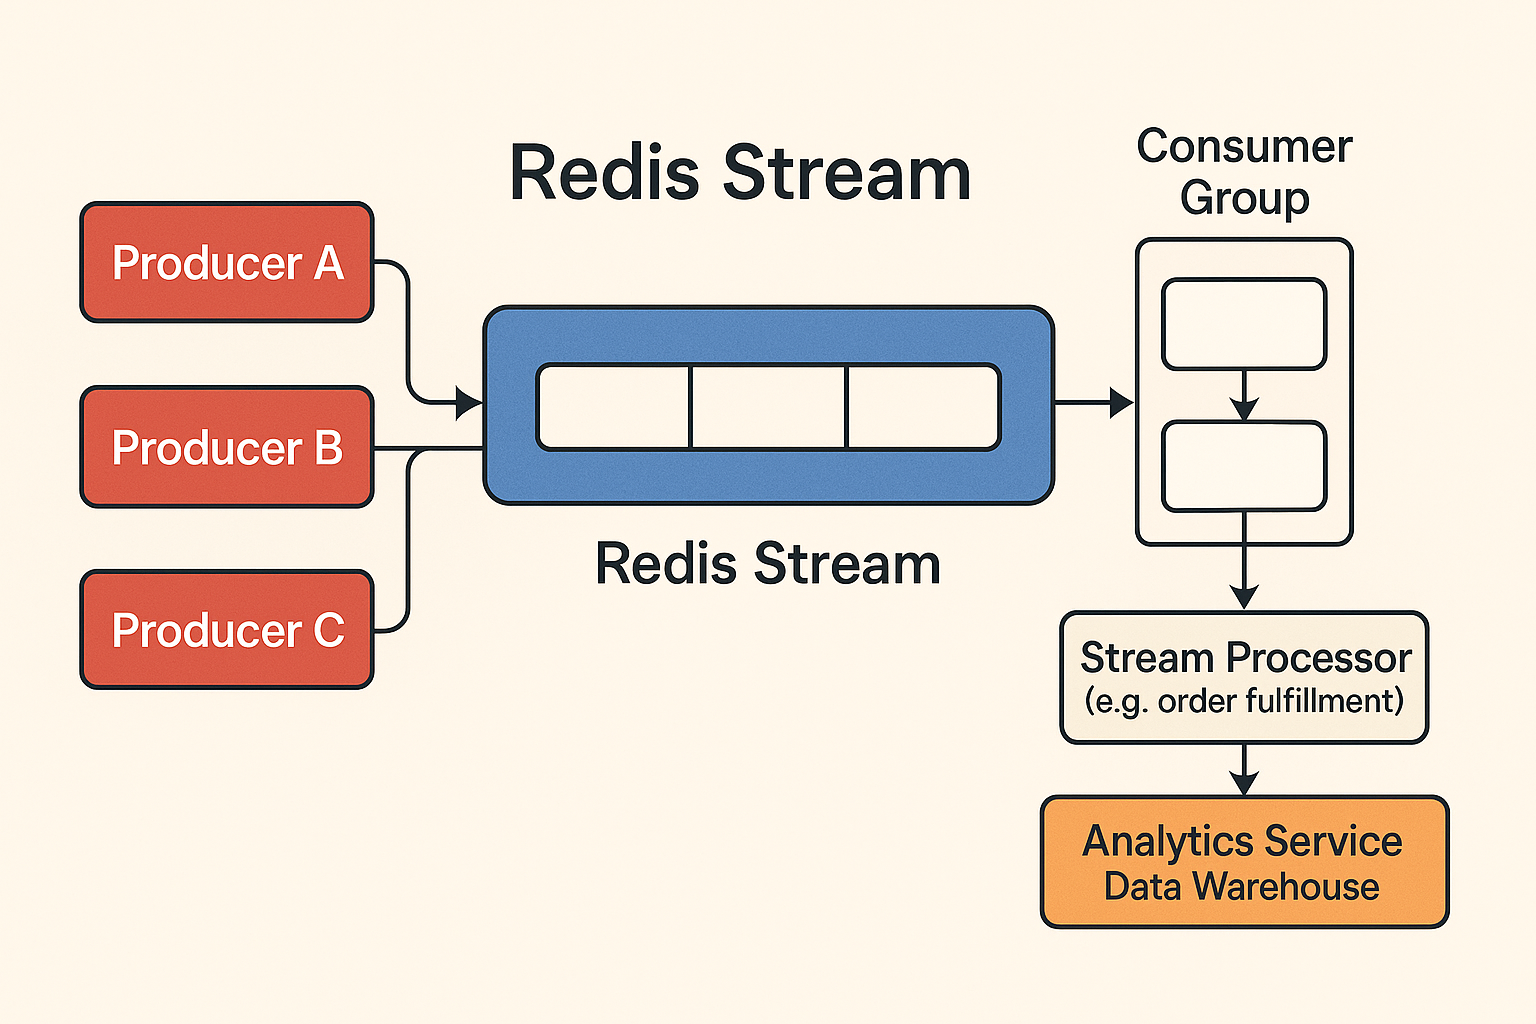
RedisBloom (TDigest) Yolu: Bu yöntemde RedisBloom modülündeki TDigest veri yapısı kullanılıyor. TDigest RDB yükleyicisi, bir sıkıştırma değeri üzerinden centroid dizilerini ayırırken ayrı bir saldırgan kontrollü capacity alanına güveniyor. Küçük gerçek bir bellek ayırması ile abartılmış bir kapasite değeri eşleştirilmesi out-of-bounds yazmaya neden oluyor. Geliştirilen PoC kodu ise bu taşma hatasını okuma/yazma araçlarına dönüştürüyor, Redis ve libc adreslerini sızdırıyor ve crafted bir GET sorgusunun system() çağırmasını sağlıyor.
RESTORE Yetkisini Kısıtlama: Yalnızca gerçekten gerekliyse RESTORE komutuna izin verilmeli. Araştırmacılar, ihtiyaç duymayan hesaplardan bu iznin kaldırılmasının her iki saldırı yolunu da etkisiz hale getireceğini belirtiyor.
Ağ ve Erişim Kontrolleri: Redis sunucusu doğrudan kamuya açık internet yerine güvenli bir iç ağda çalıştırılmalı; güçlü kimlik doğrulama kullanılmalı ve gereksiz portlar kapatılmalıdır. Bu temel önlemler, zamanında yamalama ile bir arada uygulandığında yeni saldırı vektörlerine karşı savunmayı güçlendirir.
İki Saldırı Zinciri
Streams (Paylaşımlı-NACK) Yolu: Bu zincirde, bozuk bir RDB nesnesi aynı pending-entry kaydını iki farklı tüketiciye işaret edecek şekilde hazırlanıyor. İlgili PoC’da, her iki tüketici de kaldırıldığında aynı bellek nesnesinin iki kez serbest bırakılması (double free) sağlanıyor. Yayınlanan kod parçacığı, bu bellek çakışmasını keyfi bellek okuma/yazma işlemlerine dönüştürüyor ve sonuçta system() fonksiyonunu çalıştıracak şekilde bir komut yürütmeye imkân tanıyor.
RedisBloom (TDigest) Yolu: Bu yöntemde RedisBloom modülündeki TDigest veri yapısı kullanılıyor. TDigest RDB yükleyicisi, bir sıkıştırma değeri üzerinden centroid dizilerini ayırırken ayrı bir saldırgan kontrollü capacity alanına güveniyor. Küçük gerçek bir bellek ayırması ile abartılmış bir kapasite değeri eşleştirilmesi out-of-bounds yazmaya neden oluyor. Geliştirilen PoC kodu ise bu taşma hatasını okuma/yazma araçlarına dönüştürüyor, Redis ve libc adreslerini sızdırıyor ve crafted bir GET sorgusunun system() çağırmasını sağlıyor.
Tavsiye Edilen Önlemler
Yükseltme: Redis yetkilileri, özetlenen açıkların giderildiği tüm sürümlere (ör. 6.2.23, 7.2.15, 7.4.10, 8.2.8, 8.4.5, 8.6.5, 8.8.1) mümkün olan en kısa sürede geçilmesini tavsiye ediyor. Son sürümlere yükseltme, bilinen güvenlik açıklarının çoğunu kapatır.RESTORE Yetkisini Kısıtlama: Yalnızca gerçekten gerekliyse RESTORE komutuna izin verilmeli. Araştırmacılar, ihtiyaç duymayan hesaplardan bu iznin kaldırılmasının her iki saldırı yolunu da etkisiz hale getireceğini belirtiyor.
Ağ ve Erişim Kontrolleri: Redis sunucusu doğrudan kamuya açık internet yerine güvenli bir iç ağda çalıştırılmalı; güçlü kimlik doğrulama kullanılmalı ve gereksiz portlar kapatılmalıdır. Bu temel önlemler, zamanında yamalama ile bir arada uygulandığında yeni saldırı vektörlerine karşı savunmayı güçlendirir.