


Conrado Sol

- 29 Nis 2026
- 135 Mesaj
Aktiflik
Seviye
Deneyim
Merhabalar,
bu günkü konumuz Zero Trust güvenlik ilkesi. Açıklayıcı, sade ve anlaşılır anlatım tarzı ile yazdım. Amacım hiç bir şey bilmeyen birinin bile anlamasıdır. İyi Okuyuşlar dilerim.
Her isteği doğrula. Kişiye sadece işi için gereken kadar az yetki ver. İhlal olduğunu varsayarak ağı küçük bölümlere ayır.
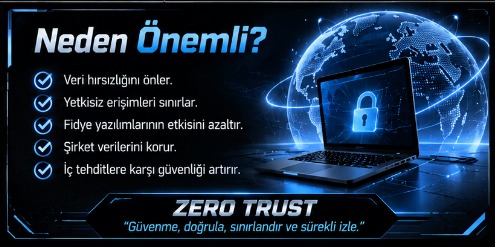
Böylece zarar minimum olarak kalır.
Zero Trust bir yaklaşım tarzı olduğu için kişiler istediğini ekleyebilir. Sürekli güncel kalmak gerekir. Önceden biyometrik doğrulama yoktu. Lakin artık standart sayılabilecek kapasitede. Sürekli doğrulanma istenmesi genellikle can sıkıcı olabilmekte. Maliyetli oluşu çoğu yapının bu yaklaşımı minimalize hale getirerek uygulamasına sebep olabilmekte.
Her biri için ayrıca uğraşmak, üzerine düşünmek gerekir. Sistemin Kusursuz güvenlikli seviyeye yakın olması için alınması için ufak bir bedel. Saldırgan gibi düşünebilmek, savunan biri olarak önlem almak gerekir. Eski sistemleri buna göre revize etmek sıfırdan yapmaktan daha çok uğraştırır.
Zero Trust yaklaşımı her zaman saldırı varmış gibi sitemi takip eder, sistemi parçalara böler, kullanıcı davranışlarını inceler, sürekli doğrula der. Tabiri caizse paranoyak gibi davranır. Peki Neden Aslında bu sorunun cevabı; sürekli izlendiğiniz bir sınavda nasıl kopya çekemezseniz, denetlendiğiniz bir yerde neden hırsızlık yapamazsınız? sorularının cevabı ile aynıdır. Anında müdahaleye maruz kalır, daha eylemi gerçekleştirmek için hareket bile geçmemişken yakalanırsınız. Yani en az zarar ile saldırıyı atlatmak.
Bu kadar güvenli ve mantıklı bir yaklaşım olmasının sonucunu kısa sürede aldı, günümüzde bir standart haline geldi. Sürekli güncellenerek Hacker topluluklarının nefretini kazanmaya devam eden bu yaklaşım, uygulanmadığı takdirde basit hatalar büyük sonuçlar doğurabiliyor.
Uygulanmazsa Ne Olabilir?
Target 2013
Saldırganlar önce klima ve soğutma sistemlerine bakan Fazio Mechanical
adlı küçük bir tedarikçiye kimlik avıyla zararlı yazılım bulaştırıp erişim elde ettiler.
O bilgilerle Targetin tedarikçi portalına girdiler.
Oradan ağın içinde ilerleyip kasa sistemlerine ulaştılar.
Yaklaşık 40 milyon kart bilgisi çalındı.
Aslında güvenlik sistemi alarm vermiş ama uyarılar dikkate alınmamış.
SolarWinds 2020
Saldırganlar birçok kurumun kullandığı Orionun yazılım güncellemesine zararlı kodlar yerleştirmiş.
Binlerce kurum güvenilir mi diye sorgulamadan yüklemiş.
ABD’nin bazı devlet kurumları da bu saldırının kurbanı olmuş.
Yani saldırı kimsenin sorgulamadan güvenli varsayması sayesinde başarılı oldu.
Fransa 2026
Saldırganlar marketlerin soğutma sistemini uzaktan yöneten Danfoss yazılımındaki açığı kullanmış.
Dondurucular zaten gece kısa süreli buz çözme yapıyor.
Saldırganlar bunu bozup cihazların sürekli ısınmasını sağlandı.
Sıcaklık bazen 50 dereceye çıkmış. Böylece bazı yerlerde ekipmanların alev aldığını gördük.
Yaklaşık 400 mağaza etkilenmiş, milyonlarca euroluk gıda çöpe gitti.
Etkilenen cihazların güvenlik güncellemesi almayan eski modeller olduğu söylendi bunun bir Zero Trust açığı olduğu açıkça belli.
Yani internete açık ve güncellenmemiş bir soğutma cihazına kimse bu gerçekten güvenli mi? diye bakmamış.
Çok faktörlü doğrulamayı açabilirsiniz
Gereksiz yetkileri kaldırabilir, cihazları güncel tutabilirsiniz. Kullanılmayan ve eski hesapları silebilirsiniz. Güçlü parolalar kullanabilir bunları unutmamak için güvenli bir parola yöneticisi kullanabilirsiniz.
Ağı bölümlere ayırabilirsiniz. Giriş kayıtlarını takip edebilir, çalışanlara kimlik avı vb. olayları anlatarak bilinçlenmelerini sağlayabilirsiniz.
bu günkü konumuz Zero Trust güvenlik ilkesi. Açıklayıcı, sade ve anlaşılır anlatım tarzı ile yazdım. Amacım hiç bir şey bilmeyen birinin bile anlamasıdır. İyi Okuyuşlar dilerim.
Zero Trust Nedir?
3 ana ilkesi bulunan, sistem güvenliği açısından çok önemli bir yeri olan yaklaşımdır. Temel ana düşüncesi adından da görüldüğü gibi "Asla Güvenme Her Zaman Doğrula" şeklindedir. Bir Script vs değil yaklaşımın kendisidir. Nedir Bu ilkeler İnceleyelim.
Her isteği doğrula. Kişiye sadece işi için gereken kadar az yetki ver. İhlal olduğunu varsayarak ağı küçük bölümlere ayır.
Zero Trust Nasıl Çalışır?
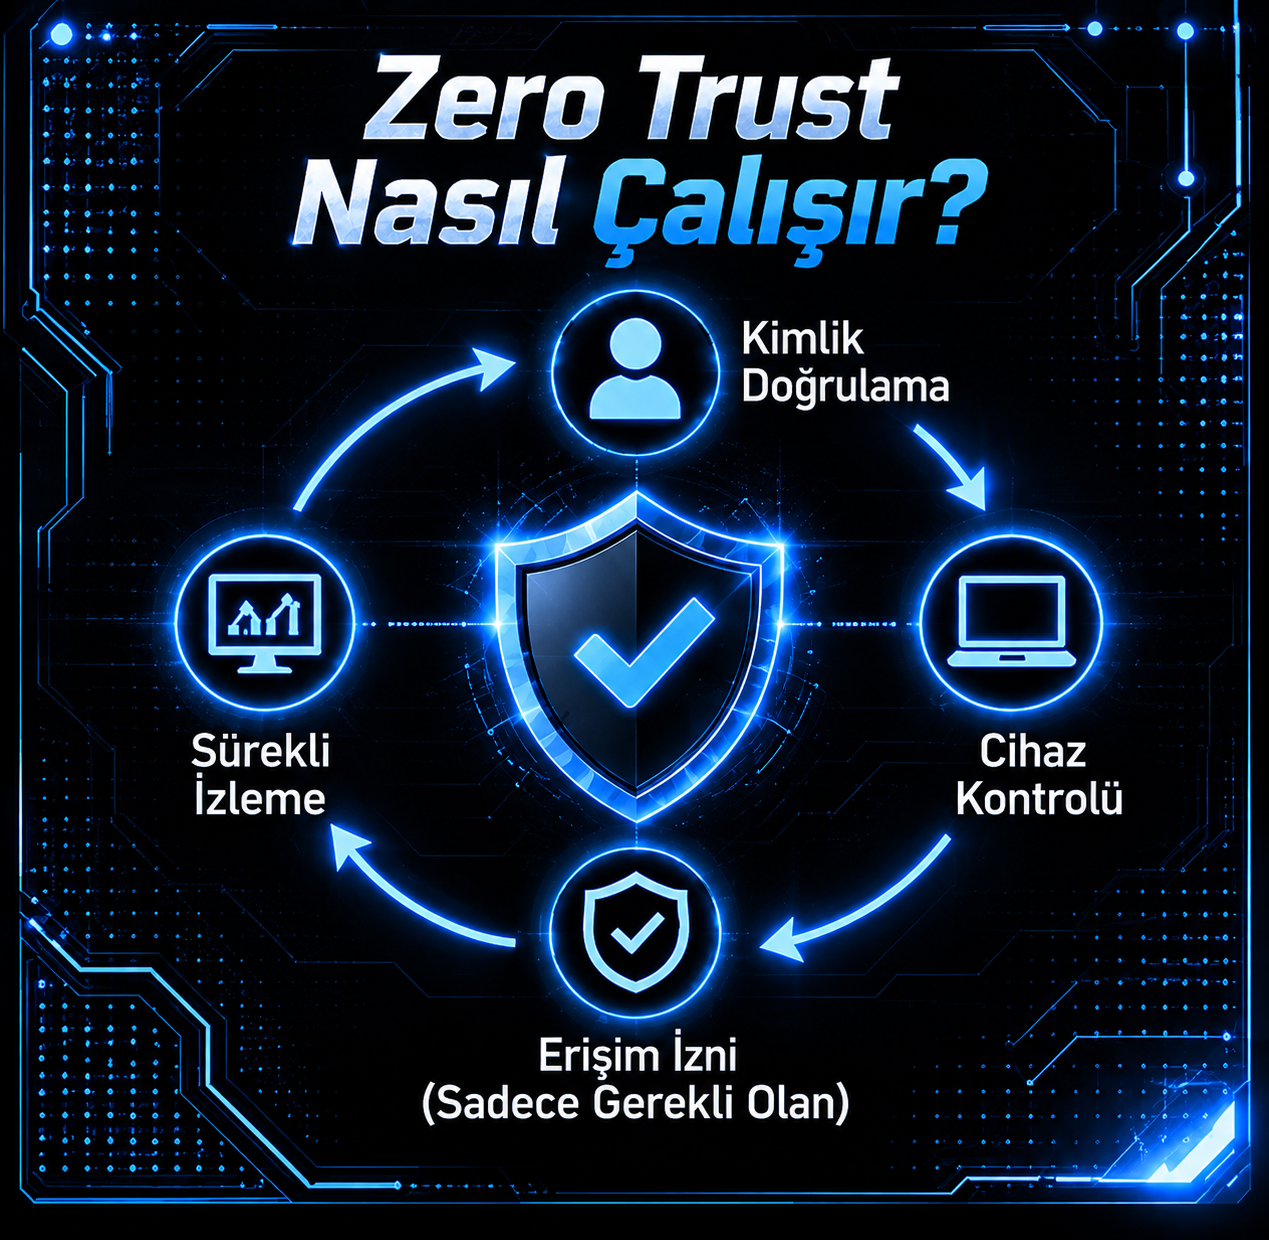
İlk ilkeden başlayalım. Her istek doğrulamaya tabi tutulur. Cihazın veya kullanıcının bir kere doğrulanınca bunu sürekli doğru sanması olayına çözümdür. Hesap veya cihaz çalınmış oturum ele geçirilmiş ise bu yöntem olası zararı minimuma indirir hatta yok eder.
Neden Yetki Sınırlanır?
Aslında mantık çok basit. Yeni kaydolan bir üyenin yönetici izinlerine sahip olduğu bir sistem düşünebiliyor musunuz? Saçma olurdu. Kişiye sadece ihtiyacı olan yetki verilir böylece sıradan bir kullanıcı önemli verilere erişemez. Olası bir hesap çalınma olayında sınırlı yetkilere sahip hesaplar önemli bir tehdit oluşturmaz. Diyelim ki Yönetici hesaplarından birine erişildi, kullanıcıların hareketleri sürekli izlendiği için anomali tespit edilir. Bu sayede sistem güvende kalabilir.Neden Küçük Parçalara Ayrılır?
Evinize hırsız girse tek kapıdan bütün odalara erişim sağlayabilir. Ama biz odaları kitlersek sadece kilidini açtığı o odada kalır, diğerlerine zarar veremez. Bu yaklaşım yanal hareket olayını etkisiz kılmayı hedefler. Saldırganlar oradan çıkamaz ise zarar gören tek kısım orası olarak kalır.Böylece zarar minimum olarak kalır.
Neden İhtiyaç Duyuldu?
Biri tek bir çalınmış parolayla içeri girince elini kolunu sallayarak istediğini yapabiliyordu. Sistem sadece bir kere doğrulama yapıyor, bir kere doğrulanınca diğer tüm istekleri sorgulamadan güvenli varsayıyordu. Bu da saldırganların tam olarak istediği şeydi, tek girişle aylarca sistemde kalmak. Böylece daha fazla veri toplayabiliyor diğer kısımlara kolayca sızabiliyordu. Yakın zamanda gördüğümüz gibi bu yaklaşım benimsenmeyince akıllı ev aletlerinden diğer sistemlere erişilip hacklenebilmekte.
Zero Trust Hakkında
Zorlukları Nelerdir?
Zero Trust bir yaklaşım tarzı olduğu için kişiler istediğini ekleyebilir. Sürekli güncel kalmak gerekir. Önceden biyometrik doğrulama yoktu. Lakin artık standart sayılabilecek kapasitede. Sürekli doğrulanma istenmesi genellikle can sıkıcı olabilmekte. Maliyetli oluşu çoğu yapının bu yaklaşımı minimalize hale getirerek uygulamasına sebep olabilmekte.
Neden Zaman Alıyor?
Her biri için ayrıca uğraşmak, üzerine düşünmek gerekir. Sistemin Kusursuz güvenlikli seviyeye yakın olması için alınması için ufak bir bedel. Saldırgan gibi düşünebilmek, savunan biri olarak önlem almak gerekir. Eski sistemleri buna göre revize etmek sıfırdan yapmaktan daha çok uğraştırır.
Neden Sürekli Tetikte Davranırız?
Zero Trust yaklaşımı her zaman saldırı varmış gibi sitemi takip eder, sistemi parçalara böler, kullanıcı davranışlarını inceler, sürekli doğrula der. Tabiri caizse paranoyak gibi davranır. Peki Neden Aslında bu sorunun cevabı; sürekli izlendiğiniz bir sınavda nasıl kopya çekemezseniz, denetlendiğiniz bir yerde neden hırsızlık yapamazsınız? sorularının cevabı ile aynıdır. Anında müdahaleye maruz kalır, daha eylemi gerçekleştirmek için hareket bile geçmemişken yakalanırsınız. Yani en az zarar ile saldırıyı atlatmak.
Bu kadar güvenli ve mantıklı bir yaklaşım olmasının sonucunu kısa sürede aldı, günümüzde bir standart haline geldi. Sürekli güncellenerek Hacker topluluklarının nefretini kazanmaya devam eden bu yaklaşım, uygulanmadığı takdirde basit hatalar büyük sonuçlar doğurabiliyor.
Uygulanmazsa Ne Olabilir?
Target 2013
Saldırganlar önce klima ve soğutma sistemlerine bakan Fazio Mechanical
adlı küçük bir tedarikçiye kimlik avıyla zararlı yazılım bulaştırıp erişim elde ettiler.
O bilgilerle Targetin tedarikçi portalına girdiler.
Oradan ağın içinde ilerleyip kasa sistemlerine ulaştılar.
Yaklaşık 40 milyon kart bilgisi çalındı.
Aslında güvenlik sistemi alarm vermiş ama uyarılar dikkate alınmamış.
SolarWinds 2020
Saldırganlar birçok kurumun kullandığı Orionun yazılım güncellemesine zararlı kodlar yerleştirmiş.
Binlerce kurum güvenilir mi diye sorgulamadan yüklemiş.
ABD’nin bazı devlet kurumları da bu saldırının kurbanı olmuş.
Yani saldırı kimsenin sorgulamadan güvenli varsayması sayesinde başarılı oldu.
Fransa 2026
Saldırganlar marketlerin soğutma sistemini uzaktan yöneten Danfoss yazılımındaki açığı kullanmış.
Dondurucular zaten gece kısa süreli buz çözme yapıyor.
Saldırganlar bunu bozup cihazların sürekli ısınmasını sağlandı.
Sıcaklık bazen 50 dereceye çıkmış. Böylece bazı yerlerde ekipmanların alev aldığını gördük.
Yaklaşık 400 mağaza etkilenmiş, milyonlarca euroluk gıda çöpe gitti.
Etkilenen cihazların güvenlik güncellemesi almayan eski modeller olduğu söylendi bunun bir Zero Trust açığı olduğu açıkça belli.
Yani internete açık ve güncellenmemiş bir soğutma cihazına kimse bu gerçekten güvenli mi? diye bakmamış.
Neler Yapılabilir?
Çok faktörlü doğrulamayı açabilirsiniz
Gereksiz yetkileri kaldırabilir, cihazları güncel tutabilirsiniz. Kullanılmayan ve eski hesapları silebilirsiniz. Güçlü parolalar kullanabilir bunları unutmamak için güvenli bir parola yöneticisi kullanabilirsiniz.
Ağı bölümlere ayırabilirsiniz. Giriş kayıtlarını takip edebilir, çalışanlara kimlik avı vb. olayları anlatarak bilinçlenmelerini sağlayabilirsiniz.